


Данные ЭКГ можно деанонимизировать с точностью 85%

Данные ЭКГ можно деанонимизировать с точностью 85%

Данные ЭКГ можно деанонимизировать с точностью 85%

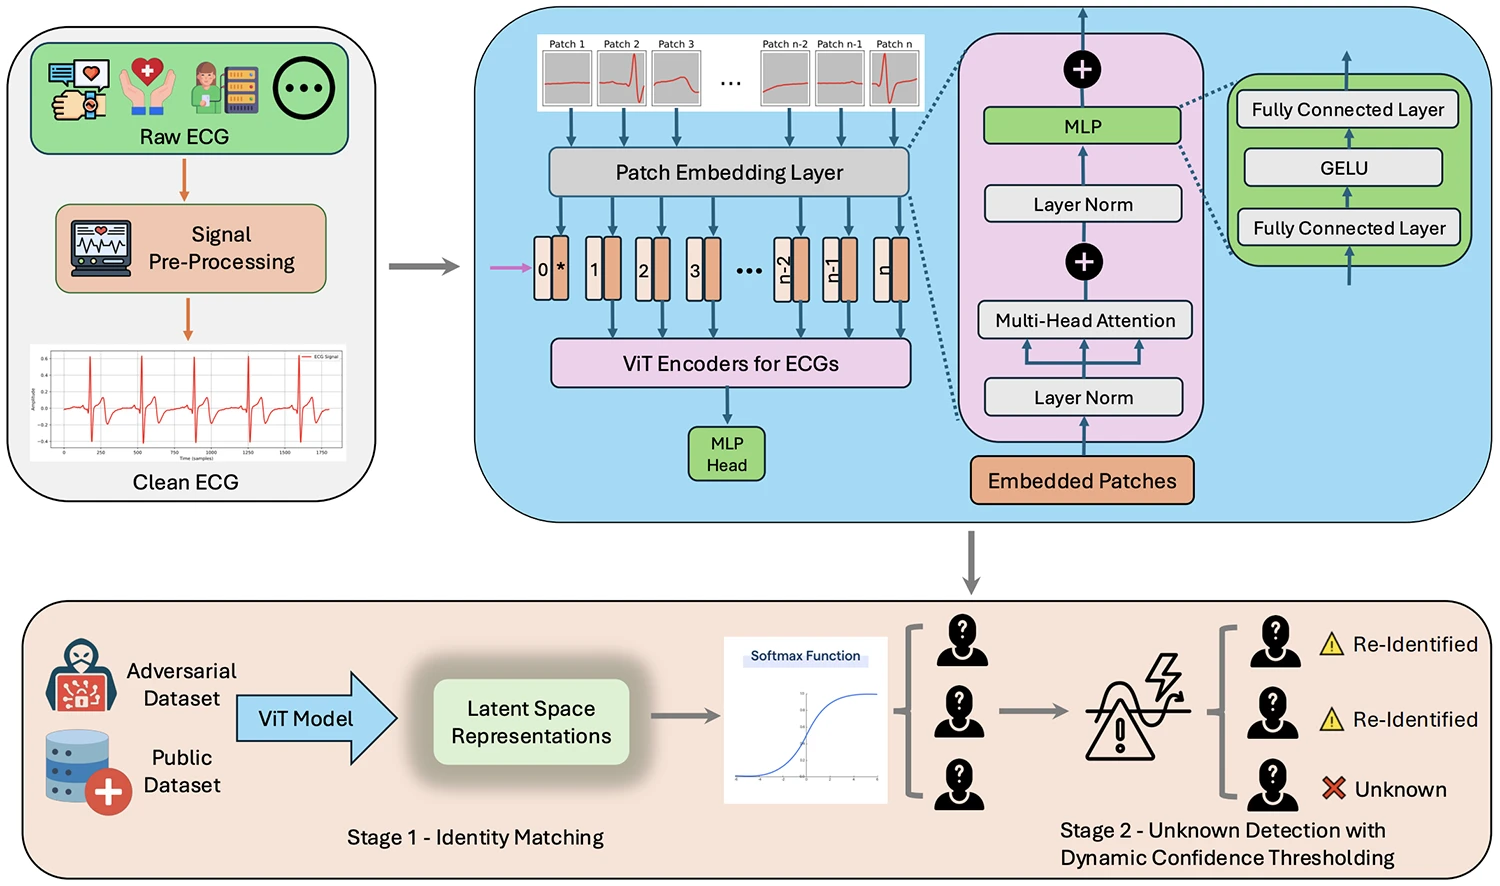
Исследователи показали, что даже данные электрокардиограммы (ЭКГ), которые часто выкладываются в открытый доступ для медицины и науки, можно связать с конкретным человеком. И сделали это с высокой точностью — до 85 процентов совпадений, используя машинное обучение.

Главная проблема в том, что ЭКГ-сигналы уникальны и стабильны, словно отпечатки пальцев.

Даже если убрать имя и другие «очевидные» идентификаторы, сами сердечные ритмы остаются индивидуальными. А значит, их можно сопоставить с записями из носимых гаджетов, телемедицины или утечек медкарт.

Учёные протестировали метод на данных 109 участников из разных публичных наборов и выяснили: даже с шумом и искажениями система уверенно «узнаёт» людей. Простое обезличивание уже не спасает — риск повторной идентификации слишком высок.


Авторы предупреждают: такие атаки не требуют доступа к больничным серверам или инсайдеров. Достаточно сопоставить разные источники информации и применить алгоритмы.

Чтобы снизить риски, исследователи предлагают признать ЭКГ полноценным биометрическим идентификатором, ужесточить правила его обработки и обязательно предупреждать пациентов о возможностях повторной идентификации.

Кроме того, нужно ограничивать свободный обмен «сырыми» файлами между организациями и требовать специальных соглашений и проверок.

И это касается не только ЭКГ. Похожие уязвимости есть у PPG-сигналов (датчики пульса), голоса и даже электроэнцефалограмм. По мере того как носимые устройства и нейроинтерфейсы входят в обиход, объём таких биометрических данных растёт — а вместе с ним и поле для атак.

Иными словами, в здравоохранении нарастает новая угроза: медицинские датчики становятся инструментом не только врачей, но и потенциальных киберпреступников.

Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru