


Провайдер анти-DDoS подвергся атаке в 1,5 Gpps

Провайдер анти-DDoS подвергся атаке в 1,5 Gpps

Провайдер анти-DDoS подвергся атаке в 1,5 Gpps

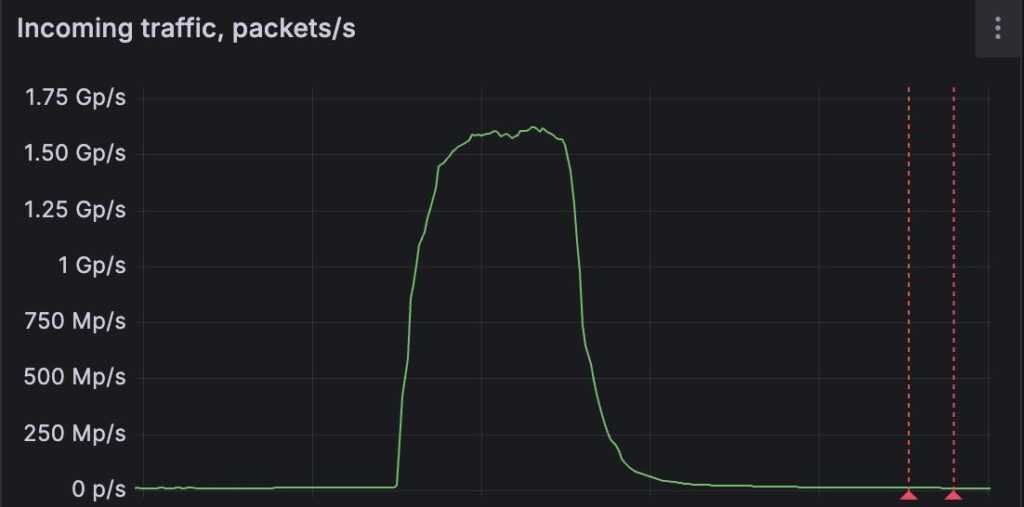
Команда FastNetMon зафиксировала мощнейшую DDoS-атаку по своей клиентской базе. Мусорный поток, вздувшийся до 1,5 млрд пакетов в секунду (Gpps), был оперативно погашен с использованием профильного сервиса мишени.

Защитный продукт британской разработки в реальном времени задетектил направленный на сайт UDP flood, и пользователь сразу получил представление об интенсивности и распределении стремительно растущего трафика.

Охранник FastNetMon автоматически выполнил перенаправление на центр очистки (с DDoS-фильтрами, схожими с DPI), который по воле случая принадлежит атакованному клиенту — одному из ведущих поставщику таких услуг в Западной Европе.

Были также приняты дополнительные меры — организована ACL-защита на пограничных маршрутизаторах. В результате атака захлебнулась, не успев навредить охраняемому сервису.

По данным защитников, вредоносный поток, на пике достигший 1,5 Gpps, исходил из 11 тыс. сетей, расположенных в разных странах. В DDoS-атаке в основном принимали участие зараженные IoT-устройства и роутеры MikroTik.


В прошлом месяце Cloudflare зафиксировала еще более мощный DDoS-флуд — до 5,1 Gpps. Провайдер пообещал опубликовать результаты анализа; новых записей на эту тему пока не появилось.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru