


Приобретенная хакерами EDR выдала все секреты их кухни

Приобретенная хакерами EDR выдала все секреты их кухни

Приобретенная хакерами EDR выдала все секреты их кухни

Роковая ошибка злоумышленников позволила вендору защитных решений получить представление об их ежедневных операциях — о поиске мишеней, подготовке фишинговых рассылок, использовании инструментов атаки.

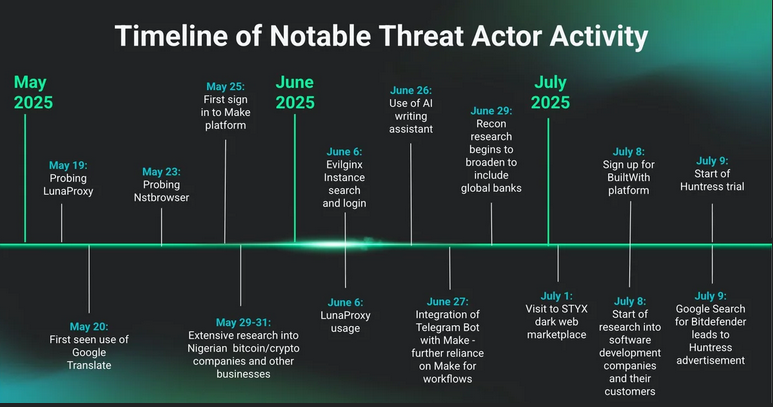
Заглянуть за кулисы хакерской жизни Huntress удалось благодаря алертам ее EDR о подозрительной активности на одном из подопечных хостов. Как оказалось, уникальное имя компьютера уже засветилось в связи с несколькими киберинцидентами.

В ходе анализа данных телеметрии, проведенного командой SOC, выяснилось, что их EDR-агент злоумышленники установили в ходе поиска в Google подходящего СЗИ от Bitdefender: они попросту перешли по ссылке в рекламе аналога, предложенного для пробы.

Найденные артефакты также показали, что на машине запущен еще один защитный продукт — от Malwarebytes. Его могли использовать по прямому назначению либо с целью тестирования вредоносного кода.

Изучение истории браузера окончательно подтвердило, что хост является частью инфраструктуры, созданной для проведения атак. За неполных три месяца наблюдений его владельцы заходили на сайты различных компаний и выявляли их партнерские связи через веб-сервисы ReadyContacts, InfoClutch и BuiltWith.

Кроме того, они проводили через Censys поиск активных экземпляров Evilginx (инструмент с открытым кодом, зачастую используемый для проведения AitM-атак) и пытались получить доступ к таким серверам.

В рамках разведки в целевых сетях применялись инструменты сбора и анализа данных — Bloodhound, GraphSpy, TeamFiltration. Походящие цели злоумышленники выискивали в Telegram, используя его боты; персонализированные письма им сочиняли ИИ-ассистенты, а перевод текстов осуществлялся с помощью Google Translate.

Чтобы скрыть вредоносную активность, оформлялись подписки на частные прокси (зафиксированы заходы на страницы расценок LunaProxy и Nstbrowser). Вредоносные коды и ссылки тестились на VirusTotal и urlscan.


Судя по IP-адресу и часовому поясу в настройках, хакерский хост находится на западном побережье США. География интересов его владельцев при этом зачастую выходит за пределы страны, а мишенями в основном служат банки, криптобиржи, госструктуры, риелторские и ИТ-компании.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru