


Приобретенная хакерами EDR выдала все секреты их кухни

Приобретенная хакерами EDR выдала все секреты их кухни

Приобретенная хакерами EDR выдала все секреты их кухни

Роковая ошибка злоумышленников позволила вендору защитных решений получить представление об их ежедневных операциях — о поиске мишеней, подготовке фишинговых рассылок, использовании инструментов атаки.

Заглянуть за кулисы хакерской жизни Huntress удалось благодаря алертам ее EDR о подозрительной активности на одном из подопечных хостов. Как оказалось, уникальное имя компьютера уже засветилось в связи с несколькими киберинцидентами.

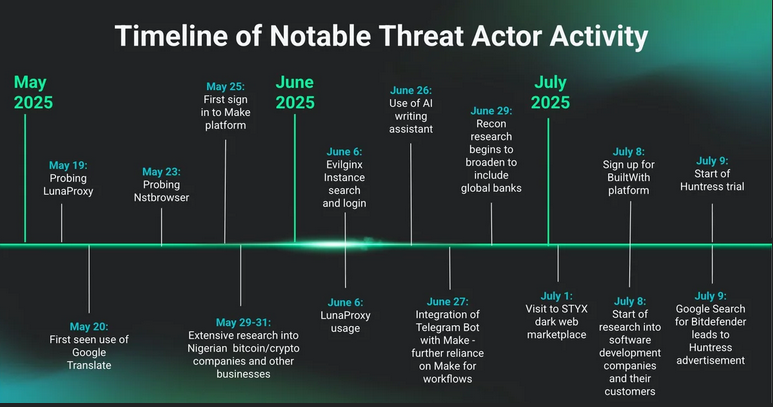
В ходе анализа данных телеметрии, проведенного командой SOC, выяснилось, что их EDR-агент злоумышленники установили в ходе поиска в Google подходящего СЗИ от Bitdefender: они попросту перешли по ссылке в рекламе аналога, предложенного для пробы.

Найденные артефакты также показали, что на машине запущен еще один защитный продукт — от Malwarebytes. Его могли использовать по прямому назначению либо с целью тестирования вредоносного кода.

Изучение истории браузера окончательно подтвердило, что хост является частью инфраструктуры, созданной для проведения атак. За неполных три месяца наблюдений его владельцы заходили на сайты различных компаний и выявляли их партнерские связи через веб-сервисы ReadyContacts, InfoClutch и BuiltWith.

Кроме того, они проводили через Censys поиск активных экземпляров Evilginx (инструмент с открытым кодом, зачастую используемый для проведения AitM-атак) и пытались получить доступ к таким серверам.

В рамках разведки в целевых сетях применялись инструменты сбора и анализа данных — Bloodhound, GraphSpy, TeamFiltration. Походящие цели злоумышленники выискивали в Telegram, используя его боты; персонализированные письма им сочиняли ИИ-ассистенты, а перевод текстов осуществлялся с помощью Google Translate.

Чтобы скрыть вредоносную активность, оформлялись подписки на частные прокси (зафиксированы заходы на страницы расценок LunaProxy и Nstbrowser). Вредоносные коды и ссылки тестились на VirusTotal и urlscan.


Судя по IP-адресу и часовому поясу в настройках, хакерский хост находится на западном побережье США. География интересов его владельцев при этом зачастую выходит за пределы страны, а мишенями в основном служат банки, криптобиржи, госструктуры, риелторские и ИТ-компании.

Подпишитесь на новости

Детское свидетельство в МАКС примут в поликлиниках, МФЦ и транспорте

Бумажное свидетельство о рождении можно будет реже доставать из папки. Правительство расширило перечень ситуаций, в которых родители смогут подтверждать личность несовершеннолетнего ребёнка через Цифровой ID в МАКС. Электронный документ разрешат предъявлять при покупке билетов, оформлении льготного или бесплатного проезда и при посадке в транспорт.

В списке также медицинская помощь по ОМС, посещение МФЦ, музеев, культурно-просветительных и спортивных мероприятий, покупка льготных билетов.

Возможность предусмотрена и для других услуг, при которых родителю или ребёнку нужно подтвердить личность. Но есть нюанс: сервис заработает по мере подключения организаций.

Поэтому наличие QR-кода в телефоне ещё не означает, что ближайшая регистратура уже готова его считать.

Само свидетельство находится в разделе «Семья и дети» сервиса Цифровой ID в МАКС. Родитель показывает QR-код, сотрудник организации считывает сведения.

При заселении в гостиницы такой сценарий уже действует. По представленным данным, к сервису подключены более 3 тыс. гостиниц по России.

Использование электронной версии добровольное, бумажное свидетельство продолжает действовать, просто у документа появляется больше шансов остаться дома, пока ребёнок едет в музей, на соревнования или к врачу.

RSS: Новости на портале Anti-Malware.ru