


Приобретенная хакерами EDR выдала все секреты их кухни

Приобретенная хакерами EDR выдала все секреты их кухни

Приобретенная хакерами EDR выдала все секреты их кухни

Роковая ошибка злоумышленников позволила вендору защитных решений получить представление об их ежедневных операциях — о поиске мишеней, подготовке фишинговых рассылок, использовании инструментов атаки.

Заглянуть за кулисы хакерской жизни Huntress удалось благодаря алертам ее EDR о подозрительной активности на одном из подопечных хостов. Как оказалось, уникальное имя компьютера уже засветилось в связи с несколькими киберинцидентами.

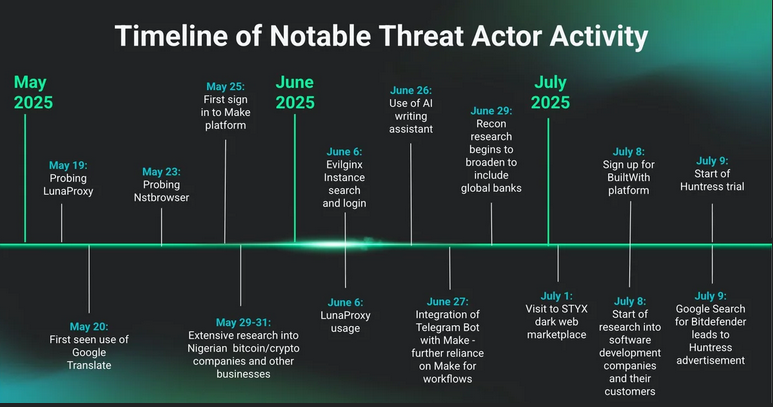
В ходе анализа данных телеметрии, проведенного командой SOC, выяснилось, что их EDR-агент злоумышленники установили в ходе поиска в Google подходящего СЗИ от Bitdefender: они попросту перешли по ссылке в рекламе аналога, предложенного для пробы.

Найденные артефакты также показали, что на машине запущен еще один защитный продукт — от Malwarebytes. Его могли использовать по прямому назначению либо с целью тестирования вредоносного кода.

Изучение истории браузера окончательно подтвердило, что хост является частью инфраструктуры, созданной для проведения атак. За неполных три месяца наблюдений его владельцы заходили на сайты различных компаний и выявляли их партнерские связи через веб-сервисы ReadyContacts, InfoClutch и BuiltWith.

Кроме того, они проводили через Censys поиск активных экземпляров Evilginx (инструмент с открытым кодом, зачастую используемый для проведения AitM-атак) и пытались получить доступ к таким серверам.

В рамках разведки в целевых сетях применялись инструменты сбора и анализа данных — Bloodhound, GraphSpy, TeamFiltration. Походящие цели злоумышленники выискивали в Telegram, используя его боты; персонализированные письма им сочиняли ИИ-ассистенты, а перевод текстов осуществлялся с помощью Google Translate.

Чтобы скрыть вредоносную активность, оформлялись подписки на частные прокси (зафиксированы заходы на страницы расценок LunaProxy и Nstbrowser). Вредоносные коды и ссылки тестились на VirusTotal и urlscan.


Судя по IP-адресу и часовому поясу в настройках, хакерский хост находится на западном побережье США. География интересов его владельцев при этом зачастую выходит за пределы страны, а мишенями в основном служат банки, криптобиржи, госструктуры, риелторские и ИТ-компании.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru