


Защита ядра Linux не спасает от эксплуатации CVE-2024-50264

Защита ядра Linux не спасает от эксплуатации CVE-2024-50264

Защита ядра Linux не спасает от эксплуатации CVE-2024-50264

Исследователи нашли новый способ эксплуатации уязвимости в ядре Linux — CVE-2024-50264. Этот баг в подсистеме AF_VSOCK позволяет вызвать use-after-free в объекте virtio_vsock_sock во время операций соединения. Уязвимость существует ещё с версии ядра 4.8 и опасна тем, что её можно эксплуатировать без привилегий пользовательских пространств.

До недавнего времени считалось, что из-за механизмов защиты ядра — вроде рандомизации slab-кешей и защиты от состояния гонки (race condition) — эксплуатация крайне затруднена.

Но исследователи смогли обойти эти барьеры и показали, что атака вполне реальна. За это уязвимость даже получила премию Pwnie Award 2025 в номинации «Лучшая эскалация привилегий».

Ключ к успеху — нестандартные техники. В частности, уязвимость удаётся стабильно воспроизводить с помощью «бессмертного» POSIX-сигнала, прерывающего системный вызов connect() и создающего состояние гонки.

Дальше атакующие управляют распределением памяти так, чтобы освободившиеся объекты занимали нужные структуры, и подменяют их своими данными.

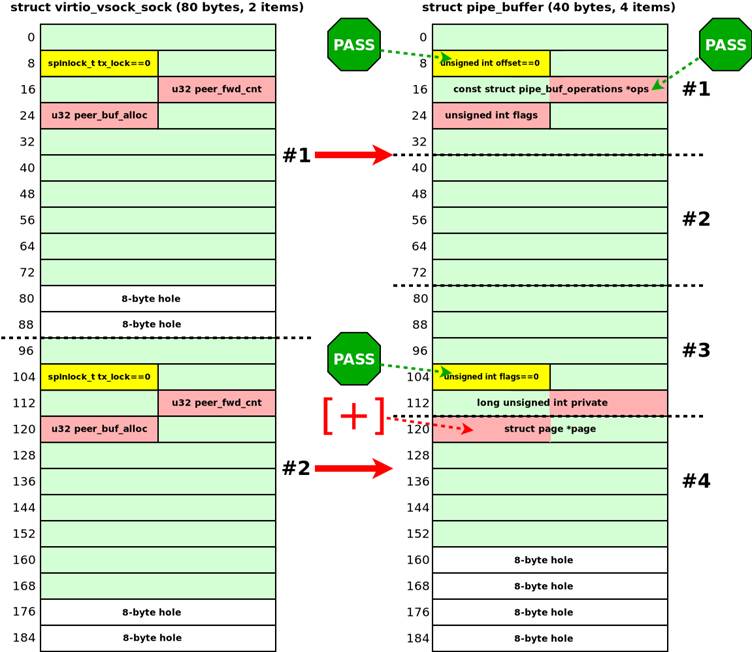
В процессе удаётся повредить критические объекты ядра, например msg_msg и pipe_buffer. Это открывает доступ к утечкам информации и чтению / записи произвольных адресов в памяти ядра. Для этого эксплойт задействует очередь сообщений, позволяя вытащить чувствительные указатели, включая данные об учётных записях.


Разработчики отметили, что новые техники напоминают известные эксплойты вроде Dirty Pipe, но приспособлены для более жёстких условий. В итоге появляется относительно «прямая» дорожка для повышения привилегий на современных Linux-системах.

Эксперты подчёркивают: CVE-2024-50264 — это критическая уязвимость, требующая срочного патча и внимательного анализа мер защиты ядра. Проект kernel-hack-drill, с помощью которого исследователи отрабатывали эксплойты, теперь используют как платформу для изучения подобных атак.

Яндекс и VK могут объединить облака, офисные сервисы и ИИ

Яндекс и VK обсуждают создание совместного предприятия на базе Yandex B2B Tech и VK Tech. Если договорятся, на российском корпоративном ИТ-рынке появится игрок, способный продавать бизнесу почти всё сразу: облака, офисные сервисы, платформы данных, искусственный интеллект и инструменты разработки.

О переговорах сообщили источники РБК. Возможная сделка обсуждается более двух месяцев, однако окончательный состав активов ещё не определён.

Один из рассматриваемых вариантов предполагает передачу в СП всего VK Tech, а со стороны Яндекса — Yandex Cloud, «Яндекс 360» и одного из ИИ-активов Yandex B2B Tech.

Доли партнёров могут распределить поровну — 50 на 50. Работать объединённая структура, по данным источников, может на базе ООО «БТБ Тех».

Яндекс заявил, что не комментирует слухи, а VK Tech отказался от комментариев. Ещё в июле СМИ писали, что компании обсуждают стратегическое партнёрство в облачных технологиях, сервисах продуктивности и ИИ для бизнеса.

Корпоративные направления обеих компаний растут бодрее многих соседей по рынку. Выручка Yandex B2B Tech в первом полугодии 2026 года увеличилась на 32%, до 28,9 млрд рублей, а VK Tech — на 35,3%, до 9 млрд рублей.

Эксперты видят в возможном союзе попытку сократить ценовую конкуренцию, объединить расходы на разработку и расширить перекрёстные продажи. Яндекс принесёт сильные позиции в облаках, ИИ и информационной безопасности, VK — корпоративные коммуникации, HR-tech и опыт работы с госсектором. По одной из оценок, совместная структура сможет занять около 30% рынка.

Напомним, сегодня стало известно, что Яндекс выпустил систему контроля безопасности корпоративного ИИ.

RSS: Новости на портале Anti-Malware.ru