


Объём похищенных данных в 2025 вырос до 687 ТБ при 406 утечках

Объём похищенных данных в 2025 вырос до 687 ТБ при 406 утечках

Объём похищенных данных в 2025 вырос до 687 ТБ при 406 утечках

В первой половине 2025 года сообщений об утечках баз данных российских компаний стало меньше — их зафиксировали 406, что на 11% ниже, чем годом ранее. При этом в открытый доступ попала только половина украденных данных, а общее количество опубликованных строк снизилось более чем в два раза. Такие данные приводит центр мониторинга внешних цифровых угроз Solar AURA (ГК «Солар»).

С января по июнь эксперты зафиксировали 289 млн утекших строк данных против 626 млн за тот же период 2024 года.

Среди опубликованных — 54 млн имейл-адресов и 85 млн телефонных номеров. При этом общий объем похищенных баз оказался рекордным — 687 терабайт против 3,5 терабайт годом ранее. То есть по «весу» утечек рост составил почти 200 раз. В среднем Solar AURA отмечает от двух до пяти сообщений об утечках в Рунете ежедневно.

В компании отмечают, что статистика может быть обманчива: даже одна крупная утечка способна сильно изменить картину. Поэтому снижение количества сообщений не означает, что хакеры стали атаковать реже — наоборот, интенсивность атак только растет.


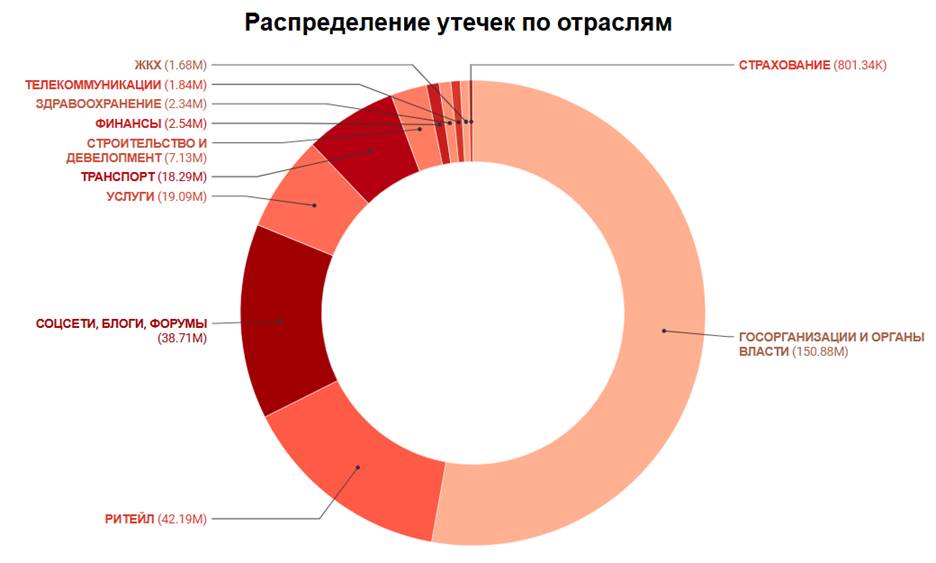
Если в 2024 году лидером по числу утекших строк была финансовая отрасль, то в 2025-м в первую половину года вперед вышел госсектор. Это связывают с политической ситуацией и возросшим интересом атакующих. Но есть нюанс: часть громких «госутечек» оказалась старым набором данных, собранным из разных источников за последние годы и выданным за новые.

Эксперты подчеркивают, что злоумышленники используют тему утечек не только ради киберпреступлений, но и как инструмент информационного давления. Поэтому важно не только защищать инфраструктуру, но и внимательно проверять каждое сообщение о «новой» базе в сети — иначе хакеры могут успешно играть на панике и подрыве доверия.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru