


Мошенники проводят фишинг через iCloud Calendar и серверы Apple

Мошенники проводят фишинг через iCloud Calendar и серверы Apple

Мошенники проводят фишинг через iCloud Calendar и серверы Apple

Злоумышленники нашли новый способ обойти фильтры спама и атаковать пользователей через почтовые серверы Apple. Мошенники начали использовать приглашения из iCloud Календаря для рассылки фишинговых писем, замаскированных под уведомления о покупках.

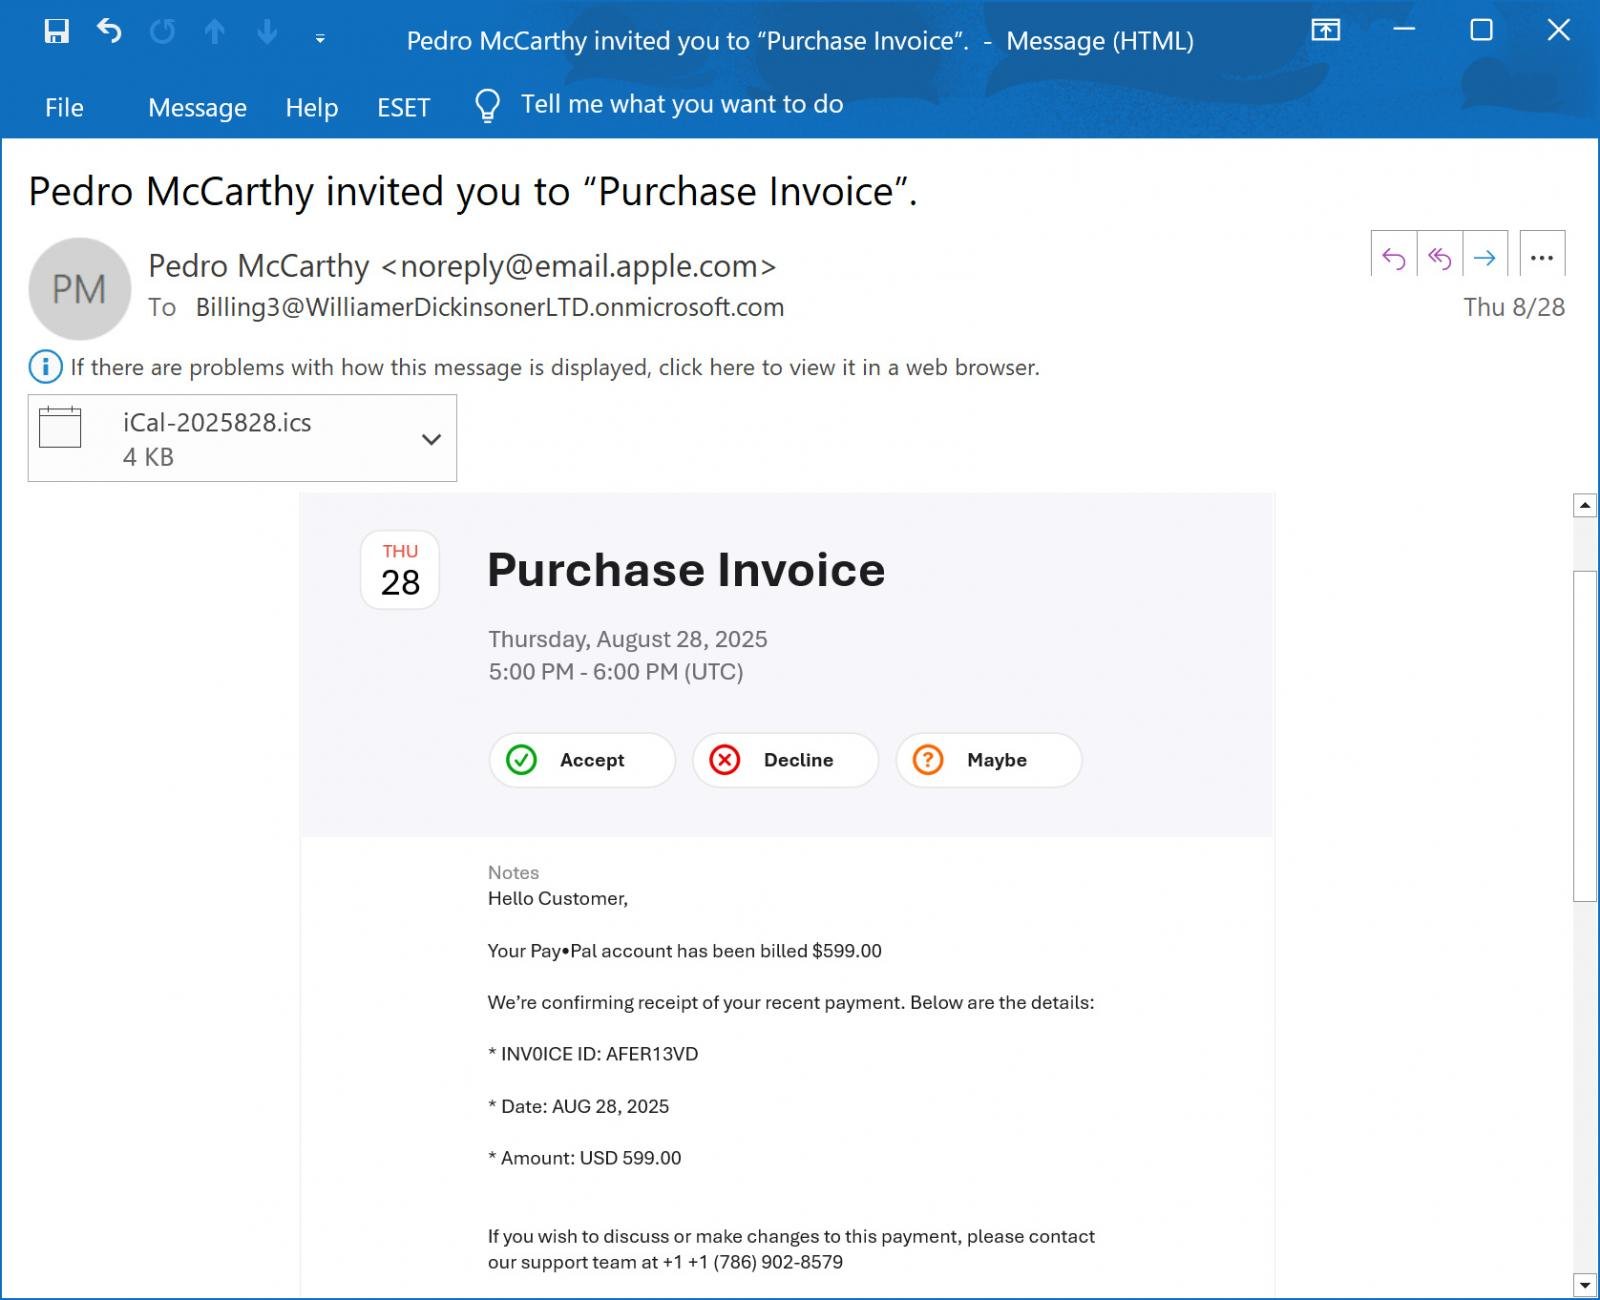
Как выяснило издание BleepingComputer, схема выглядит так: жертва получает письмо якобы от Apple с адреса noreply@email.apple.com, которое успешно проходит все проверки SPF, DKIM и DMARC.

В письме говорится, что с аккаунта PayPal списано $599, а для уточнения деталей или отмены операции нужно позвонить по указанному номеру.

На деле это типичный callback-фишинг. Позвонив «поддержке», человек попадает на мошенников, которые пытаются убедить его в необходимости установить ПО для удалённого доступа. Итог предсказуем: вместо «возврата денег» жертва рискует потерять доступ к банковскому счёту или своим данным.


Главная хитрость в том, что текст с «квитанцией» и номером телефона мошенники размещают в поле Notes календарного приглашения. Когда такое событие создаётся и на него приглашают внешние адреса, iCloud автоматически рассылает приглашения от имени Apple.

В одном из зафиксированных случаев письмо пришло на корпоративный Microsoft 365-адрес, который перенаправлял его сразу множеству участников.

За счёт того, что письмо отправлено напрямую с серверов Apple, оно выглядит легитимно и имеет больше шансов пройти антиспам-фильтры. Именно это и делает новую схему особенно опасной.

Эксперты советуют: если вы получаете странное приглашение в календарь с подозрительным текстом, особенно связанным с платежами, игнорируйте его и ни в коем случае не звоните по указанным номерам.

Сегодня мы также писали о проблемах Apple с правообладателями: на корпорацию подали коллективный иск два американских писателя — Грэйди Хендрикс и Дженнифер Роберсон.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru