


Мошенники проводят фишинг через iCloud Calendar и серверы Apple

Мошенники проводят фишинг через iCloud Calendar и серверы Apple

Мошенники проводят фишинг через iCloud Calendar и серверы Apple

Злоумышленники нашли новый способ обойти фильтры спама и атаковать пользователей через почтовые серверы Apple. Мошенники начали использовать приглашения из iCloud Календаря для рассылки фишинговых писем, замаскированных под уведомления о покупках.

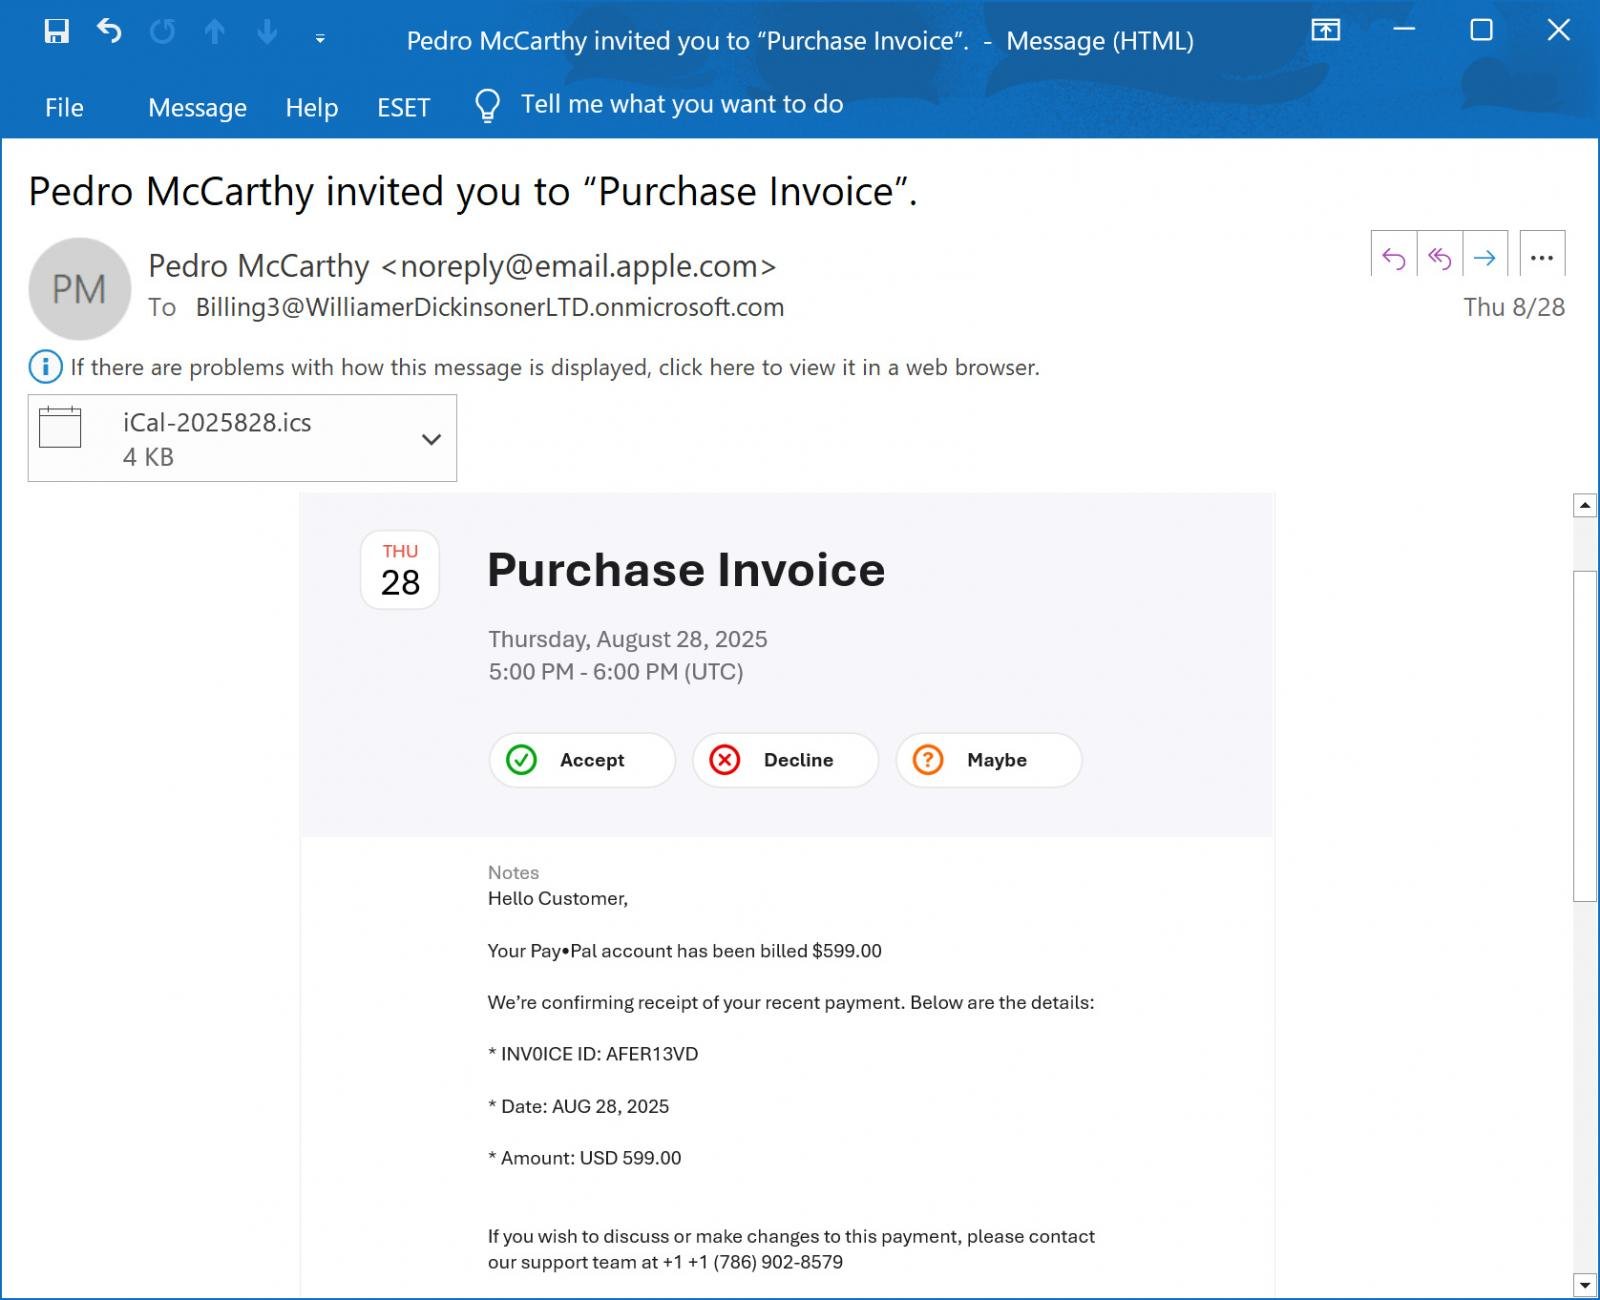
Как выяснило издание BleepingComputer, схема выглядит так: жертва получает письмо якобы от Apple с адреса noreply@email.apple.com, которое успешно проходит все проверки SPF, DKIM и DMARC.

В письме говорится, что с аккаунта PayPal списано $599, а для уточнения деталей или отмены операции нужно позвонить по указанному номеру.

На деле это типичный callback-фишинг. Позвонив «поддержке», человек попадает на мошенников, которые пытаются убедить его в необходимости установить ПО для удалённого доступа. Итог предсказуем: вместо «возврата денег» жертва рискует потерять доступ к банковскому счёту или своим данным.


Главная хитрость в том, что текст с «квитанцией» и номером телефона мошенники размещают в поле Notes календарного приглашения. Когда такое событие создаётся и на него приглашают внешние адреса, iCloud автоматически рассылает приглашения от имени Apple.

В одном из зафиксированных случаев письмо пришло на корпоративный Microsoft 365-адрес, который перенаправлял его сразу множеству участников.

За счёт того, что письмо отправлено напрямую с серверов Apple, оно выглядит легитимно и имеет больше шансов пройти антиспам-фильтры. Именно это и делает новую схему особенно опасной.

Эксперты советуют: если вы получаете странное приглашение в календарь с подозрительным текстом, особенно связанным с платежами, игнорируйте его и ни в коем случае не звоните по указанным номерам.

Сегодня мы также писали о проблемах Apple с правообладателями: на корпорацию подали коллективный иск два американских писателя — Грэйди Хендрикс и Дженнифер Роберсон.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru