


Обратные звонки стали самой популярной уловкой мошенников

Обратные звонки стали самой популярной уловкой мошенников

Обратные звонки стали самой популярной уловкой мошенников

Телефонные мошенники начали применять новую тактику: вместо привычных обзвонов они стараются вынудить потенциальную жертву самостоятельно перезвонить по указанному номеру. Такой приём позволяет обходить антифрод-системы банков и операторов связи, которые отслеживают и блокируют подозрительные входящие вызовы.

В результате у человека создаётся иллюзия, что инициатива разговора исходит от него самого, что снижает уровень настороженности.

Как сообщает официальный телеграм-канал Управления по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) «Вестник киберполиции России», рост подобных схем заметен в последние месяцы.

Такая тактика позволяет злоумышленникам обходить технические средства блокировки внешних вызовов, которые активно применяются банками и операторами связи.

«Все схемы начинаются с создания иллюзии угрозы: «взлом госуслуг», «утечка данных», «несанкционированный доступ»… Затем гражданину приходит сообщение с «подсказанным» номером, звонок по которому якобы решит проблему. На деле же этот номер ведёт напрямую в мошеннический кол-центр», — предупреждает УБК МВД.

УБК МВД выделяет следующие характерные признаки подобных сообщений:

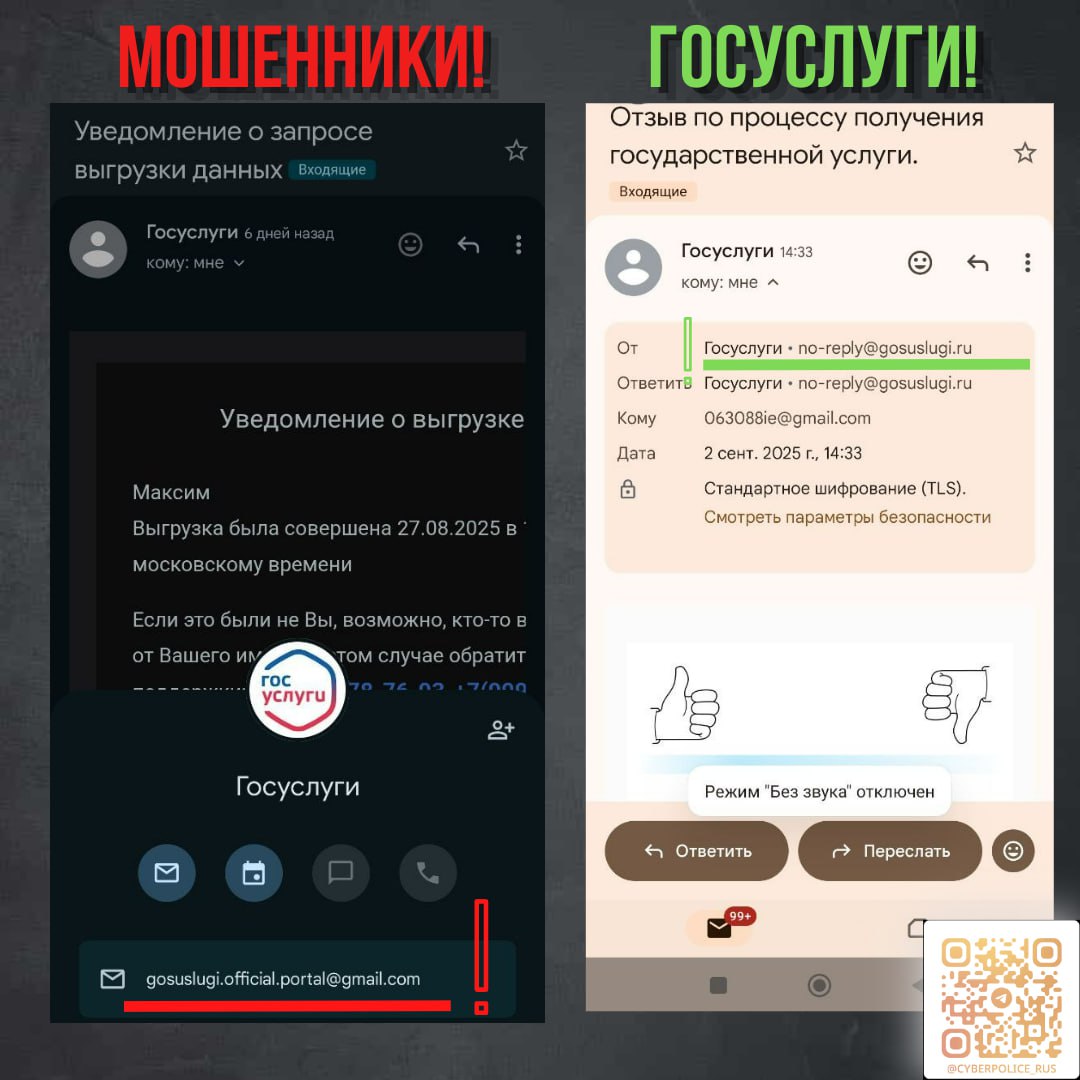
  • Нестандартный отправитель: SMS или письма поступают с случайных адресов и номеров, не связанных с организациями, от имени которых якобы отправлены.
  • Акцент на срочности действий — требование немедленно позвонить или выполнить указания является главным маркером мошенничества.
  • Ошибки в тексте: грамматические, стилистические, а также искажённые факты или некорректные данные.

В МВД напоминают: ни банки, ни госслужбы не просят граждан перезванивать по случайным номерам для решения проблем. В подобных ситуациях стоит проверять информацию только через официальные каналы.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru