


Обратные звонки стали самой популярной уловкой мошенников

Обратные звонки стали самой популярной уловкой мошенников

Обратные звонки стали самой популярной уловкой мошенников

Телефонные мошенники начали применять новую тактику: вместо привычных обзвонов они стараются вынудить потенциальную жертву самостоятельно перезвонить по указанному номеру. Такой приём позволяет обходить антифрод-системы банков и операторов связи, которые отслеживают и блокируют подозрительные входящие вызовы.

В результате у человека создаётся иллюзия, что инициатива разговора исходит от него самого, что снижает уровень настороженности.

Как сообщает официальный телеграм-канал Управления по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) «Вестник киберполиции России», рост подобных схем заметен в последние месяцы.

Такая тактика позволяет злоумышленникам обходить технические средства блокировки внешних вызовов, которые активно применяются банками и операторами связи.

«Все схемы начинаются с создания иллюзии угрозы: «взлом госуслуг», «утечка данных», «несанкционированный доступ»… Затем гражданину приходит сообщение с «подсказанным» номером, звонок по которому якобы решит проблему. На деле же этот номер ведёт напрямую в мошеннический кол-центр», — предупреждает УБК МВД.

УБК МВД выделяет следующие характерные признаки подобных сообщений:

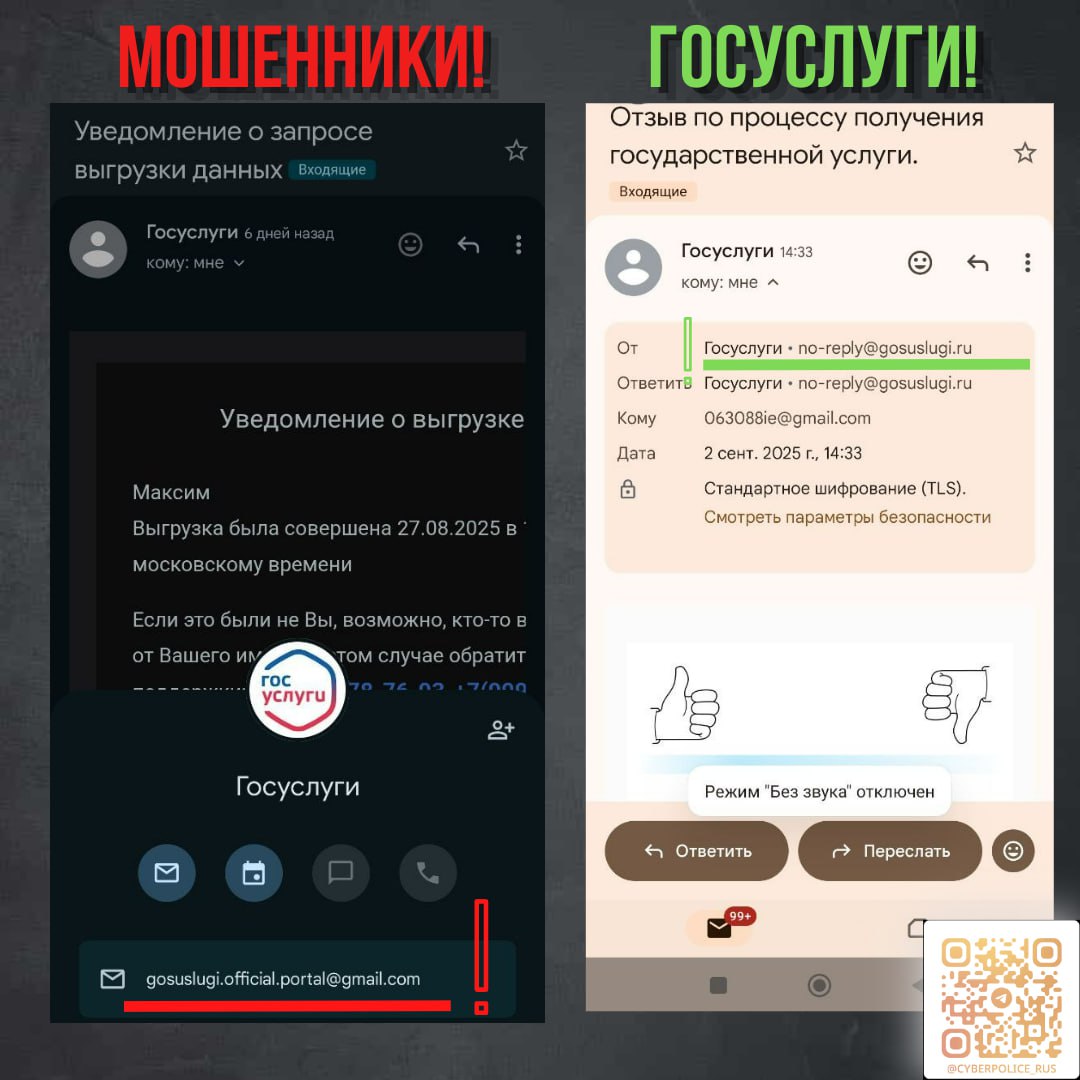
  • Нестандартный отправитель: SMS или письма поступают с случайных адресов и номеров, не связанных с организациями, от имени которых якобы отправлены.
  • Акцент на срочности действий — требование немедленно позвонить или выполнить указания является главным маркером мошенничества.
  • Ошибки в тексте: грамматические, стилистические, а также искажённые факты или некорректные данные.

В МВД напоминают: ни банки, ни госслужбы не просят граждан перезванивать по случайным номерам для решения проблем. В подобных ситуациях стоит проверять информацию только через официальные каналы.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru