


Мошенники используют FaceTime для обмана: новые схемы видеозвонков

Мошенники используют FaceTime для обмана: новые схемы видеозвонков

Мошенники используют FaceTime для обмана: новые схемы видеозвонков

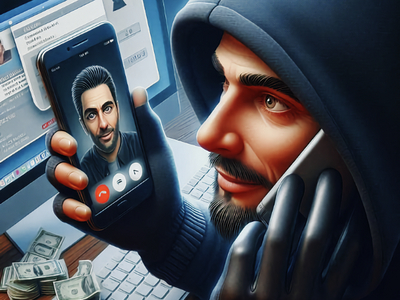
Телефонные мошенники начали активно использовать сервис видеосвязи FaceTime, встроенный в устройства Apple, чтобы обмануть доверчивых граждан. Формат видеозвонка позволяет злоумышленникам повысить уровень доверия к себе: собеседник видит «представителя банка» или «сотрудника госоргана» в костюме или форме и чаще теряет бдительность.

О росте числа таких случаев сообщил РИА Новости глава комитета Госдумы по вопросам собственности, член Национального финансового совета Банка России Сергей Гаврилов.

По его словам, FaceTime всё чаще используется злоумышленниками после того, как была введена блокировка голосовых вызовов через популярные зарубежные мессенджеры.

Гаврилов отметил, что видеозвонок создаёт у жертвы иллюзию доверия: человек видит на экране собеседника в официальной одежде и воспринимает информацию менее критично. Кроме того, после блокировки голосовых звонков многие владельцы iPhone и iPad стали чаще пользоваться именно FaceTime.

«Схема обычно начинается с тревожного повода: "на вашем счёте обнаружена подозрительная операция", "ваш аккаунт пытаются взломать", "идёт проверка по делу, где может фигурировать ваш паспорт". Чтобы закрепить эффект, мошенник предлагает перейти именно на FaceTime: "так безопаснее", "так вы точно убедитесь, что я настоящий сотрудник". Дальше всё строится вокруг социальной инженерии. Главная цель — убедить абонента включить демонстрацию экрана. В этот момент злоумышленники получают доступ к коду подтверждения операций, push-уведомлениям банка или даже подсказкам с логинами и паролями», — пояснил Сергей Гаврилов.

Чтобы повысить убедительность, мошенники демонстрируют поддельные документы: служебные удостоверения, бейджи, письма с печатями. Через камеру они выглядят убедительно, однако проверить их подлинность невозможно.

Иногда злоумышленники сначала присылают ссылку на «онлайн-конференцию», замаскированную под уведомление от банка или госучреждения.

Гаврилов напомнил, что банки и государственные структуры передают информацию клиентам только через официальные каналы: портал Госуслуг, личные кабинеты или бумажные письма. Использование зарубежных сервисов в качестве официального средства связи им строго запрещено.

«Если раньше рекомендация "не брать трубку с незнакомого номера" казалась достаточной, то теперь важно критически относиться к любым внезапным видеозвонкам. Даже если на экране — уверенный голос и человек в официальной форме, лучше сразу завершить разговор и проверить информацию напрямую, чем поддаться убедительной имитации и потерять все сбережения», — предостерёг Сергей Гаврилов.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru