


Встроенные защитные механизмы macOS становятся каналом для атак и утечек

Встроенные защитные механизмы macOS становятся каналом для атак и утечек

Встроенные защитные механизмы macOS становятся каналом для атак и утечек

macOS давно считается одной из самых надёжных систем, и Apple действительно встроила в неё целый набор защитных механизмов — от Keychain для паролей до Gatekeeper, SIP и XProtect. Но последние исследования показывают: всё чаще именно эти инструменты становятся точкой входа для атак.

Например, Keychain шифрует данные по всем правилам, но при физическом или админ-доступе злоумышленники могут с помощью утилит вроде Chainbreaker расшифровать хранилище и унести все пароли. Встроенный системный инструмент /usr/bin/security тоже используется для кражи секретов.

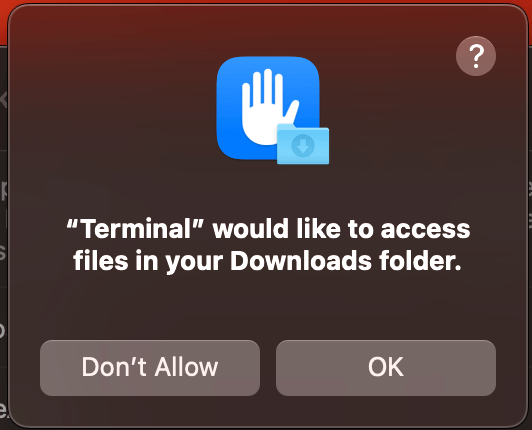
TCC, который должен контролировать доступ к камере и диску, обходят через кликджекинг: пользователю подсовывают фальшивые окна, и он сам даёт вирусу все права. SIP можно отключить через Recovery Mode, а Gatekeeper и File Quarantine легко обходятся загрузкой файлов через curl или wget — в этом случае система просто не видит угрозу.


Эксперты предупреждают: полагаться только на встроенную защиту macOS опасно. Она эффективна, но киберпреступники стали изобретательнее. Поэтому бизнесу стоит дополнять её современными EDR-решениями, которые умеют отслеживать подозрительные процессы и команды, и вовремя сигнализировать о нарушениях.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru