


Встроенные защитные механизмы macOS становятся каналом для атак и утечек

Встроенные защитные механизмы macOS становятся каналом для атак и утечек

Встроенные защитные механизмы macOS становятся каналом для атак и утечек

macOS давно считается одной из самых надёжных систем, и Apple действительно встроила в неё целый набор защитных механизмов — от Keychain для паролей до Gatekeeper, SIP и XProtect. Но последние исследования показывают: всё чаще именно эти инструменты становятся точкой входа для атак.

Например, Keychain шифрует данные по всем правилам, но при физическом или админ-доступе злоумышленники могут с помощью утилит вроде Chainbreaker расшифровать хранилище и унести все пароли. Встроенный системный инструмент /usr/bin/security тоже используется для кражи секретов.

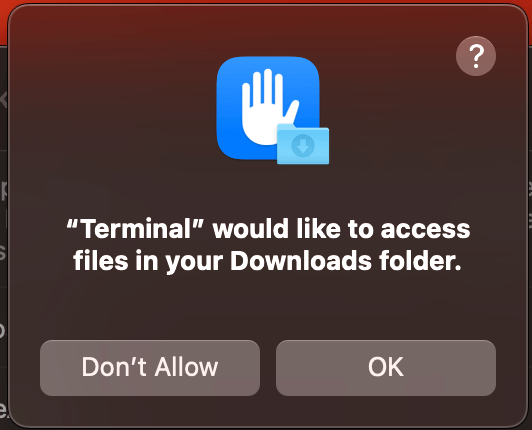
TCC, который должен контролировать доступ к камере и диску, обходят через кликджекинг: пользователю подсовывают фальшивые окна, и он сам даёт вирусу все права. SIP можно отключить через Recovery Mode, а Gatekeeper и File Quarantine легко обходятся загрузкой файлов через curl или wget — в этом случае система просто не видит угрозу.


Эксперты предупреждают: полагаться только на встроенную защиту macOS опасно. Она эффективна, но киберпреступники стали изобретательнее. Поэтому бизнесу стоит дополнять её современными EDR-решениями, которые умеют отслеживать подозрительные процессы и команды, и вовремя сигнализировать о нарушениях.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru