


Библиотеку GMP уличили в порче топовых процессоров AMD

Библиотеку GMP уличили в порче топовых процессоров AMD

Библиотеку GMP уличили в порче топовых процессоров AMD

О неполадках в работе процессоров серии AMD Ryzen 9000 на базе микроархитектуры Zen 5 сообщили разработчики библиотеки GNU GMP, которая используется для выполнения арифметических операций с произвольной точностью.

Как отметили авторы проекта, проблема связана с локальным перегревом процессоров Zen 5. В ходе разработки библиотеки процессор выходил из строя как минимум дважды.

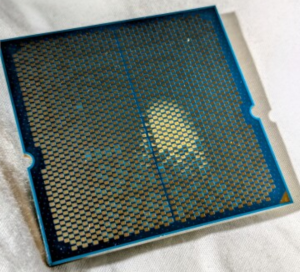
Первый сбой произошёл в феврале 2025 года, после чего чип заменили по гарантии. Однако в августе ситуация повторилась: процессор, установленный уже на другую материнскую плату и с новым блоком питания, снова вышел из строя с аналогичными симптомами. Среди признаков поломки разработчики отмечают появление обесцвеченной области на кристалле.

Предположительно, причина в активном использовании библиотекой циклов с инструкцией MULX. Это ведёт к росту энергопотребления до 170 Вт и значительному нагреву, с которым система охлаждения не справляется. Рекомендации по смещению радиатора в зону перегрева, установке более мощных кулеров или снижению температуры в помещении результата не дали.

Для сравнения, система с процессором AMD Ryzen 7950X, которая применялась для тех же задач и в схожей конфигурации, работала стабильно и не требовала усиленного охлаждения.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru