


Библиотеку GMP уличили в порче топовых процессоров AMD

Библиотеку GMP уличили в порче топовых процессоров AMD

Библиотеку GMP уличили в порче топовых процессоров AMD

О неполадках в работе процессоров серии AMD Ryzen 9000 на базе микроархитектуры Zen 5 сообщили разработчики библиотеки GNU GMP, которая используется для выполнения арифметических операций с произвольной точностью.

Как отметили авторы проекта, проблема связана с локальным перегревом процессоров Zen 5. В ходе разработки библиотеки процессор выходил из строя как минимум дважды.

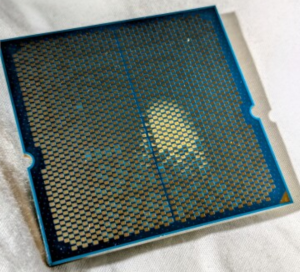
Первый сбой произошёл в феврале 2025 года, после чего чип заменили по гарантии. Однако в августе ситуация повторилась: процессор, установленный уже на другую материнскую плату и с новым блоком питания, снова вышел из строя с аналогичными симптомами. Среди признаков поломки разработчики отмечают появление обесцвеченной области на кристалле.

Предположительно, причина в активном использовании библиотекой циклов с инструкцией MULX. Это ведёт к росту энергопотребления до 170 Вт и значительному нагреву, с которым система охлаждения не справляется. Рекомендации по смещению радиатора в зону перегрева, установке более мощных кулеров или снижению температуры в помещении результата не дали.

Для сравнения, система с процессором AMD Ryzen 7950X, которая применялась для тех же задач и в схожей конфигурации, работала стабильно и не требовала усиленного охлаждения.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru