


Gmail под атакой: Google призывает обновить пароли и включить passkeys

Gmail под атакой: Google призывает обновить пароли и включить passkeys

Gmail под атакой: Google призывает обновить пароли и включить passkeys

Google обратилась к своим 2,5 млрд пользователей с тревожным предупреждением: число фишинговых атак и попыток кражи учётных данных резко выросло. Главная проблема в том, что большинство людей крайне редко меняют пароли — и этим активно пользуются злоумышленники.

По данным компании, 37% успешных угонов аккаунтов связаны с украденными или скомпрометированными паролями.

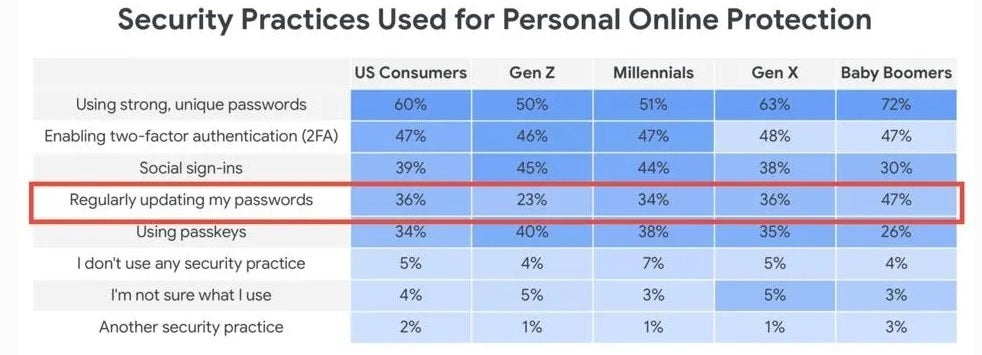
При этом 64% пользователей вообще не обновляют их регулярно. В итоге миллиарды аккаунтов с устаревшими паролями становятся лёгкой добычей для хакеров.


Методы атак тоже усложнились. Теперь мошенники выдают себя за поддержку Google — рассылают письма с поддельными ссылками для входа или даже звонят, выманивая коды двухфакторной аутентификации. В таких условиях даже те, кто использует 2FA, рискуют потерять доступ к почте.

Google советует начинать с простого — срочно поменять пароль и обновлять его время от времени. Но в компании подчёркивают: будущее за passkeys — ключами доступа на основе биометрии или ПИН-кода устройства. Их невозможно «выудить» через фишинг, но пока ими пользуется лишь треть американцев.

Ещё один важный совет: отказаться от СМС-кодов и перейти на приложения-аутентификаторы. СМС легко перехватить, а вот одноразовые коды в приложении украсть гораздо сложнее.

Главный вывод: не ждите тревожного письма от Google, чтобы задуматься о безопасности. Если у вас до сих пор старый пароль, который к тому же используется на нескольких сайтах, — меняйте его прямо сейчас и настройте более надёжные способы защиты. Хакеры как раз и рассчитывают на то, что вы будете тянуть.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru