


Во Владивостоке распространяют видеодипфейк о повышении платы за проезд

Во Владивостоке распространяют видеодипфейк о повышении платы за проезд

Во Владивостоке распространяют видеодипфейк о повышении платы за проезд

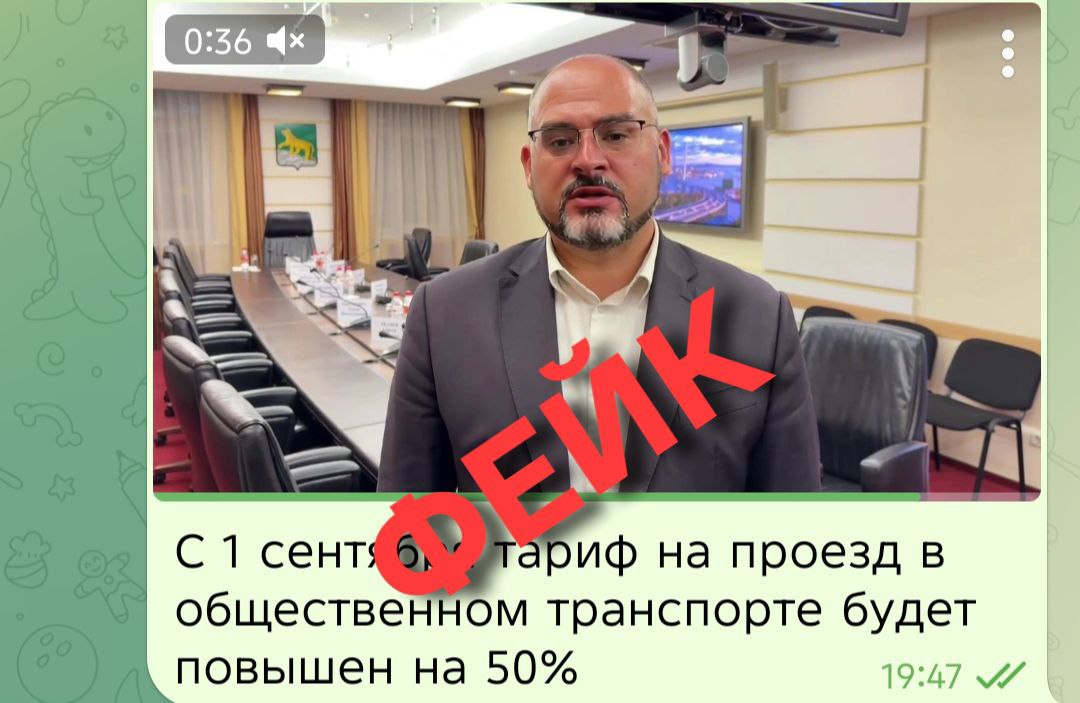
В Сети распространилось видео, в котором мэр Владивостока Константин Шестаков якобы заявляет о повышении стоимости проезда в городском транспорте на 50% из-за дефицита топлива. Ролик быстро начали транслировать местные СМИ, вызвав резонанс среди горожан. Однако в действительности это оказался дипфейк, созданный с использованием технологий нейросетей.

Администрация города оперативно выпустила опровержение, подчеркнув, что видео не является подлинным. Для проверки был задействован комплекс «Зефир», разработанный АНО «Регионы», который подтвердил, что ролик действительно сгенерирован искусственным интеллектом.

Администрация Приморского края также опровергла информацию о росте цен. Губернатор края заявил, что ситуацию контролируют антимонопольные органы и дефицита топлива в регионе не допускают.

Как отметил телеграм-канал «Лапша Медиа», в основе поддельного ролика оказалось видео от 25 августа, где Шестаков предупреждал жителей о надвигающихся ливнях.

По данным «Лапша Медиа», распространение подобных дипфейков не ограничивается Владивостоком. Похожие видео появляются и в других регионах страны. Их распространению способствует непростая ситуация на топливном рынке: сезонный рост спроса и проблемы с логистикой приводят к дефициту и росту цен.

Накануне МВД России сообщило, что атаки с использованием дипфейков приобрели массовый характер. Чаще всего они связаны с попытками обманом получить деньги, представляясь друзьями или знакомыми потенциальной жертвы.

В 2025 году также фиксируется заметный рост числа дипфейков политической направленности. Чаще всего «героями» таких видео становятся губернаторы российских регионов. Эксперты отмечают, что подобные подделки становятся инструментом для манипуляции общественными настроениями.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru