


Во Владивостоке распространяют видеодипфейк о повышении платы за проезд

Во Владивостоке распространяют видеодипфейк о повышении платы за проезд

Во Владивостоке распространяют видеодипфейк о повышении платы за проезд

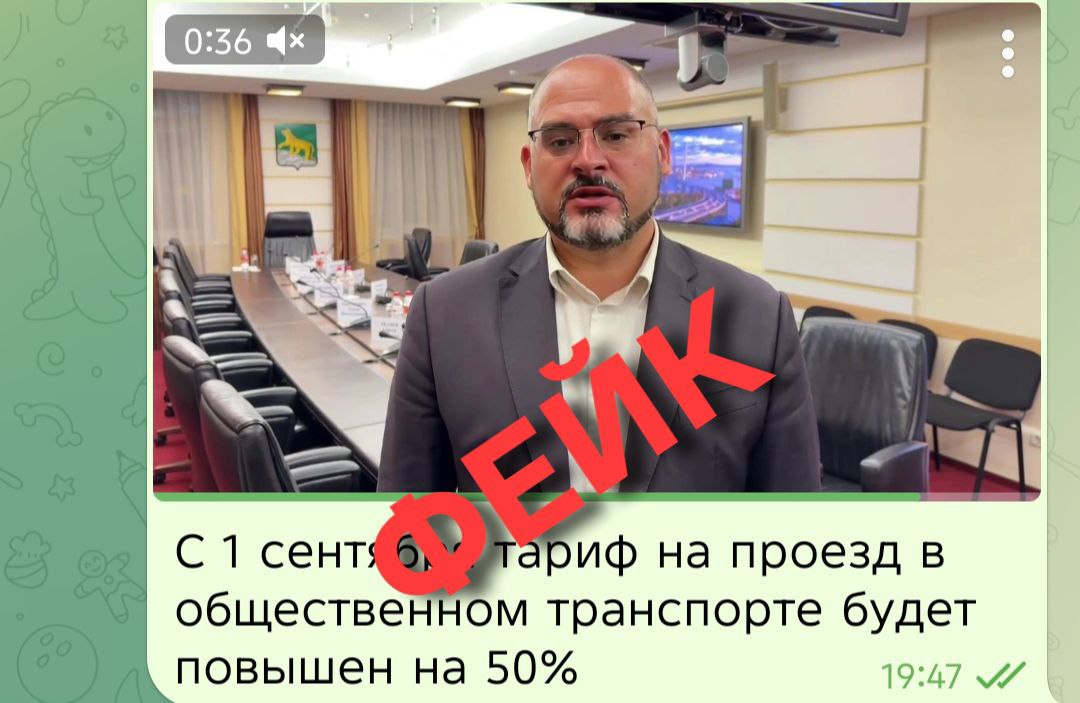
В Сети распространилось видео, в котором мэр Владивостока Константин Шестаков якобы заявляет о повышении стоимости проезда в городском транспорте на 50% из-за дефицита топлива. Ролик быстро начали транслировать местные СМИ, вызвав резонанс среди горожан. Однако в действительности это оказался дипфейк, созданный с использованием технологий нейросетей.

Администрация города оперативно выпустила опровержение, подчеркнув, что видео не является подлинным. Для проверки был задействован комплекс «Зефир», разработанный АНО «Регионы», который подтвердил, что ролик действительно сгенерирован искусственным интеллектом.

Администрация Приморского края также опровергла информацию о росте цен. Губернатор края заявил, что ситуацию контролируют антимонопольные органы и дефицита топлива в регионе не допускают.

Как отметил телеграм-канал «Лапша Медиа», в основе поддельного ролика оказалось видео от 25 августа, где Шестаков предупреждал жителей о надвигающихся ливнях.

По данным «Лапша Медиа», распространение подобных дипфейков не ограничивается Владивостоком. Похожие видео появляются и в других регионах страны. Их распространению способствует непростая ситуация на топливном рынке: сезонный рост спроса и проблемы с логистикой приводят к дефициту и росту цен.

Накануне МВД России сообщило, что атаки с использованием дипфейков приобрели массовый характер. Чаще всего они связаны с попытками обманом получить деньги, представляясь друзьями или знакомыми потенциальной жертвы.

В 2025 году также фиксируется заметный рост числа дипфейков политической направленности. Чаще всего «героями» таких видео становятся губернаторы российских регионов. Эксперты отмечают, что подобные подделки становятся инструментом для манипуляции общественными настроениями.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru