


ZIP, RAR и 7Z: брешь Zip Slip снова бьёт по популярным форматам

ZIP, RAR и 7Z: брешь Zip Slip снова бьёт по популярным форматам

ZIP, RAR и 7Z: брешь Zip Slip снова бьёт по популярным форматам

В мире кибербезопасности есть старые знакомые, которые не спешат уходить в прошлое. Одним из них остаётся уязвимость класса path traversal (выход за пределы рабочего каталога), больше известная как Zip Slip. Она позволяет злоумышленникам при распаковке архива записывать файлы за пределами разрешённой папки и таким образом изменять файловую систему.

Проблема в том, что многие утилиты для работы с архивами недостаточно проверяют пути внутри файлов.

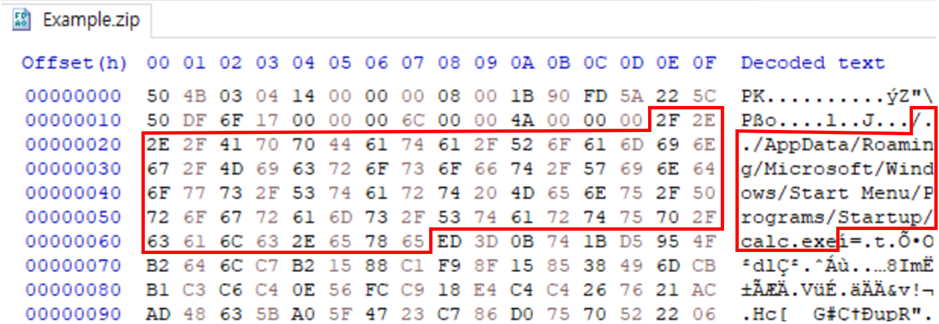
В результате атакующий может «зашить» в архив относительные или абсолютные пути — например, ../../etc/passwd для Linux или путь в папку автозагрузки Windows. При распаковке такой файл окажется в чувствительном месте системы, что может привести к персистентности вредоноса или даже удалённому выполнению кода.

Zip Slip затрагивает не только формат ZIP, но и TAR, RAR, 7Z и другие. Суть в том, что в структуре каждого архива хранится информация о пути к файлу, и если программа не проверяет её должным образом, сценарий атаки становится реальностью.


За последние годы было немало громких историй. В 2025-м, например, появились новые уязвимости в WinRAR:

  • CVE-2025-8088 — позволяет обойти проверки путей с помощью последовательностей ../ и Alternate Data Streams; активно использовалась группировкой RomCom.
  • CVE-2025-6218 — открывает возможность удалённого выполнения кода через «хитрые» относительные пути с пробелами.

Ранее похожие проблемы находили и в Unrar (CVE-2022-30333), и в старых версиях WinRAR (CVE-2018-20250). Все они эксплуатировались в реальных атаках.

Главная опасность Zip Slip — в его простоте. Пользователю достаточно распаковать «подозрительный» архив, и вредоносный файл оказывается там, где его быть не должно.

Что с защитой? Разработчики архиваторов должны внедрять строгую нормализацию путей и блокировать абсолютные или подозрительные относительные ссылки. Пользователям же остаётся простое правило: не открывать неизвестные архивы и регулярно обновлять такие программы, как WinRAR или Unrar.

Zip Slip наглядно показывает, что даже базовые утилиты, к которым мы привыкли десятилетиями, могут оставаться точкой входа для атак.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru