


Новая версия Android-трояна SpyNote маскируется под Google Play

Новая версия Android-трояна SpyNote маскируется под Google Play

Новая версия Android-трояна SpyNote маскируется под Google Play

Исследователи в области кибербезопасности зафиксировали новую волну атак с использованием Android-трояна SpyNote. Злоумышленники маскируются под Google Play и распространяют вредоносные APK-файлы через фальшивые сайты, которые визуально практически не отличаются от настоящего магазина приложений.

Поддельные Google Play-страницы

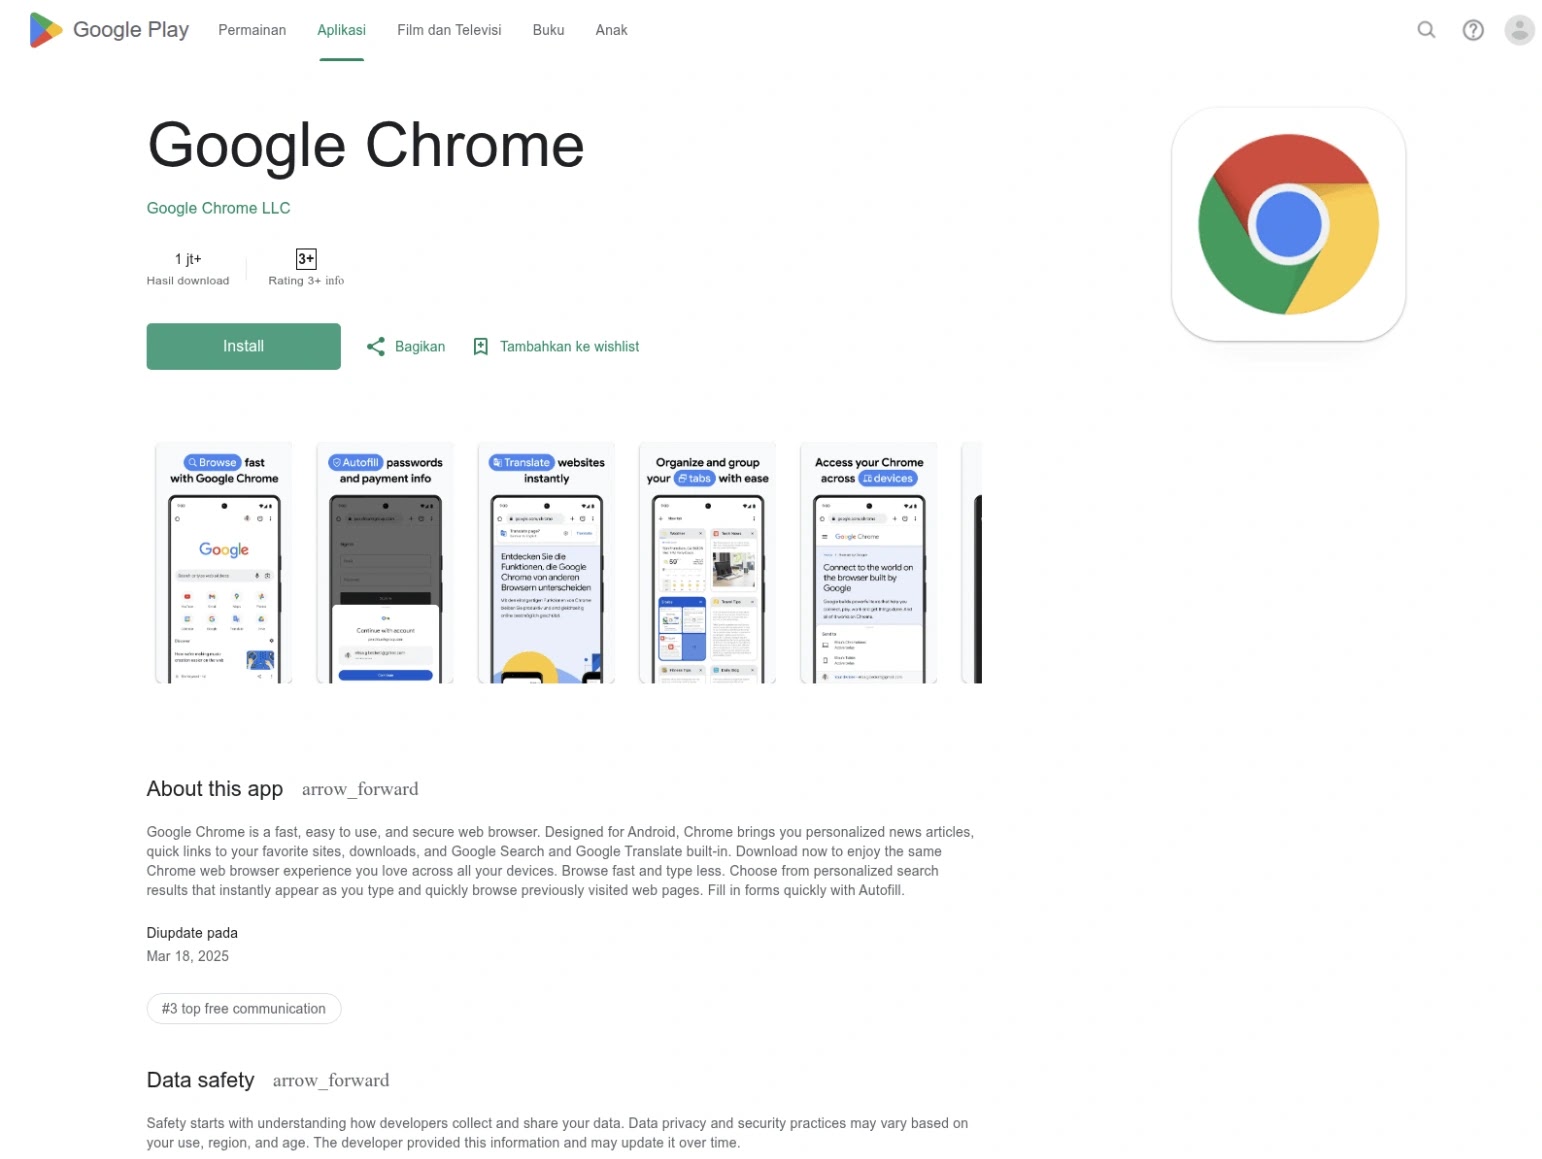
Мошенники копируют HTML и CSS оригинального магазина, а затем заманивают пользователей, ищущих популярные приложения.

По данным специалистов, в списке приманок — соцсети (например, iHappy и CamSoda), игры (8 Ball Pool, Block Blast), а также утилиты вроде браузера Chrome и файловых менеджеров.

После клика на кнопку «Install» вместо загрузки из Google Play автоматически скачивается вредоносный APK напрямую с поддельного сайта.


Новые методы обхода защиты

Последние версии SpyNote стали куда изощрённее:

  • используют многоступенчатую установку с зашифрованными компонентами;
  • применяют AES-шифрование, ключ для которого генерируется на основе имени пакета приложения;
  • внедряют код через DEX Element Injection, чтобы перехватывать работу Android ClassLoader и подменять поведение приложений;
  • активно путают анализ, подменяя символы в коде и усложняя работу автоматизированных детекторов.

Что умеет SpyNote

По сути, это полноценный RAT (троян для удалённого доступа), который:

  • управляет камерой и микрофоном,
  • перехватывает звонки и СМС-сообщения,
  • ведёт кейлогинг, включая пароли и 2FA-коды,
  • накладывает оверлеи для кражи учётных данных,
  • может стирать данные или блокировать экран при получении прав администратора.

SpyNote остаётся крайне опасным вредоносом, и эта кампания ещё раз показывает: мобильные RAT становятся всё более изощрёнными и создают риски для конфиденциальности и финансов пользователей.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru