


Мошенники через детей украли у россиян более 600 млн рублей

Мошенники через детей украли у россиян более 600 млн рублей

Мошенники через детей украли у россиян более 600 млн рублей

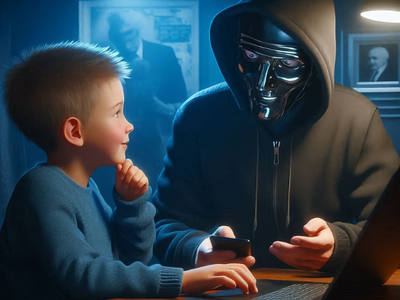
Эксперты F6 фиксируют рост числа атак на семьи, где злоумышленники действуют через детей. Только за первые шесть месяцев 2025 года в России выявлено около 3,5 тысяч случаев, когда мошенники фактически управляли действиями несовершеннолетних пользователей, чтобы получить доступ к банковским счетам их родителей.

Средний размер ущерба за это время вырос почти в два с половиной раза — с 80 до 190 тысяч рублей. Общие потери за полугодие могут превысить 600 миллионов.

Как это работает?

Чаще всего жертвами становятся дети в возрасте от 10 до 14 лет — именно они активно пользуются смартфонами и компьютерами, но при этом менее защищены от манипуляций.

Злоумышленники ищут контакт через те площадки, где подростки проводят время: онлайн-игры, соцсети, мессенджеры. С младшими детьми чаще заходят через игровые чаты — знакомятся под видом блогеров, обещают бонусы или подарки в обмен на небольшие действия.

С детьми постарше используют другую схему — представляются сотрудниками школ, госорганов, операторов связи или служб доставки. Сначала могут попросить назвать код из СМС, а потом начинают давить психологически: угрожают проблемами для родителей и требуют выполнять инструкции.

Дальше ребёнка убеждают взять у родителей телефон — пусть даже на минуту. В этот момент он может сфотографировать экран с банковскими приложениями, подсмотреть ПИН-код или переслать мошенникам скриншоты. Иногда злоумышленники заставляют ребёнка прямо войти в приложение и перевести деньги.

От простых просьб до ночных атак

Иногда схема ограничивается тем, что ребёнка просят «подсмотреть пароль». Но бывают и более изощрённые сценарии: ночью, когда родители спят, детей инструктируют приложить палец взрослого к экрану для разблокировки смартфона или банковского приложения.

Почему это опасно

Такие атаки могут продолжаться от нескольких дней до месяцев. Всё зависит от того, насколько легко ребёнок может получить доступ к данным родителей.

Эксперты отмечают, что преступники используют те же методы давления, что и при атаках на взрослых — запугивание, срочные требования, угрозы. Проблема в том, что дети не всегда понимают, что перед ними мошенники, и зачастую стесняются или боятся рассказать родителям.

Что делать

Главная защита — разговоры с детьми. Им нужно объяснять, что в интернете могут встретиться люди, которые будут просить сделать странные вещи: сообщить коды, передать телефон, войти в приложение или скрыть действия от взрослых. Чем раньше ребёнок услышит простые правила безопасности, тем меньше вероятность, что он попадётся на уловку.

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru