


Загрузчики видео с YouTube стали приманкой для установки Proxyware

Загрузчики видео с YouTube стали приманкой для установки Proxyware

Загрузчики видео с YouTube стали приманкой для установки Proxyware

Киберпреступники снова нашли способ сыграть на популярных онлайн-привычках. На этот раз под удар попали пользователи, которые ищут, как скачать видео с YouTube. Вместо заветного файла их встречает вредоносная программа, а результатом становится потеря сетевых ресурсов.

Исследователи из AhnLab SEcurity intelligence Center (ASEC) сообщили, что злоумышленники создают поддельные сайты-загрузчики.

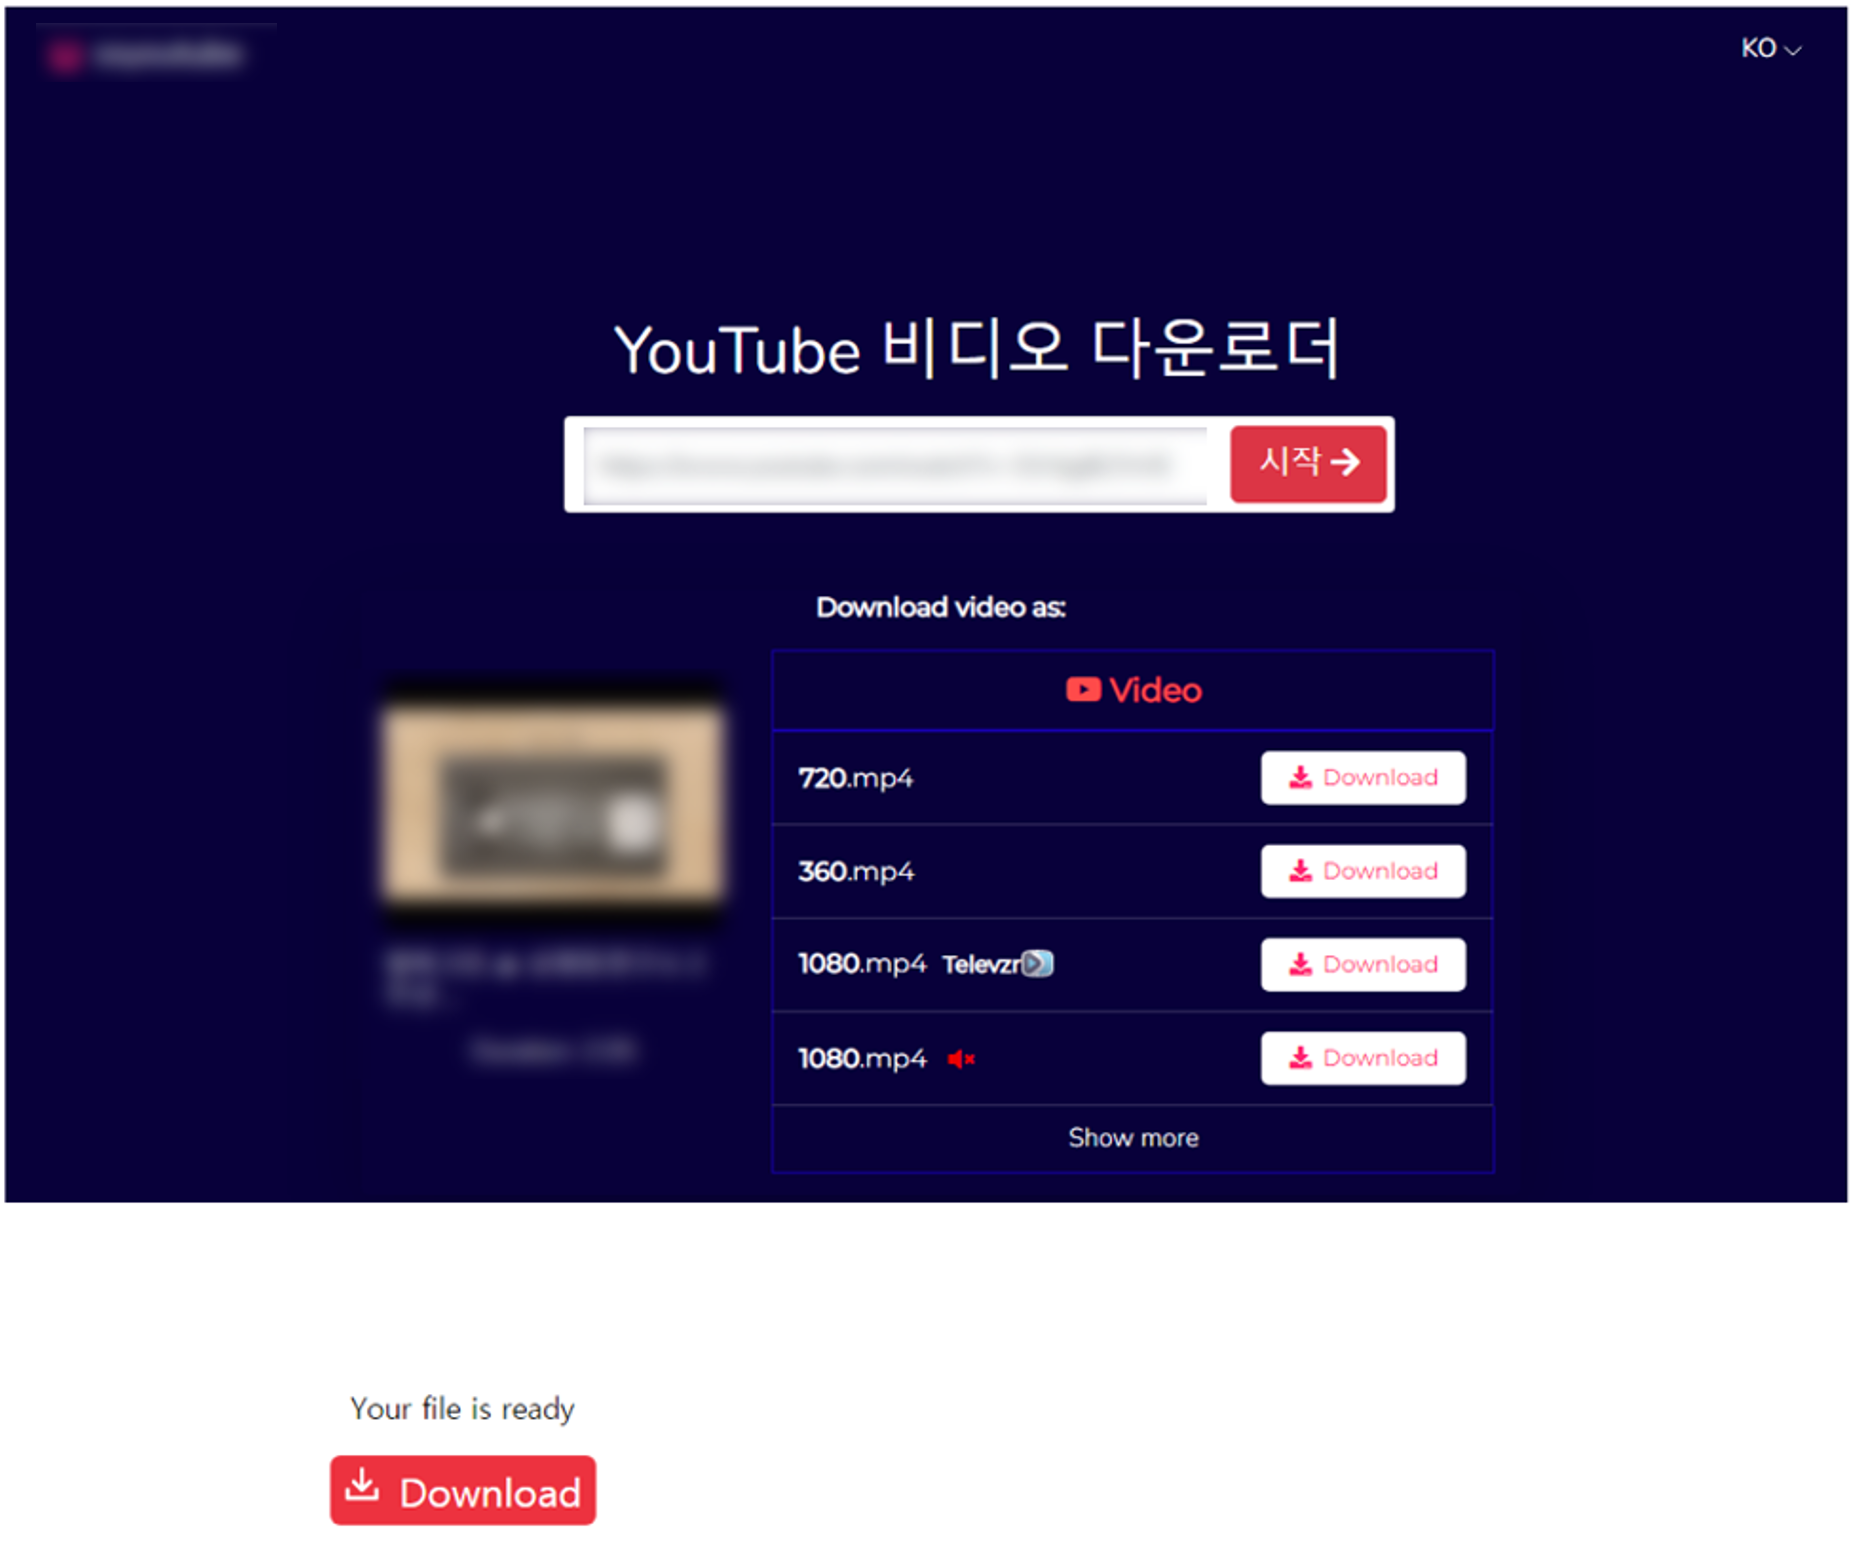
Сценарий простой: пользователь вводит ссылку на ролик, жмёт «Download» и получает не видео, а исполняемый файл, замаскированный под утилиту WinMemoryCleaner.

Дальше цепочка разворачивается сама:

  • установщик Setup.exe прописывает в систему WinMemoryCleaner.exe и запускает его через батник;
  • вредонос проверяет, нет ли песочницы, затем через PowerShell подтягивает NodeJS и вредоносные скрипты;
  • для закрепления используется Планировщик задач;
  • после чего заражённая машина начинает регулярно связываться с командным сервером и может получать новые команды.


Главная цель — установка Proxyware. Это ПО обычно предлагают добровольно, чтобы «зарабатывать» на раздаче лишнего интернет-трафика. Но в данном случае программа ставится без ведома пользователя. Браузинг становится медленнее, сеть загружена, а деньги капают только злоумышленникам.

Сначала жертв подсаживали на DigitalPulse Proxyware и Honeygain Proxyware, теперь атакующие переключились на Infatica Proxyware. Для этого используется приложение-приманка CleanZiloApp: запускаемый файл CleanZilo.exe подгружает библиотеку infatica_agent.dll и тихо расходует трафик жертвы.

По сути, Proxyware превращается в аналог криптомайнеров: только вместо мощности процессора у вас отнимают сетевые ресурсы.

Отдельный момент — злоумышленники часто хранят вредоносные компоненты на GitHub. Репутация площадки помогает маскировать их действия и повышает доверие со стороны пользователей.

Эксперты предупреждают: любое «чудо-средство» для скачивания видео может оказаться не тем, чем кажется. И вместо ролика с YouTube вы рискуете получить паразита, который будет кормить чужой кошелёк за ваш счёт.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru