


Загрузчики видео с YouTube стали приманкой для установки Proxyware

Загрузчики видео с YouTube стали приманкой для установки Proxyware

Загрузчики видео с YouTube стали приманкой для установки Proxyware

Киберпреступники снова нашли способ сыграть на популярных онлайн-привычках. На этот раз под удар попали пользователи, которые ищут, как скачать видео с YouTube. Вместо заветного файла их встречает вредоносная программа, а результатом становится потеря сетевых ресурсов.

Исследователи из AhnLab SEcurity intelligence Center (ASEC) сообщили, что злоумышленники создают поддельные сайты-загрузчики.

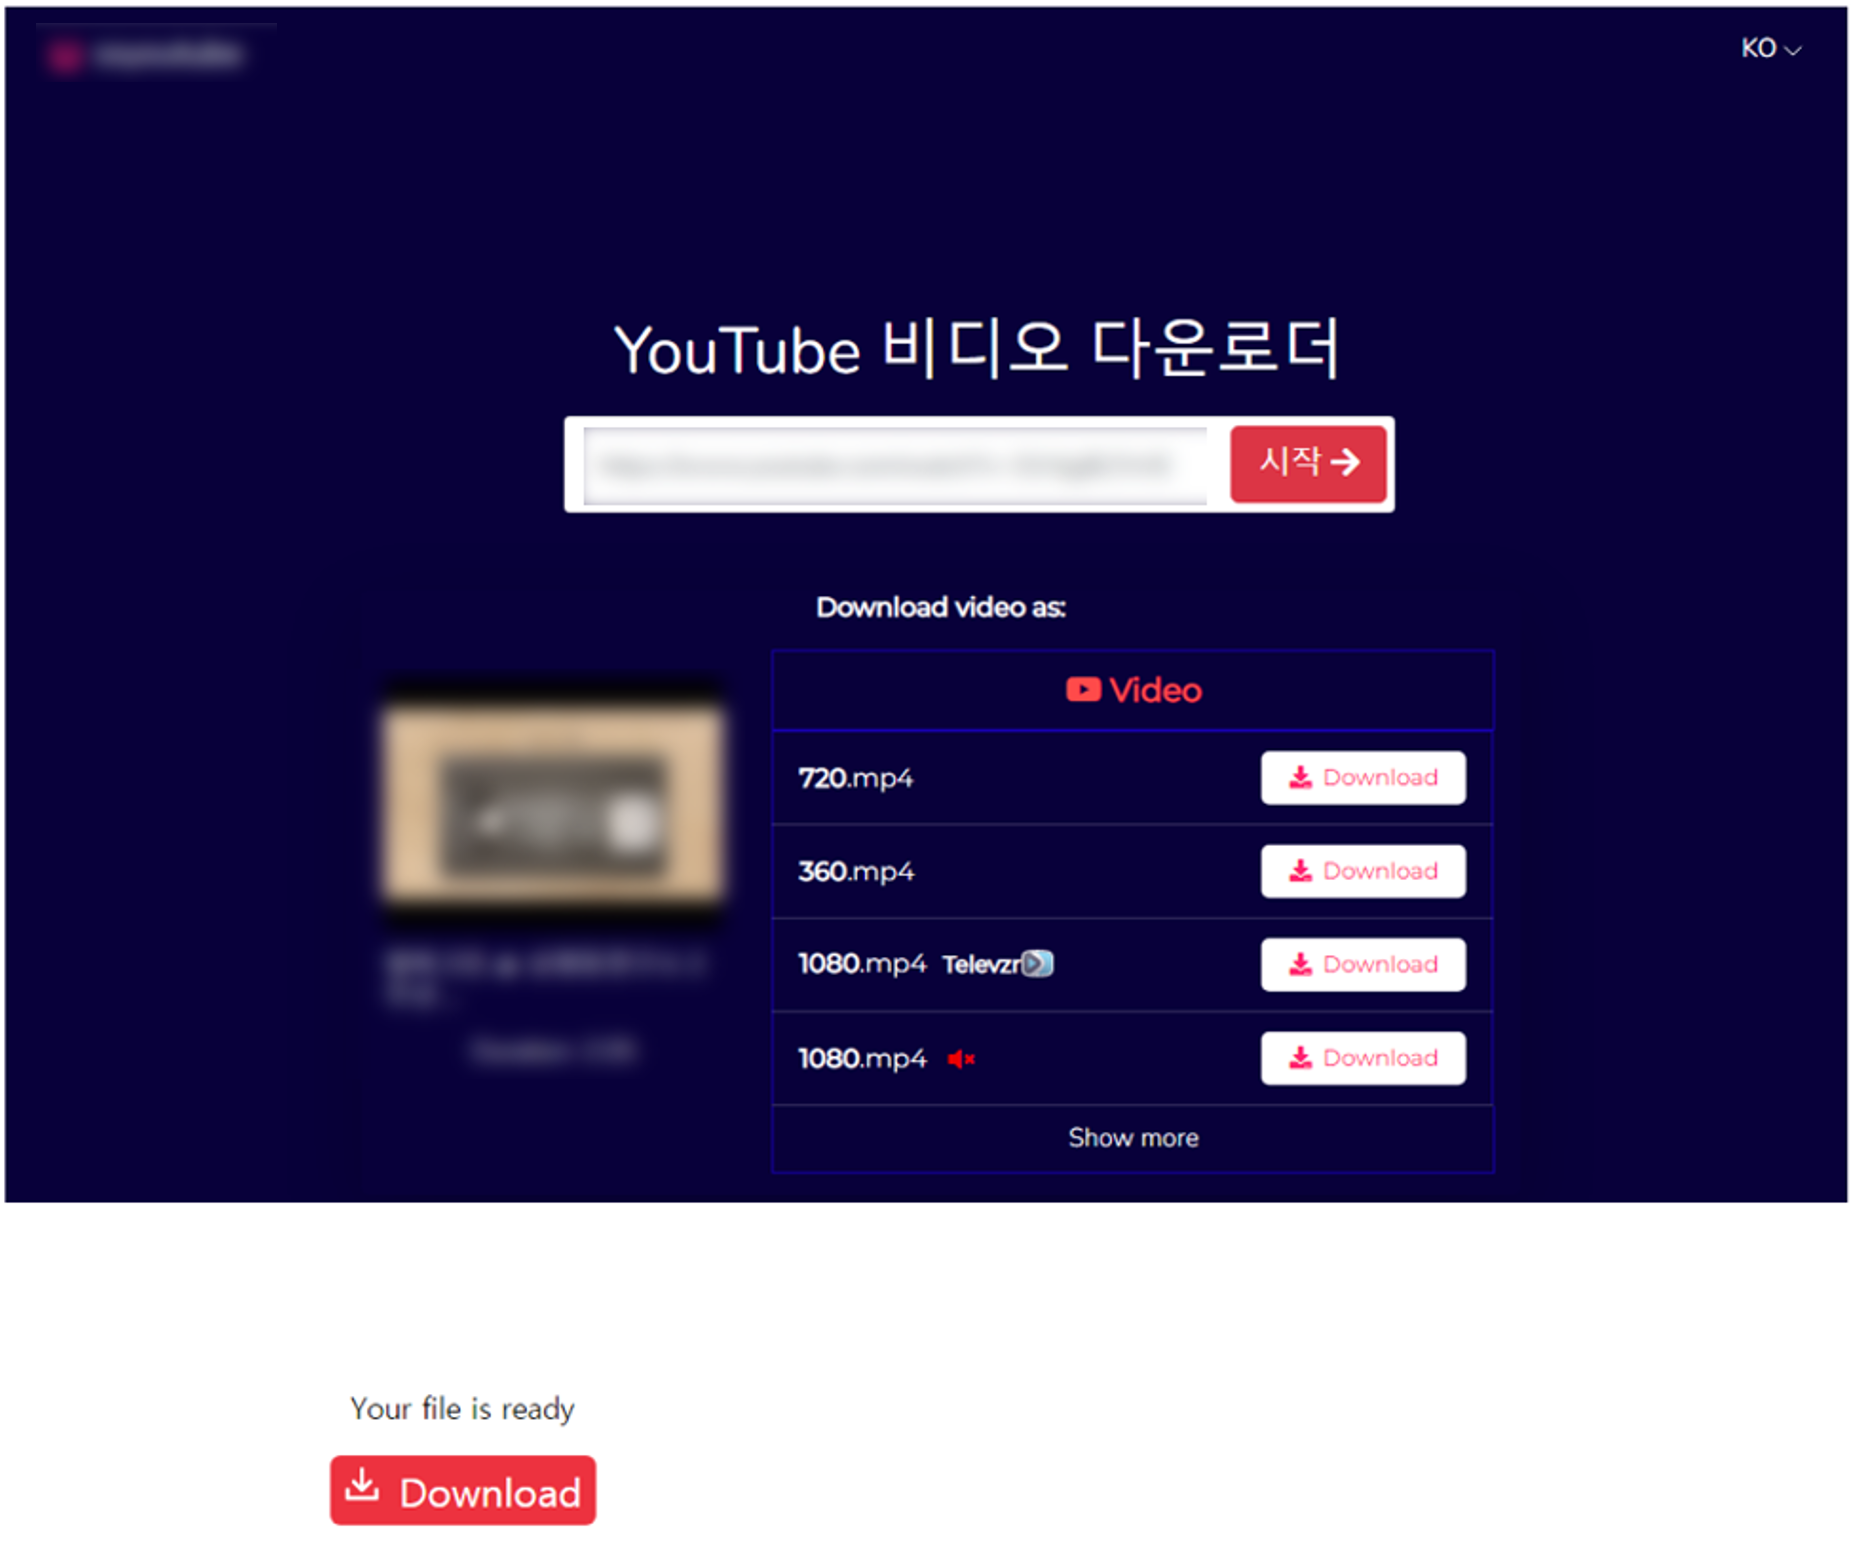
Сценарий простой: пользователь вводит ссылку на ролик, жмёт «Download» и получает не видео, а исполняемый файл, замаскированный под утилиту WinMemoryCleaner.

Дальше цепочка разворачивается сама:

  • установщик Setup.exe прописывает в систему WinMemoryCleaner.exe и запускает его через батник;
  • вредонос проверяет, нет ли песочницы, затем через PowerShell подтягивает NodeJS и вредоносные скрипты;
  • для закрепления используется Планировщик задач;
  • после чего заражённая машина начинает регулярно связываться с командным сервером и может получать новые команды.


Главная цель — установка Proxyware. Это ПО обычно предлагают добровольно, чтобы «зарабатывать» на раздаче лишнего интернет-трафика. Но в данном случае программа ставится без ведома пользователя. Браузинг становится медленнее, сеть загружена, а деньги капают только злоумышленникам.

Сначала жертв подсаживали на DigitalPulse Proxyware и Honeygain Proxyware, теперь атакующие переключились на Infatica Proxyware. Для этого используется приложение-приманка CleanZiloApp: запускаемый файл CleanZilo.exe подгружает библиотеку infatica_agent.dll и тихо расходует трафик жертвы.

По сути, Proxyware превращается в аналог криптомайнеров: только вместо мощности процессора у вас отнимают сетевые ресурсы.

Отдельный момент — злоумышленники часто хранят вредоносные компоненты на GitHub. Репутация площадки помогает маскировать их действия и повышает доверие со стороны пользователей.

Эксперты предупреждают: любое «чудо-средство» для скачивания видео может оказаться не тем, чем кажется. И вместо ролика с YouTube вы рискуете получить паразита, который будет кормить чужой кошелёк за ваш счёт.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru