


Загрузчики видео с YouTube стали приманкой для установки Proxyware

Загрузчики видео с YouTube стали приманкой для установки Proxyware

Загрузчики видео с YouTube стали приманкой для установки Proxyware

Киберпреступники снова нашли способ сыграть на популярных онлайн-привычках. На этот раз под удар попали пользователи, которые ищут, как скачать видео с YouTube. Вместо заветного файла их встречает вредоносная программа, а результатом становится потеря сетевых ресурсов.

Исследователи из AhnLab SEcurity intelligence Center (ASEC) сообщили, что злоумышленники создают поддельные сайты-загрузчики.

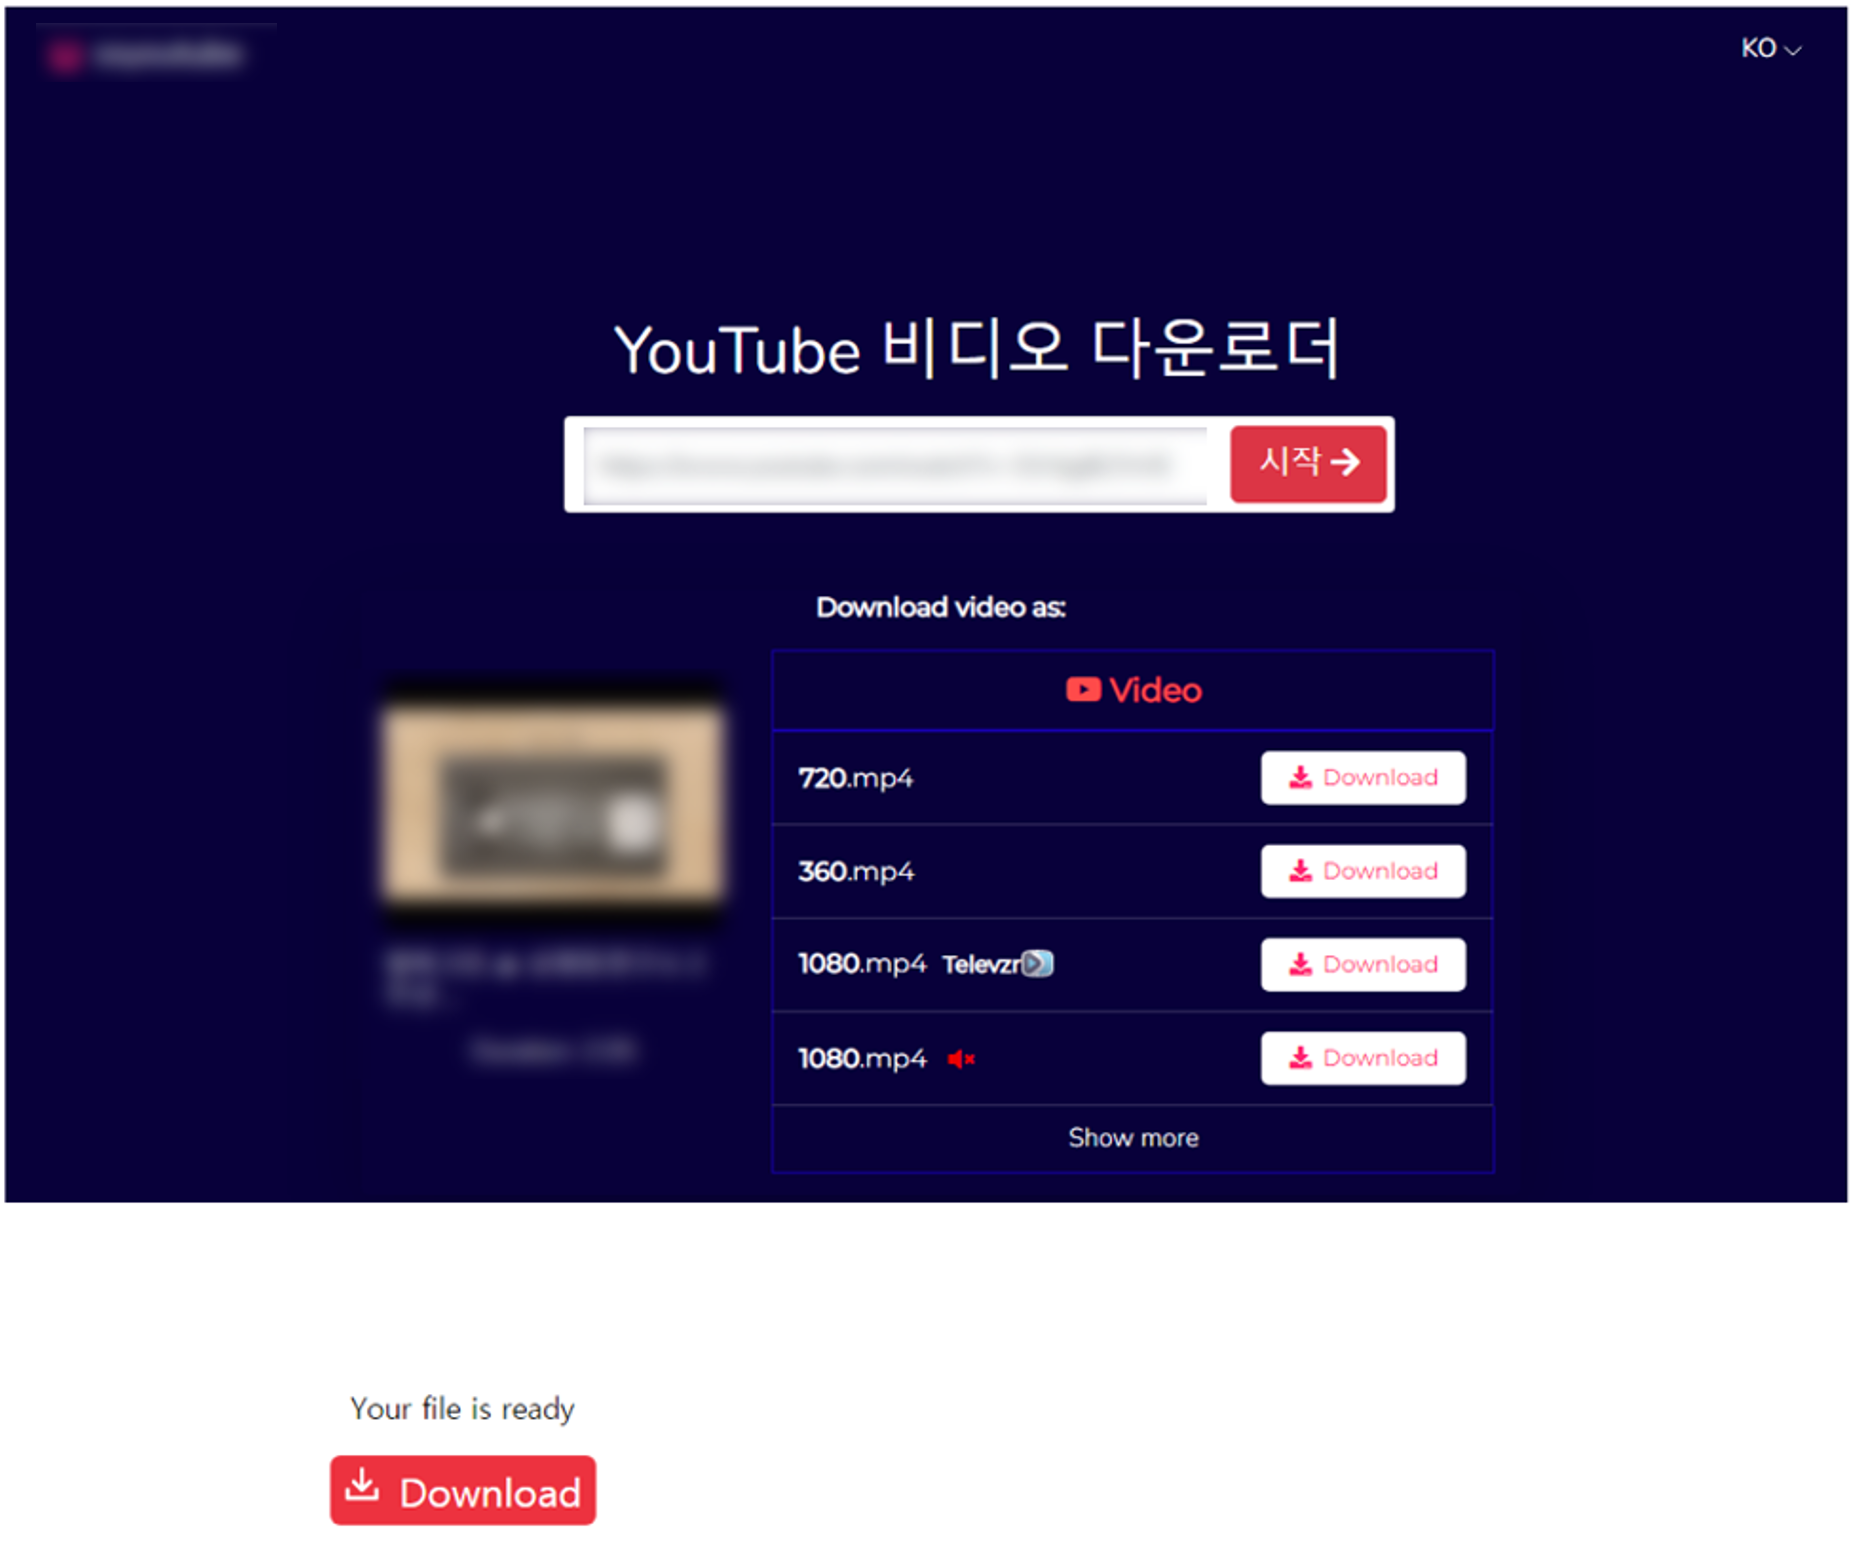
Сценарий простой: пользователь вводит ссылку на ролик, жмёт «Download» и получает не видео, а исполняемый файл, замаскированный под утилиту WinMemoryCleaner.

Дальше цепочка разворачивается сама:

  • установщик Setup.exe прописывает в систему WinMemoryCleaner.exe и запускает его через батник;
  • вредонос проверяет, нет ли песочницы, затем через PowerShell подтягивает NodeJS и вредоносные скрипты;
  • для закрепления используется Планировщик задач;
  • после чего заражённая машина начинает регулярно связываться с командным сервером и может получать новые команды.


Главная цель — установка Proxyware. Это ПО обычно предлагают добровольно, чтобы «зарабатывать» на раздаче лишнего интернет-трафика. Но в данном случае программа ставится без ведома пользователя. Браузинг становится медленнее, сеть загружена, а деньги капают только злоумышленникам.

Сначала жертв подсаживали на DigitalPulse Proxyware и Honeygain Proxyware, теперь атакующие переключились на Infatica Proxyware. Для этого используется приложение-приманка CleanZiloApp: запускаемый файл CleanZilo.exe подгружает библиотеку infatica_agent.dll и тихо расходует трафик жертвы.

По сути, Proxyware превращается в аналог криптомайнеров: только вместо мощности процессора у вас отнимают сетевые ресурсы.

Отдельный момент — злоумышленники часто хранят вредоносные компоненты на GitHub. Репутация площадки помогает маскировать их действия и повышает доверие со стороны пользователей.

Эксперты предупреждают: любое «чудо-средство» для скачивания видео может оказаться не тем, чем кажется. И вместо ролика с YouTube вы рискуете получить паразита, который будет кормить чужой кошелёк за ваш счёт.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru