

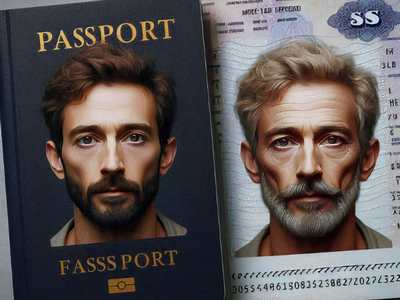

NIST выпустил рекомендации по выявлению поддельных фото в документах

NIST выпустил рекомендации по выявлению поддельных фото в документах

NIST выпустил рекомендации по выявлению поддельных фото в документах

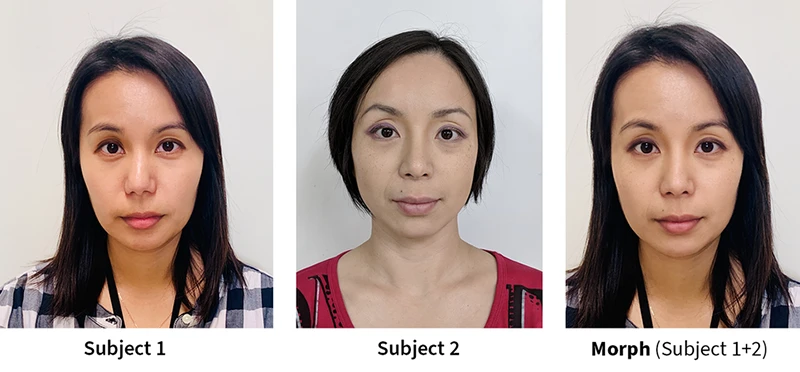
Программы для видоизменения лиц давно перестали быть чем-то сложным: скачать приложение на телефон или воспользоваться онлайн-сервисом может любой. Проблема в том, что такие «смешанные» фотографии двух человек всё чаще используют для обмана систем распознавания лиц. В результате один человек может пройти проверку под видом другого — будь то в аэропорту, на границе или при подаче документов.

Национальный институт стандартов и технологий США (NIST) представил новые рекомендации, как противостоять подобным атакам.

Документ под названием FATE MORPH 4B (PDF) описывает, как работают видоизменённые изображения, и объясняет, какие шаги должны предпринимать организации — от паспортных столов до пограничных служб.

Специалисты NIST выделяют два основных сценария. В первом случае у проверяющих есть только одна фотография — например, в заявлении на паспорт. Во втором — они могут сравнить её с «живым» снимком, сделанным прямо на контроле.


Вариант с одной фотографией работает хорошо, но только если система знакома с конкретным видом морфинга. При новых инструментах точность падает ниже 40%. Сравнительный метод надёжнее: его точность достигает 72–90%, но он требует второй, гарантированно настоящей фотографии.

Авторы отчёта советуют комбинировать автоматические системы и человеческий контроль, а главное — не допускать загрузки поддельных фото на этапе подачи заявок.

«Самая надёжная защита от морфинга — это не пускать такие снимки в системы удостоверения личности с самого начала», — говорит один из авторов исследования Мэй Нган.

В NIST отмечают, что инспекторы работают с огромным количеством фотографий и не всегда имеют ресурсы для долгой проверки. Поэтому рекомендации направлены не только на настройку детекторов, но и на выстраивание понятных процедур расследования подозрительных случаев.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru