


NIST выпустил рекомендации по выявлению поддельных фото в документах

NIST выпустил рекомендации по выявлению поддельных фото в документах

NIST выпустил рекомендации по выявлению поддельных фото в документах

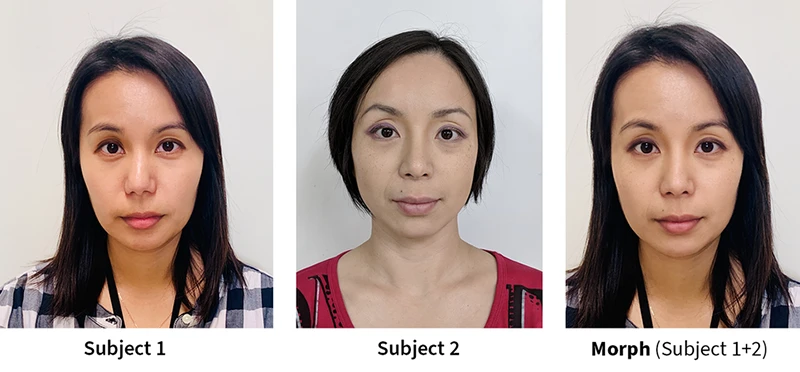
Программы для видоизменения лиц давно перестали быть чем-то сложным: скачать приложение на телефон или воспользоваться онлайн-сервисом может любой. Проблема в том, что такие «смешанные» фотографии двух человек всё чаще используют для обмана систем распознавания лиц. В результате один человек может пройти проверку под видом другого — будь то в аэропорту, на границе или при подаче документов.

Национальный институт стандартов и технологий США (NIST) представил новые рекомендации, как противостоять подобным атакам.

Документ под названием FATE MORPH 4B (PDF) описывает, как работают видоизменённые изображения, и объясняет, какие шаги должны предпринимать организации — от паспортных столов до пограничных служб.

Специалисты NIST выделяют два основных сценария. В первом случае у проверяющих есть только одна фотография — например, в заявлении на паспорт. Во втором — они могут сравнить её с «живым» снимком, сделанным прямо на контроле.


Вариант с одной фотографией работает хорошо, но только если система знакома с конкретным видом морфинга. При новых инструментах точность падает ниже 40%. Сравнительный метод надёжнее: его точность достигает 72–90%, но он требует второй, гарантированно настоящей фотографии.

Авторы отчёта советуют комбинировать автоматические системы и человеческий контроль, а главное — не допускать загрузки поддельных фото на этапе подачи заявок.

«Самая надёжная защита от морфинга — это не пускать такие снимки в системы удостоверения личности с самого начала», — говорит один из авторов исследования Мэй Нган.

В NIST отмечают, что инспекторы работают с огромным количеством фотографий и не всегда имеют ресурсы для долгой проверки. Поэтому рекомендации направлены не только на настройку детекторов, но и на выстраивание понятных процедур расследования подозрительных случаев.

Подпишитесь на новости

Пассворк вдвое снизил цену на менеджер паролей к «Чёрной пятнице»

Пассворк, российский разработчик менеджера паролей и секретов для бизнеса, с 16 ноября по 5 декабря проводит акцию «Чёрная пятница». Для каждой версии продукта действует своё предложение: для установки на серверы компании — скидка, для облачного решения — бонус при пополнении баланса.

Задача, которую решают такие системы, знакома большинству ИТ-отделов. Доступы к рабочим сервисам со временем расползаются по чатам, таблицам и личным заметкам. Сложности начинаются, когда новому сотруднику нужно сразу выдать несколько доступов, уходящему закрыть их, а подрядчику открыть доступ ровно на неделю.

В Пассворке учётные данные хранятся в общих сейфах. Доступ к ним выдаёт администратор через роли и группы, а действия пользователей сохраняются в истории. Новому сотруднику открываются нужные сейфы, у уходящего права отзываются в одном месте, а подрядчику можно открыть только те записи, которые нужны ему для работы.

Версия для установки на серверы подходит организациям, которые хотят хранить данные внутри своего контура. Облачное решение рассчитано на тех, кому нужен быстрый старт без собственной инфраструктуры.

В рамках акции на покупку версии для установки на собственные серверы действует скидка 50%. В облачном решении пополнения баланса в период акции удваиваются.

Продукт можно протестировать бесплатно. Подробные условия опубликованы на сайте Пассворка.

RSS: Новости на портале Anti-Malware.ru