


NIST выпустил рекомендации по выявлению поддельных фото в документах

NIST выпустил рекомендации по выявлению поддельных фото в документах

NIST выпустил рекомендации по выявлению поддельных фото в документах

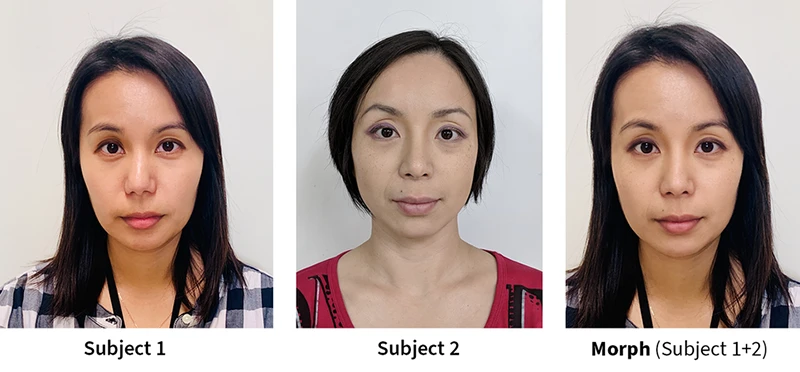
Программы для видоизменения лиц давно перестали быть чем-то сложным: скачать приложение на телефон или воспользоваться онлайн-сервисом может любой. Проблема в том, что такие «смешанные» фотографии двух человек всё чаще используют для обмана систем распознавания лиц. В результате один человек может пройти проверку под видом другого — будь то в аэропорту, на границе или при подаче документов.

Национальный институт стандартов и технологий США (NIST) представил новые рекомендации, как противостоять подобным атакам.

Документ под названием FATE MORPH 4B (PDF) описывает, как работают видоизменённые изображения, и объясняет, какие шаги должны предпринимать организации — от паспортных столов до пограничных служб.

Специалисты NIST выделяют два основных сценария. В первом случае у проверяющих есть только одна фотография — например, в заявлении на паспорт. Во втором — они могут сравнить её с «живым» снимком, сделанным прямо на контроле.


Вариант с одной фотографией работает хорошо, но только если система знакома с конкретным видом морфинга. При новых инструментах точность падает ниже 40%. Сравнительный метод надёжнее: его точность достигает 72–90%, но он требует второй, гарантированно настоящей фотографии.

Авторы отчёта советуют комбинировать автоматические системы и человеческий контроль, а главное — не допускать загрузки поддельных фото на этапе подачи заявок.

«Самая надёжная защита от морфинга — это не пускать такие снимки в системы удостоверения личности с самого начала», — говорит один из авторов исследования Мэй Нган.

В NIST отмечают, что инспекторы работают с огромным количеством фотографий и не всегда имеют ресурсы для долгой проверки. Поэтому рекомендации направлены не только на настройку детекторов, но и на выстраивание понятных процедур расследования подозрительных случаев.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru