


В Android появится резервное копирование загрузок в Google Drive

В Android появится резервное копирование загрузок в Google Drive

В Android появится резервное копирование загрузок в Google Drive

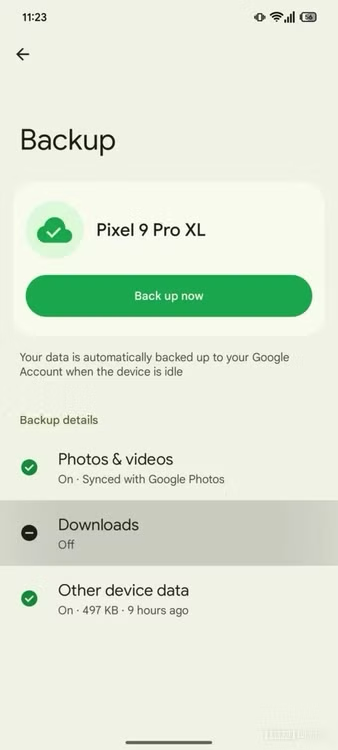
Google готовит ещё одно обновление для Android, которое упростит жизнь тем, кто не любит терять файлы. В системе появилась новая страница в настройках резервного копирования — «Загрузки». Её заметили в свежей бета-версии Google Play Services (25.32.31).

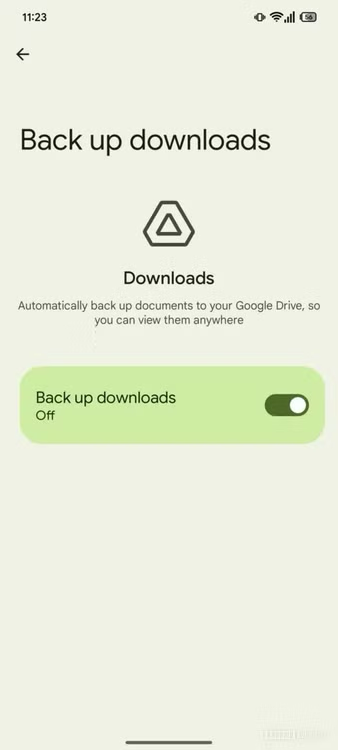
Судя по скриншотам, на странице есть всего один переключатель — «Back up downloads».

В описании функции, которое приводит Android Authority, говорится, что документы будут автоматически сохраняться в Google Drive, чтобы их можно было открыть с любого устройства. Но тут есть нюанс: название раздела звучит как «Загрузки», а вот в тексте речь идёт именно о документах.

Это может означать, что пока резервные копии добавят только для некоторых форматов. Впрочем, вполне вероятно, что это просто временная формулировка, ведь функция явно находится на ранней стадии разработки.


Сейчас страница доступна далеко не у всех, даже если у вас установлена бета-версия. Судя по всему, для её активации требуется дополнительное вмешательство в код. Работоспособность тоже пока под вопросом — «тумблер» есть, но реального действия за ним пока не стоит.

Напомним, Google Drive уже давно используется для бэкапа фотографий, приложений и данных устройства. Так что логично, что компания хочет добавить туда и загруженные файлы. Когда это заработает для всех — пока вопрос открытый.

Кстати, если внешний вид страницы резервного копирования на скриншотах отличается от того, что вы видите у себя, не удивляйтесь. Это новая версия интерфейса, которую начали выводить в свет ещё в июле, но до большинства пользователей она пока не добралась.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru