


В России распространяется бэкдор для Android, атакующий бизнес

В России распространяется бэкдор для Android, атакующий бизнес

В России распространяется бэкдор для Android, атакующий бизнес

В России распространяется многофункциональный бэкдор Android.Backdoor.916.origin, нацеленный на владельцев Android-устройств, в первую очередь — на представителей бизнеса. Вредонос способен выполнять широкий набор команд злоумышленников: прослушивать разговоры, вести трансляцию с камеры, собирать данные из мессенджеров и браузеров, а также перехватывать вводимый текст, включая пароли.

Первые версии этой программы появились в январе 2025 года. Эксперты «Доктор Веб» отмечают, что бэкдор используется в основном в точечных атаках.

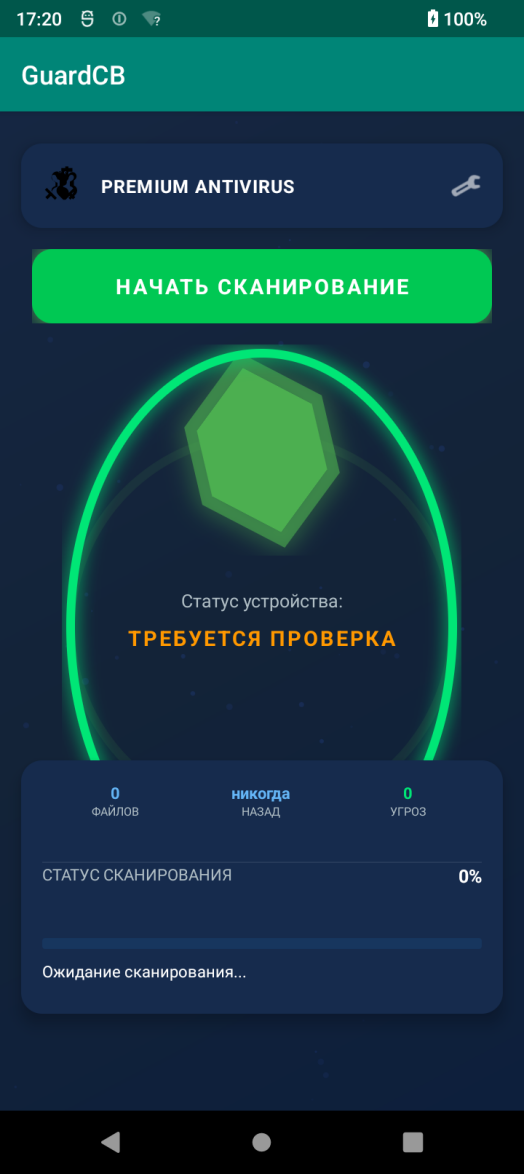
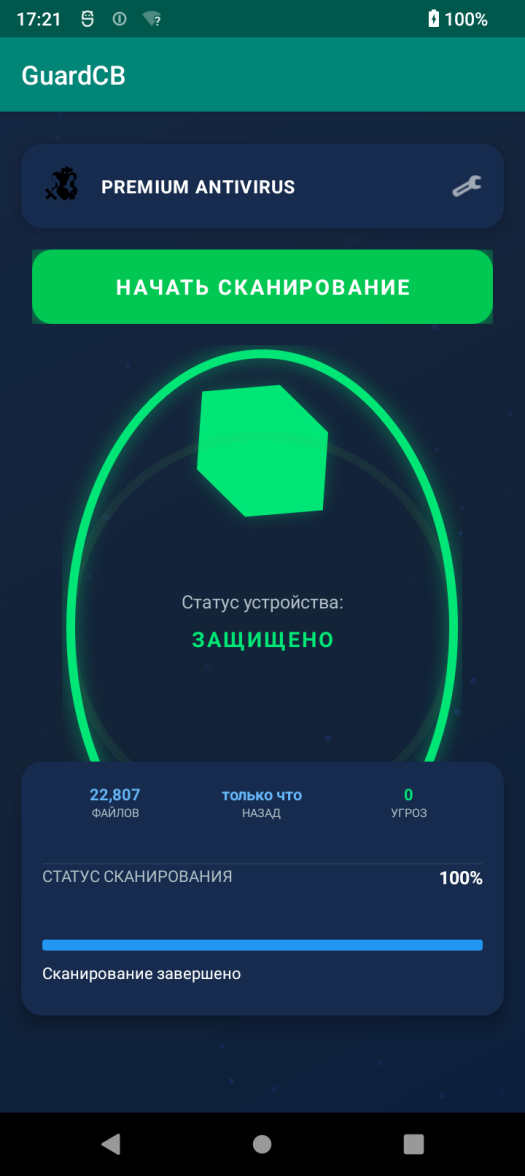
Его распространяют через личные сообщения в мессенджерах, присылая APK-файл под видом антивируса «GuardCB» со значком, похожим на эмблему Банка России на фоне щита.


Интерфейс приложения только на русском языке. Есть и другие варианты с названиями вроде «SECURITY_FSB» или «ФСБ», что должно создавать у жертвы впечатление, будто это официальный софт.

На самом деле никаких защитных функций нет: программа имитирует антивирусное сканирование, «обнаруживая» от 1 до 3 несуществующих угроз, причём вероятность их появления увеличивается со временем после последнего «сканирования» (но не превышает 30%).


При первом запуске Android.Backdoor.916.origin запрашивает доступ к геолокации, камере, микрофону, СМС, контактам, журналу звонков, медиафайлам, а также права администратора устройства и доступ к функциям Accessibility Service.

Через собственные сервисы бэкдор связывается с C2-сервером и получает команды, среди которых:

  • передача на сервер СМС, контактов, журналов вызовов и данных геолокации;
  • запуск и остановка потоковой трансляции звука, видео или содержимого экрана;
  • выгрузка всех или отдельных изображений с карты памяти;
  • выполнение шелл-команд;
  • передача данных о сети устройства;
  • включение или отключение самозащиты.

Accessibility Service используется для функций кейлоггера и перехвата данных из приложений Telegram, Google Chrome, Gmail, Яндекс Старт, Яндекс Браузер и WhatsApp. Также эта служба помогает бэкдору защищаться от удаления.

В конфигурации вредоноса предусмотрена поддержка нескольких управляющих серверов и возможность переключения между хостинг-провайдерами (до 15), хотя эта функция пока не используется. Информация о выявленных серверах была передана регистраторам доменов.

Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru