


В России распространяется бэкдор для Android, атакующий бизнес

В России распространяется бэкдор для Android, атакующий бизнес

В России распространяется бэкдор для Android, атакующий бизнес

В России распространяется многофункциональный бэкдор Android.Backdoor.916.origin, нацеленный на владельцев Android-устройств, в первую очередь — на представителей бизнеса. Вредонос способен выполнять широкий набор команд злоумышленников: прослушивать разговоры, вести трансляцию с камеры, собирать данные из мессенджеров и браузеров, а также перехватывать вводимый текст, включая пароли.

Первые версии этой программы появились в январе 2025 года. Эксперты «Доктор Веб» отмечают, что бэкдор используется в основном в точечных атаках.

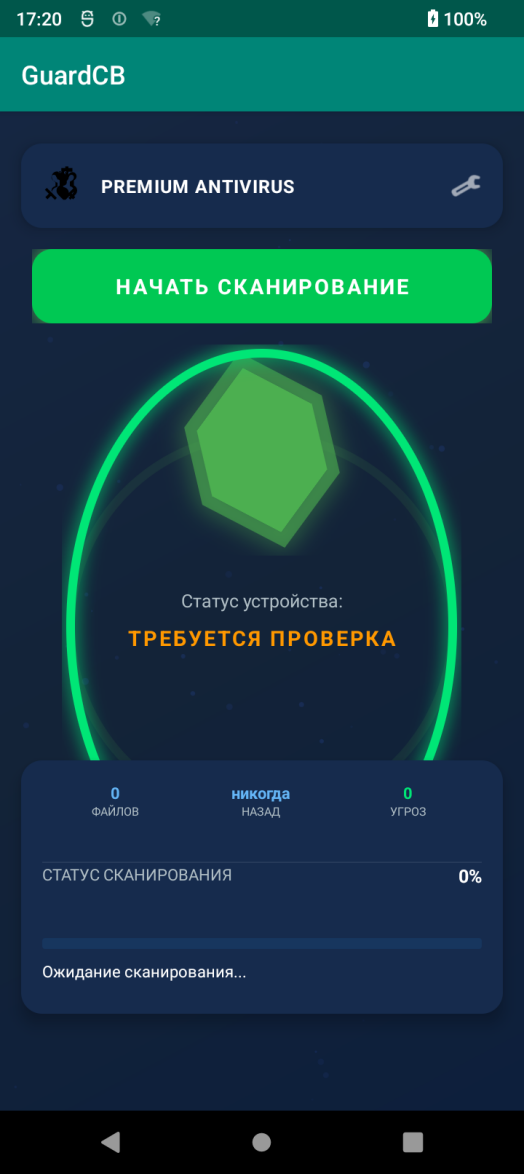
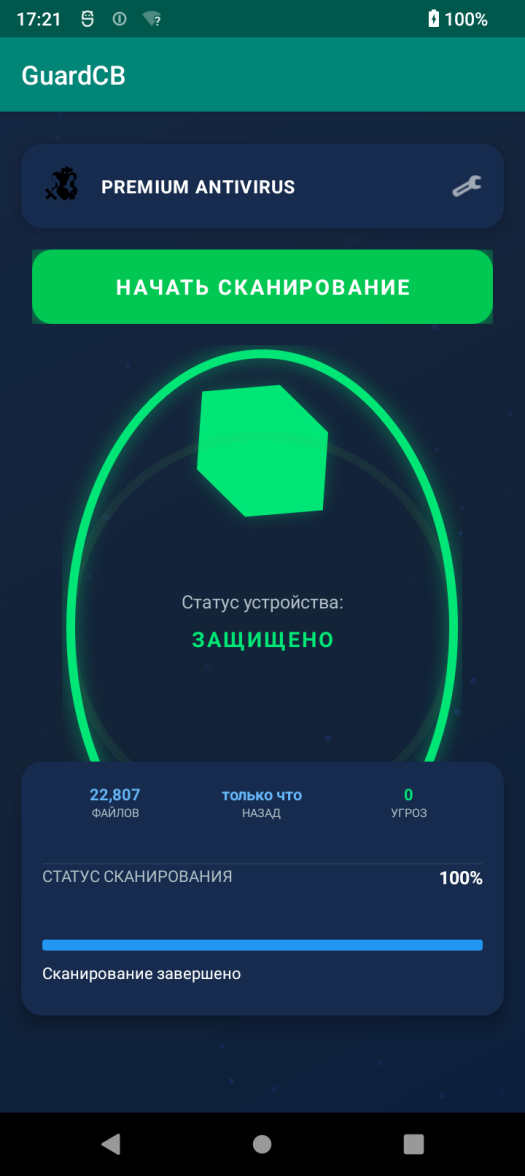
Его распространяют через личные сообщения в мессенджерах, присылая APK-файл под видом антивируса «GuardCB» со значком, похожим на эмблему Банка России на фоне щита.


Интерфейс приложения только на русском языке. Есть и другие варианты с названиями вроде «SECURITY_FSB» или «ФСБ», что должно создавать у жертвы впечатление, будто это официальный софт.

На самом деле никаких защитных функций нет: программа имитирует антивирусное сканирование, «обнаруживая» от 1 до 3 несуществующих угроз, причём вероятность их появления увеличивается со временем после последнего «сканирования» (но не превышает 30%).


При первом запуске Android.Backdoor.916.origin запрашивает доступ к геолокации, камере, микрофону, СМС, контактам, журналу звонков, медиафайлам, а также права администратора устройства и доступ к функциям Accessibility Service.

Через собственные сервисы бэкдор связывается с C2-сервером и получает команды, среди которых:

  • передача на сервер СМС, контактов, журналов вызовов и данных геолокации;
  • запуск и остановка потоковой трансляции звука, видео или содержимого экрана;
  • выгрузка всех или отдельных изображений с карты памяти;
  • выполнение шелл-команд;
  • передача данных о сети устройства;
  • включение или отключение самозащиты.

Accessibility Service используется для функций кейлоггера и перехвата данных из приложений Telegram, Google Chrome, Gmail, Яндекс Старт, Яндекс Браузер и WhatsApp. Также эта служба помогает бэкдору защищаться от удаления.

В конфигурации вредоноса предусмотрена поддержка нескольких управляющих серверов и возможность переключения между хостинг-провайдерами (до 15), хотя эта функция пока не используется. Информация о выявленных серверах была передана регистраторам доменов.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru