


Security Vision 5 получила обновления для автоматизации и аналитики

Security Vision 5 получила обновления для автоматизации и аналитики

Security Vision 5 получила обновления для автоматизации и аналитики

Вышел новый релиз платформы Security Vision 5, включающий большое количество функциональных доработок, улучшений интерфейса и оптимизаций, направленных на упрощение работы специалистов и повышение эффективности процессов. Обновление продолжает курс на развитие автоматизации, расширение аналитических возможностей и создание максимально комфортных условий для пользователей.

Улучшения интерфейса и фильтрации данных
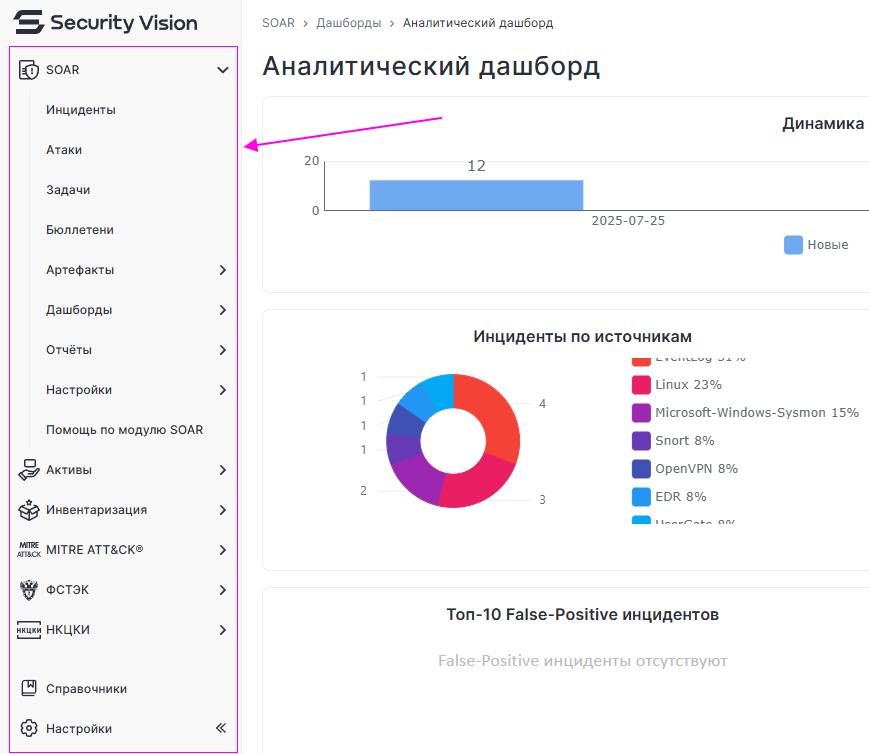
Главное меню платформы получило обновлённый дизайн. Быстрые фильтры теперь поддерживают полный набор операторов, доступных в расширенных фильтрах («Содержит», «Не содержит», «Равно», «Не равно» и др.). Улучшено отображение связанных таблиц и добавлена возможность настраивать их расположение, что упрощает работу с данными. После импорта системных данных пользователи теперь видят окно с результатами загрузки — это повышает прозрачность процесса и позволяет сразу проверить корректность данных.


Новые функции работы с графами и карточками объектов
Появилась возможность настраивать заголовки связей на графах, что делает схемы более наглядными. Добавлена опция фиксации ракурса камеры — после перезагрузки страницы граф откроется в том виде, в котором пользователь работал с ним ранее. Также можно открывать краткую карточку прямо рядом с выбранным объектом или записью справочника, не покидая граф, что сокращает время поиска и переключений между экранами.

Вывод данных рабочих процессов
Теперь платформа позволяет отображать значения выходных параметров рабочих процессов, запущенных через карточки объектов или API. Это упрощает отладку сценариев и контроль их выполнения.

Автоматическое открытие карточек объектов
После выполнения транзакций типа «Создать объект» карточка нового или обновлённого объекта может открываться автоматически, что ускоряет работу и сокращает количество лишних действий.

Динамическое автозаполнение таблиц
В свойствах типа «Таблица» реализовано динамическое автозаполнение с добавлением новых строк по аналогии с действием «Установить значение» в рабочих процессах. Это экономит время при работе с большими наборами данных.

Генерация случайных чисел
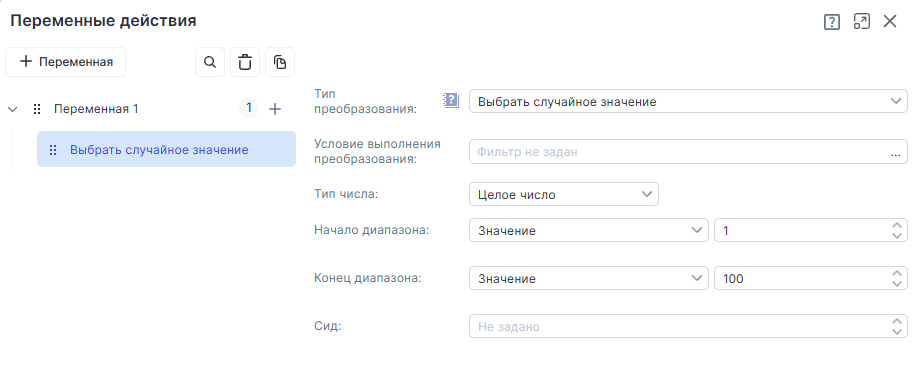
Добавлен инструмент для генерации случайного числа из заданного диапазона или массива. Поддерживается как статическая, так и динамическая настройка диапазона на основе свойств объектов, данных справочников или переменных.


Ротация сообщений в чатах
В карточках объектов можно настраивать ротацию сообщений в чатах, что помогает поддерживать актуальность информации и оптимизировать хранение переписки.

Упрощённая аутентификация через FreeIPA
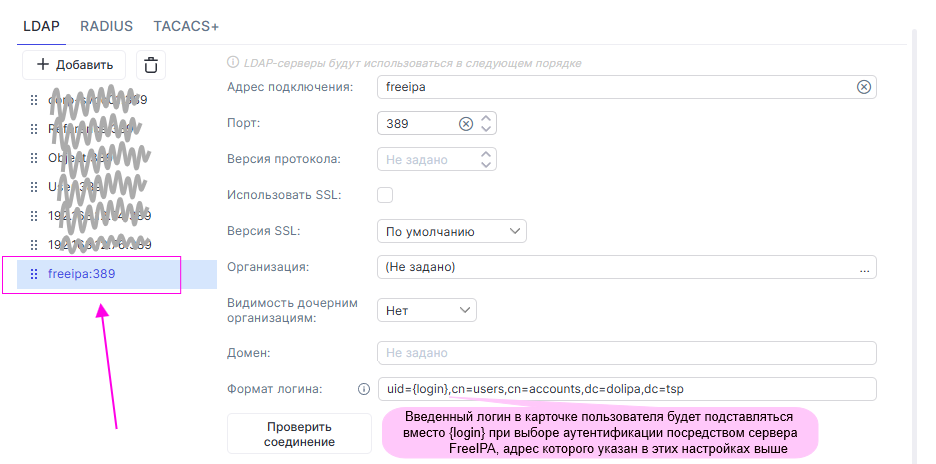
Для организаций, использующих FreeIPA, упростили процесс авторизации: теперь достаточно ввести короткое имя пользователя, без полного формата DN. Это сокращает время входа в систему и снижает риск ошибок при вводе.


Обновление делает Security Vision 5 ещё более удобной и гибкой, расширяя возможности специалистов по информационной безопасности в настройке, автоматизации и анализе данных.

87% специалистов готовы доверить ИИ рекомендации по реагированию в SIEM

Российские компании готовы слушать советы ИИ в SIEM, но отдавать ему красную кнопку пока не собираются. Это показал опрос участников эфира AM Live «Российские SIEM 2026: что изменилось и как теперь выбирать?». Больше всего респонденты готовы доверить искусственному интеллекту рекомендации по реагированию на инциденты — этот вариант выбрали 87% участников.

Создание и доработку правил детектирования готовы делегировать 71%, а сбор контекста и подготовку резюме расследований — 58%.

Несколько осторожнее аудитория относится к триажу и приоритизации инцидентов — эту задачу ИИ согласны поручить 44% опрошенных. Ещё 39% готовы использовать его для поиска и формирования запросов.

А вот полностью автономное реагирование без подтверждения аналитика набрало всего 13%. В общем, ИИ уже можно посадить рядом с SOC-командой, поручить ему рутину и попросить подготовить план действий.

Но самостоятельно блокировать пользователей, отключать узлы и принимать другие потенциально болезненные решения ему пока не разрешают.


Участники также рассказали, что, по их мнению, сильнее всего изменит SIEM к 2030 году. Лидируют ИИ и автономные агенты с 34%. На втором месте — объединение SIEM с другими платформами информационной безопасности, за которое проголосовали 28% респондентов.

Изменений в экономике и моделях лицензирования ожидают 14%, появления новой архитектуры работы с данными — 13%, а развития облачных и гибридных моделей — 9%. Только 2% считают, что за ближайшие годы ничего существенно не поменяется. Железная выдержка, учитывая скорость, с которой сегодня переписывается рынок.

На эфире эксперты также обсудили ложные срабатывания, правила детектирования, MITRE ATT&CK, UEBA, производительность, масштабирование, хранение данных и TCO. Главный вывод: выбирать SIEM по красивой презентации больше нельзя. На пилоте придётся проверять не только скорость обработки событий, но и качество контента, удобство расследований и реальную стоимость дальнейшей эксплуатации.

RSS: Новости на портале Anti-Malware.ru