

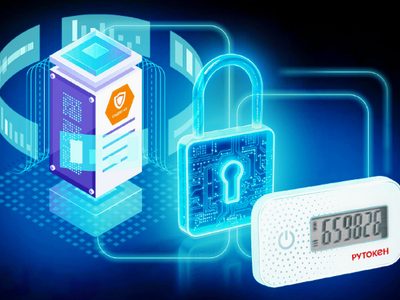

СКДПУ НТ получила поддержку аппаратных токенов Рутокен OTP

СКДПУ НТ получила поддержку аппаратных токенов Рутокен OTP

СКДПУ НТ получила поддержку аппаратных токенов Рутокен OTP

Компании «Актив» и «АйТи Бастион» сообщили, что в последней версии платформы СКДПУ НТ появилась поддержка аппаратных аутентификаторов Рутокен OTP. Это устройства, которые генерируют одноразовые пароли и используются для двухфакторной аутентификации.

Подобная мера позволяет дополнительно защитить доступ к ИТ-ресурсам — помимо логина и пароля, пользователь вводит одноразовый код.

Ранее в платформе уже была реализована поддержка USB-токенов и смарт-карт Рутокен ЭЦП 3.0. Теперь к ним добавились OTP-аутентификаторы, работающие по алгоритму TOTP.

Они помогают точнее проверять подлинность пользователя, а в некоторых случаях — подтверждать его право на выполнение определённых действий в системе.

Интеграция выполнена на базе встроенного RADIUS-сервера и охватывает все ключевые элементы платформы: шлюз доступа, системы мониторинга, интерфейсы операторов и пользователей.

Это важно для систем с повышенными требованиями к безопасности — например, в промышленности, госсекторе, финансовой или нефтегазовой сферах. Аутентификаторы позволяют надёжно подтвердить личность пользователя, даже если он работает удалённо.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru