


WhatsApp вводит новый способ защиты от мошенников в групповых чатах

WhatsApp вводит новый способ защиты от мошенников в групповых чатах

WhatsApp вводит новый способ защиты от мошенников в групповых чатах

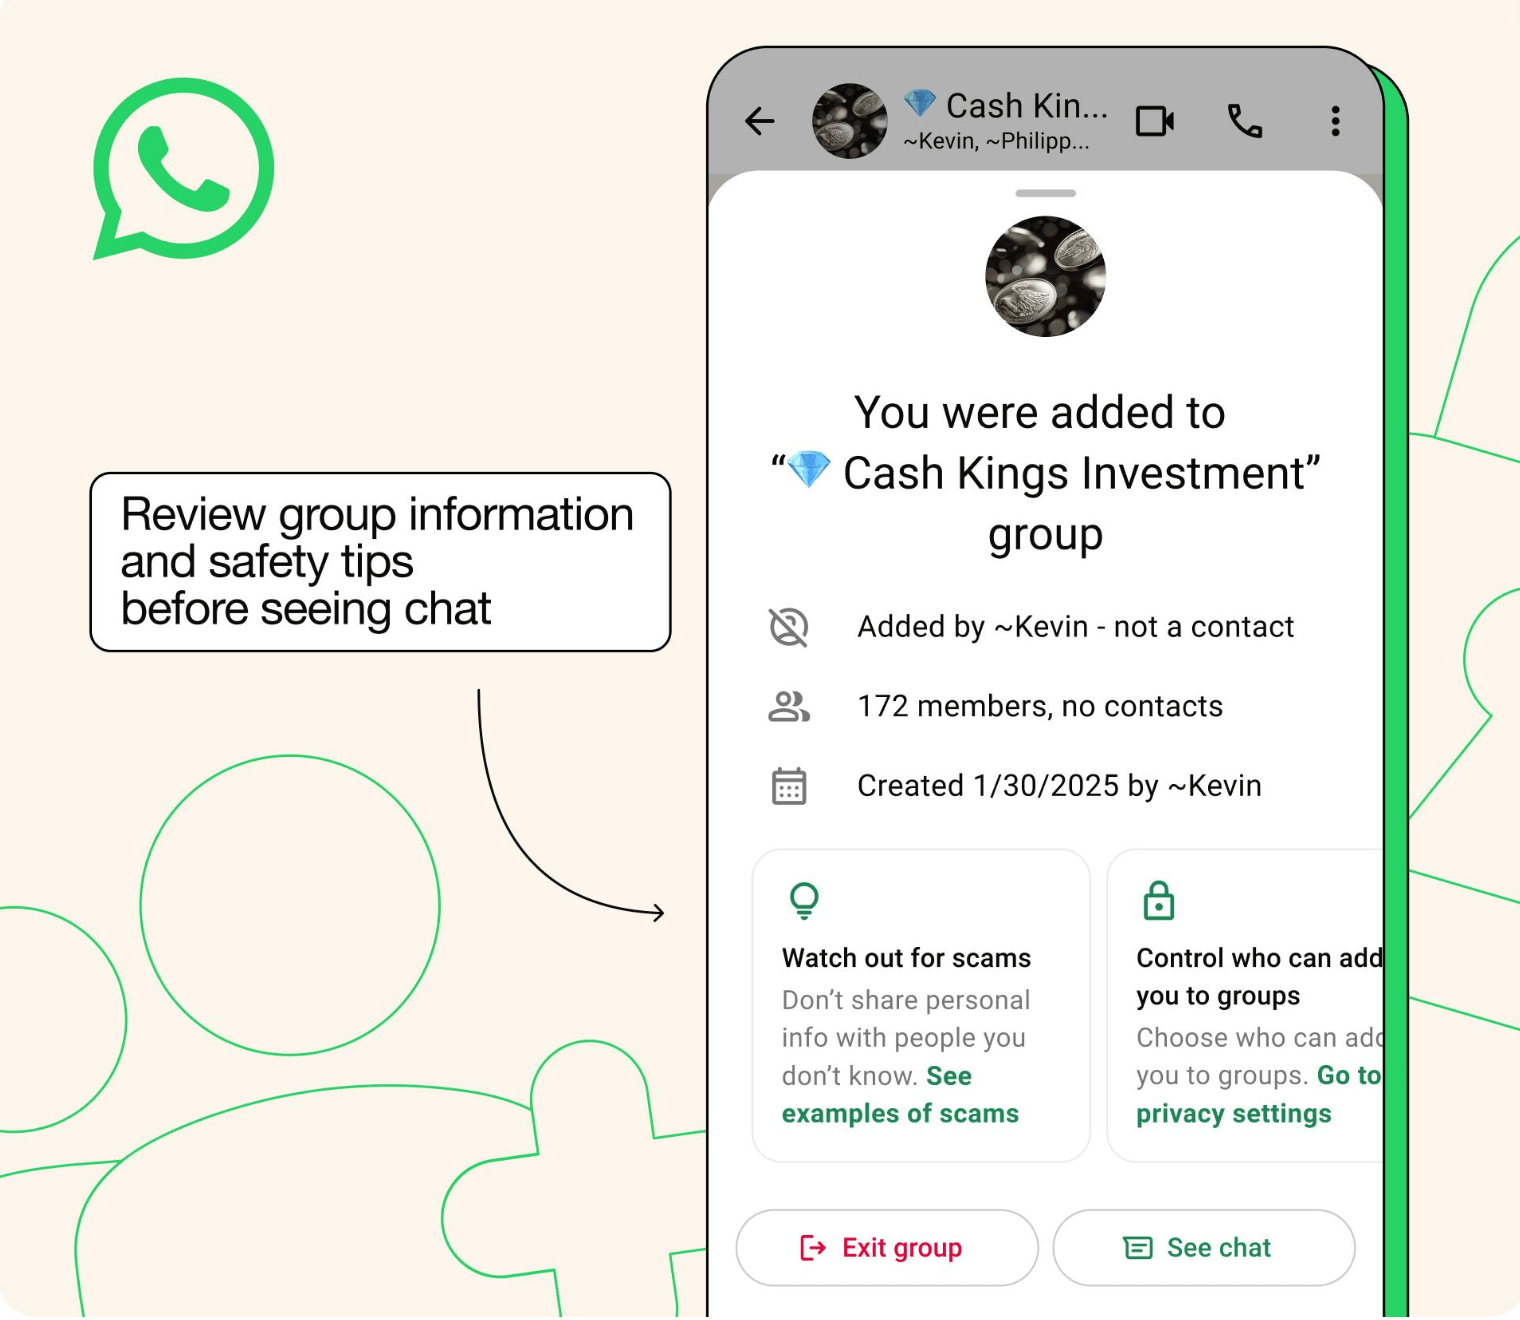
WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) запускает очередную функцию, которая должна помочь пользователям избежать попадания в мошеннические группы. Теперь, если кто-то малознакомый пригласит вас в групповой чат, перед тем как вы вообще увидите какие-либо сообщения, на экране появится специальное предупреждение.

В этом окошке будет информация о группе: когда она была создана, кто вас пригласил и сколько в ней участников.

Также WhatsApp предупредит о возможных мошеннических схемах и подскажет, как ограничить возможность приглашений от посторонних. После этого можно будет либо сразу выйти из группы, даже не заходя в чат, либо всё-таки открыть его и посмотреть, что там.


Функция дополняет прошлогоднюю «контекстную карточку», которая показывает базовую информацию о группе при получении приглашения. Главное отличие — новая страница будет всплывать только если вас приглашает человек, которого у вас нет в контактах. То есть, если приглашение от неизвестного — WhatsApp подстрахует вас заранее.

Всё это — часть более масштабной борьбы WhatsApp с онлайн-мошенничеством. Например, в июне WhatsApp вместе с Meta (признана экстремистской и запрещена в России) и OpenAI помогли разоблачить центр онлайн-мошенников в Камбодже.

Там злоумышленники использовали ChatGPT, чтобы рассылать фальшивые предложения о работе через группы WhatsApp. Затем людей переводили в Telegram, просили «лайкать» видео в TikTok, показывали фейковые отчёты о «заработке» и в какой-то момент просили перевести деньги на криптокошелёк «для выполнения следующего задания».

Среди других вариантов мошенничества были схема с арендой самокатов и инвестиции в «крипту». WhatsApp подчёркивает: злоумышленники всё чаще используют сразу несколько платформ, чтобы запутать следы. Но это же даёт возможность ИТ-компаниям объединять усилия и быстрее их вычислять.

Кроме новой защиты в группах, WhatsApp тестирует ещё одну функцию — предупреждения при попытке начать чат с незнакомцем, особенно если общение перенесли из другой соцсети. Приложение будет подсказывать: стоит ли вообще вступать в разговор и кто именно вас пытается найти.

Напомним, в прошлом месяце мы рассуждали о будущем WhatsApp в России. Сможет ли мессенджер преодолеть утрату доверия людей и давление регуляторов? Какие уязвимости угрожают пользователям мессенджера? Состоится ли его блокировка в России?

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru