

ФСТЭК России сертифицировала NGFW «Континент 4» по 4 классу защиты

ФСТЭК России сертифицировала NGFW «Континент 4» по 4 классу защиты

ФСТЭК России сертифицировала NGFW «Континент 4» по 4 классу защиты

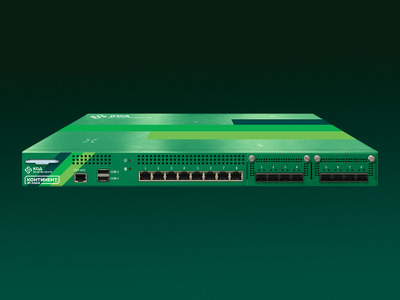
«Континент 4» получил сертификат ФСТЭК России как многофункциональный межсетевой экран. Теперь он соответствует требованиям 4 класса защиты, установленным в 2023 году для NGFW (Next Generation Firewall) — то есть продвинутых файрволов, которые не только фильтруют трафик, но и выполняют другие задачи по безопасности.

Среди дополнительных функций, которые теперь обязательны по новым требованиям:

  • антивирусная проверка трафика,
  • обнаружение и предотвращение вторжений (IDS/IPS),
  • идентификация пользователей,
  • веб-фильтрация и другие модули.

О начале продаж версии, прошедшей сертификацию именно как многофункциональный экран, сообщат отдельно.

Актуальный сертификат соответствия № 4496 от 14 декабря 2021 года был переоформлен 30 июля 2025 года. В нём зафиксировано, что продукт соответствует сразу нескольким позициям:

  • многофункциональный межсетевой экран уровня сети (4 класс защиты),
  • экраны типа А, Б и Д (4 класс),
  • система обнаружения вторжений (4 класс),
  • и получил 4 уровень доверия.

С таким сертификатом продукт можно использовать для защиты значимых объектов критической инфраструктуры (вплоть до 1-й категории), ИСПДн (до 1 уровня включительно), ГИС (до 1 класса) и автоматизированных систем (до 1Г класса включительно).

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

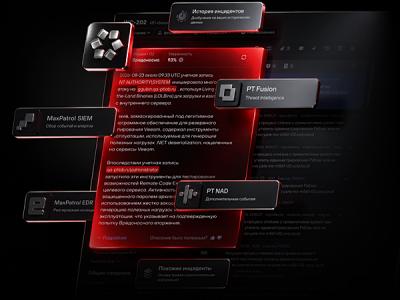
Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru