


Петербургский провайдер AirNet сообщил об аварии, вызванной DDoS-атакой

Петербургский провайдер AirNet сообщил об аварии, вызванной DDoS-атакой

Петербургский провайдер AirNet сообщил об аварии, вызванной DDoS-атакой

Санкт-петербургский интернет-провайдер AirNet, входящий в число крупнейших операторов связи в городе, сообщил об аварии на сети, вызванной DDoS-атакой. Инцидент привёл к массовым сбоям в доступе к интернет-услугам по всему региону. В компании подтвердили, что речь идёт о вредоносной активности, и специалисты уже работают над восстановлением работоспособности инфраструктуры.

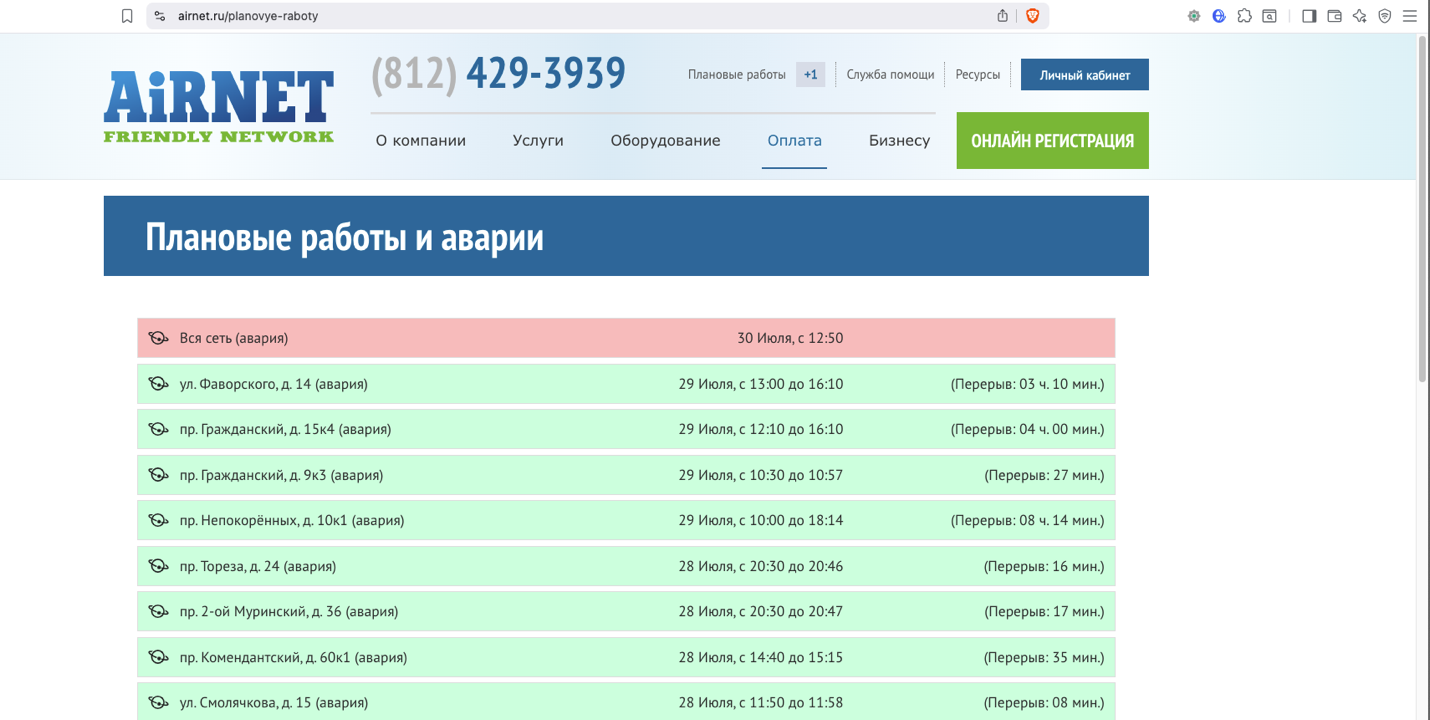
Об инциденте сообщило РИА Новости со ссылкой на официальное заявление компании. На данный момент это сообщение исчезло с главной страницы сайта AirNet, однако на странице с информацией о плановых работах указано, что произошла авария на всей сети оператора.

«В данный момент зафиксирована авария на всю сеть, связанная с вредоносной активностью (DDoS-атака). Специалисты уже занимаются решением проблемы. Как только доступ к услугам возобновится, мы сразу же оповестим вас», — приводит РИА Новости цитату из официального сообщения AirNet.

По данным издания «Фонтанка», в ноябре 2024 года AirNet уже подвергался крупной DDoS-атаке. Тогда последствия чувствовались в течение трёх дней. До этого подобных инцидентов у провайдера зафиксировано не было.

В целом, атаки на интернет-провайдеров участились: за последние два года злоумышленники всё чаще используют именно DDoS. Такие атаки могут продолжаться сколь угодно долго, при этом они менее трудозатратны по сравнению с разрушением или шифрованием инфраструктуры.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru