


Вышел SafeTech CA 3.0: поддержка SSH и управление через один интерфейс

Вышел SafeTech CA 3.0: поддержка SSH и управление через один интерфейс

Вышел SafeTech CA 3.0: поддержка SSH и управление через один интерфейс

Компания SafeTech Lab представила новую версию своего продукта SafeTech CA — решения для выпуска и управления корпоративными сертификатами. В обновлении переработан интерфейс, расширены функции и добавлены новые сценарии использования.

Что изменилось

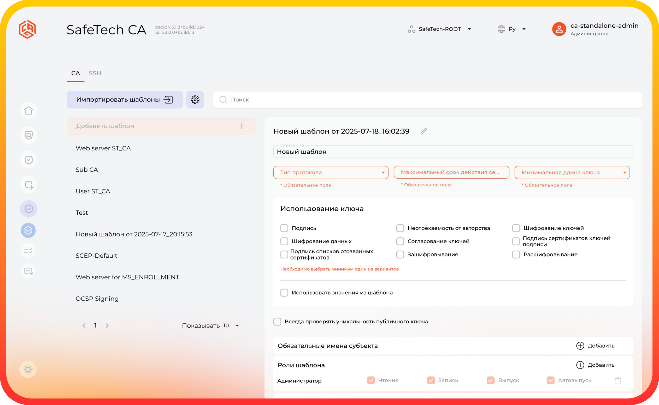
Главное новшество — обновлённый пользовательский интерфейс. Теперь администратору проще следить за статусом сертификатов, работать с дашбордами и формировать отчёты.

Кроме того, появилась возможность управлять несколькими инстансами CA через единый веб-интерфейс — это особенно удобно для организаций с распределённой инфраструктурой.


Новые функции

В SafeTech CA 3.0 появилась поддержка SSH-сертификатов: можно создавать шаблоны, настраивать срок действия и управлять доступом для привилегированных пользователей. Также обновлён модуль MS Enrollment — теперь он позволяет запрещать экспорт закрытых ключей и автоматически добавлять сертификаты в атрибуты Active Directory.

Дополнительно:

  • улучшена система аудита событий безопасности;
  • добавлена поддержка публикации сертификатов в LDAP-каталоги;
  • обновлён компонент UI-Gateway — стал стабильнее и быстрее.

Работа в разных средах

SafeTech CA теперь можно разворачивать как в виртуальной среде (например, VMware, KVM, Hyper-V), так и в контейнерной (Docker, Kubernetes, OpenShift). Архитектура микросервисная — решение можно масштабировать и использовать в отказоустойчивых конфигурациях.

SafeTech CA может применяться в Windows- и Linux-инфраструктурах, подходит для работы с мобильными устройствами, сетевым оборудованием и другими компонентами корпоративной ИТ-среды.

Не так давно мы публиковали обзор SafeTech CA, рассматривали функциональные возможности продукта.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru