


SEO-ловушка: фейковые PuTTY и WinSCP распространяют бэкдор Oyster

SEO-ловушка: фейковые PuTTY и WinSCP распространяют бэкдор Oyster

SEO-ловушка: фейковые PuTTY и WinSCP распространяют бэкдор Oyster

Исследователи из Arctic Wolf зафиксировали новую волну атак с использованием фейковых установщиков популярных ИТ-инструментов вроде PuTTY и WinSCP. Вместо полезных утилит пользователи получают вредонос — бэкдор под названием Oyster (он же Broomstick или CleanupLoader). Кампания активно продвигается с помощью SEO и поддельной рекламы в поисковиках вроде Bing, а цель — в первую очередь системные администраторы и другие ИТ-специалисты.

Как происходит заражение

Пользователь ищет в поисковике нужную программу, кликает на ссылку — и попадает на сайт, который внешне не отличается от легитимного. Оттуда он скачивает вредоносный установщик (например, PuTTY-setup.exe), который после запуска устанавливает бэкдор и закрепляет его в системе.


Для этого создаётся задача планировщика, которая каждые три минуты запускает вредоносную DLL с помощью rundll32.exe. DLL-файлы могут называться, например, twain_96.dll или zqin.dll.

Как объясняют специалисты, после установки Oyster обеспечивает злоумышленнику удалённый доступ, собирает системную информацию, крадёт учётные данные, выполняет команды и может загружать дополнительные вредоносы — вплоть до шифровальщиков.


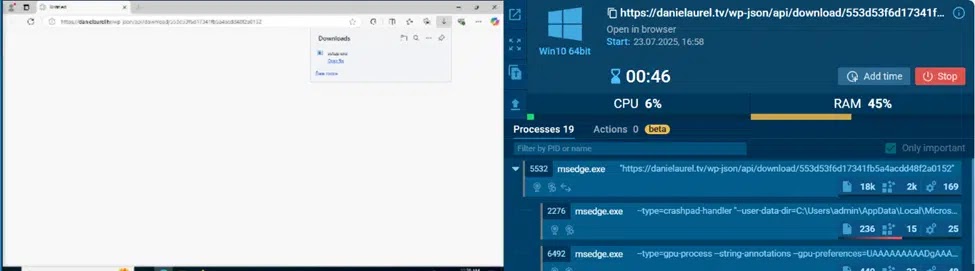
В июле исследователи из CyberProof зафиксировали реальный случай заражения: пользователь скачал фейковый PuTTY с сайта danielaurel.tv, файл был подписан отозванным сертификатом — это всё чаще встречается в подобных атаках. В этом случае атаку удалось остановить до того, как началась активная работа на заражённой машине, но инцидент показывает, насколько легко попасться.

Бэкдор не новенький

Oyster использовался и раньше — в 2023 году его распространяли под видом установщиков Chrome и Microsoft Teams. Тогда он также выступал в роли загрузчика для других вредоносов, в том числе шифровальщика Rhysida. Сейчас в ходу в основном фейковые версии PuTTY и WinSCP, но есть намёки, что в будущем может быть задействован и KeyPass.

Как защититься

Эксперты советуют отказаться от скачивания программ через поисковики. Лучше заходить на сайт разработчика напрямую или пользоваться внутренними репозиториями. Также рекомендуется блокировать известные вредоносные домены и отслеживать создание задач планировщика, в которых задействован rundll32.exe, — это один из признаков подобной активности.

Примеры вредоносных доменов и файлов:

  • Домен: updaterputty[.]com, zephyrhype[.]com, putty[.]run, putty[.]bet, puttyy[.]org
  • Хэши файлов (SHA256):
    • 3d22a974677164d6bd7166e521e96d07cd00c884b0aeacb5555505c6a62a1c26
    • a8e9f0da26a3d6729e744a6ea566c4fd4e372ceb4b2e7fc01d08844bfc5c3abb
    • 3654c9585f3e86fe347b078cf44a35b6f8deb1516cdcd84e19bf3965ca86a95b
  • DLL: zqin.dll
  • IP-адреса: 194.213.18.89, 85.239.52.99
Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru