


Linux-вредонос Koske маскируется под фото панд и майнит 18 криптовалют

Linux-вредонос Koske маскируется под фото панд и майнит 18 криптовалют

Linux-вредонос Koske маскируется под фото панд и майнит 18 криптовалют

Исследователи из AquaSec обнаружили новый вредонос под Linux с необычным поведением и ещё более необычной маскировкой. Вредонос называется Koske, и, судя по всему, он был частично разработан с использованием генеративного ИИ. Самое интересное — он прячется в… фотографиях панд.

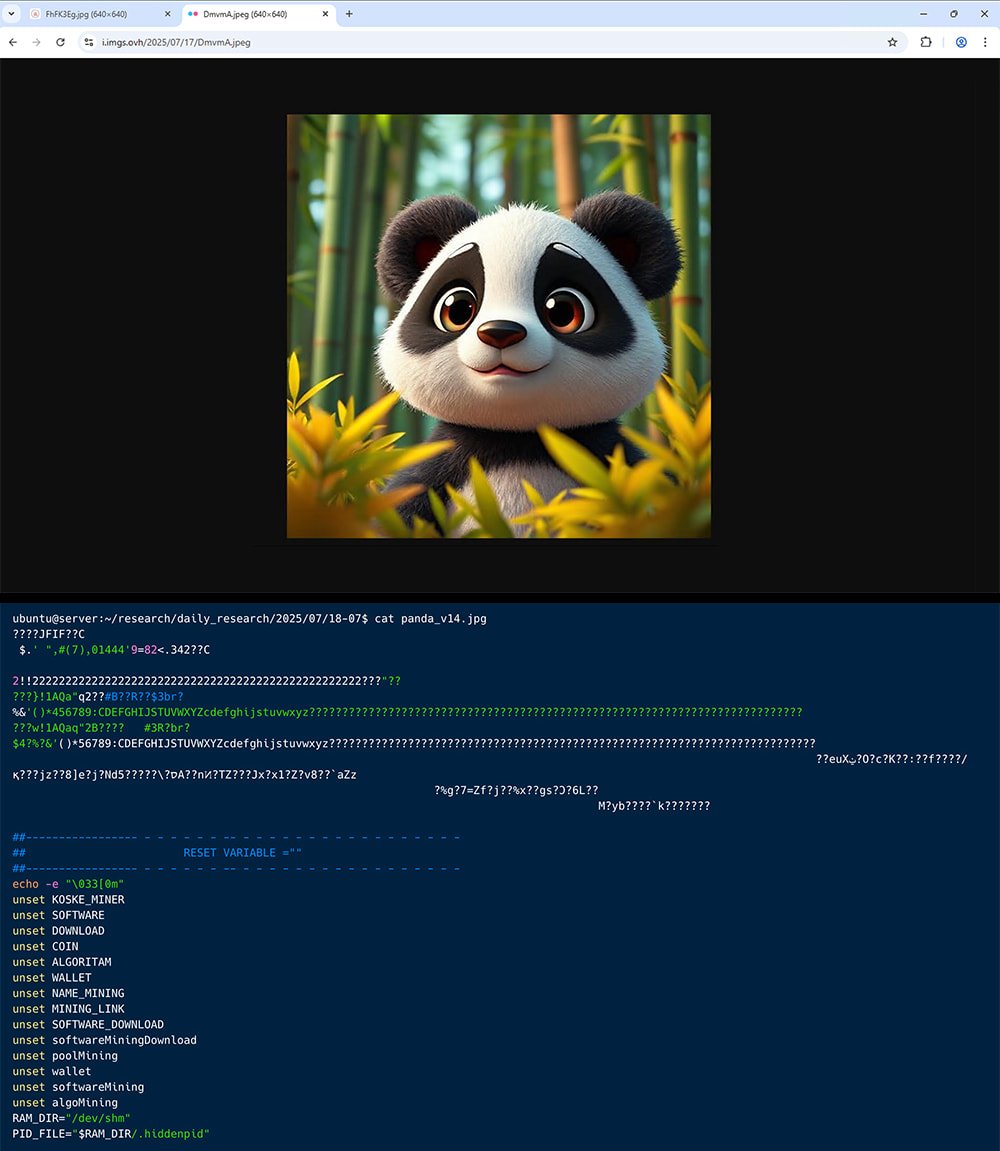
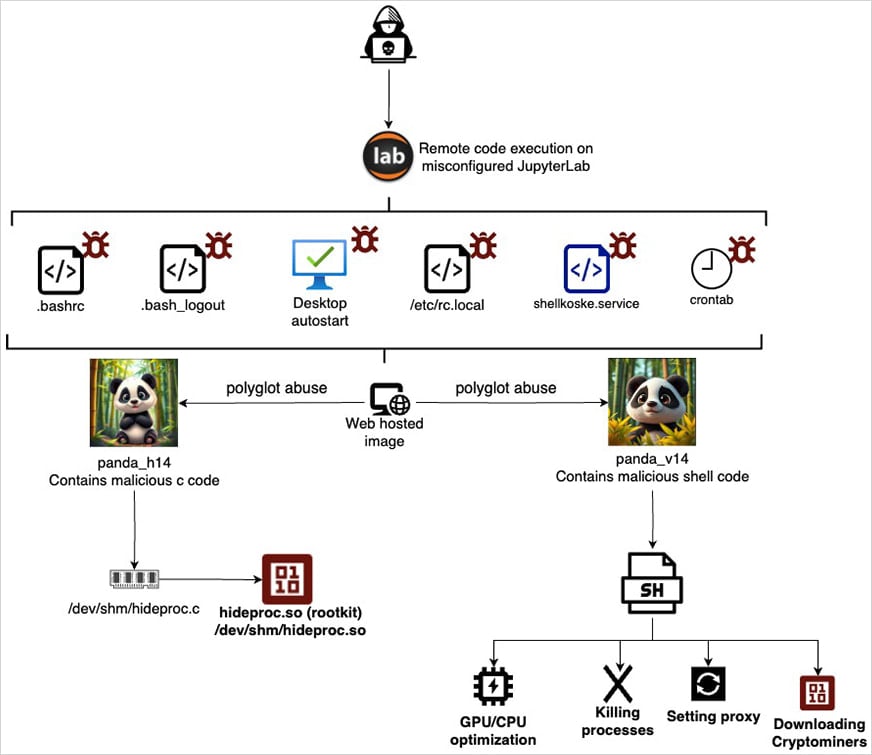
И нет, это не шутка. Атака начинается с того, что на уязвимый сервер, где неправильно настроен JupyterLab, загружаются два JPEG-файла с изображениями панд. С виду — самые обычные картинки, но внутри них спрятан вредоносный код.

Не с помощью стеганографии, как можно было бы подумать, а с помощью так называемых полиформатных файлов (polyglot). Это такие файлы, которые одновременно являются изображением и исполняемым скриптом — в зависимости от того, кто их читает.

Откроешь в браузере — увидишь панду.
Прочитаешь как скрипт — получишь запущенный вредонос в памяти.

В одном из файлов содержится C-код, который компилируется прямо в оперативной памяти и превращается в руткит. Он использует LD_PRELOAD, чтобы подменять системные вызовы и скрывать вредоносные процессы, файлы и директории. Второй файл — shell-скрипт, который тоже запускается из памяти. Он обеспечивает незаметную работу и закрепление в системе — через cron, systemd, перезапись DNS, обнуление iptables и даже автоматический подбор работающих прокси.


После этого Koske скачивает с GitHub криптомайнеры и определяет, какой из них использовать, в зависимости от ресурсов машины. Он умеет майнить 18 разных криптовалют, включая Monero, Ravencoin, Zano, Nexa и другие. Если выбранный пул недоступен — переключается на резервный.

Исследователи считают, что часть вредоноса могла быть сгенерирована с помощью больших языковых моделей или автоматизированных платформ: поведение слишком адаптивное, скрипты грамотно построены, а архитектура — продвинутая.


Примечательно, что среди артефактов атаки нашли IP-адреса из Сербии, сербские фразы в скриптах и слова на словацком в GitHub-репозитории с майнерами. Но в AquaSec подчёркивают: это не даёт уверенной атрибуции.

Koske — уже сам по себе серьёзная угроза, но главное — он показывает, каким может стать следующий этап в развитии вредоносов: умные, автономные, скрытные и непривязанные к жёсткому коду. И всё это — под видом милых JPEG-картинок.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru