


Coyote — первый вредонос, который шпионит через Windows UI Automation

Coyote — первый вредонос, который шпионит через Windows UI Automation

Coyote — первый вредонос, который шпионит через Windows UI Automation

Исследователи из Akamai зафиксировали реальное применение новой техники кражи данных — теперь банковский троян Coyote использует функции Windows, предназначенные для людей с ограниченными возможностями, чтобы следить за действиями пользователя.

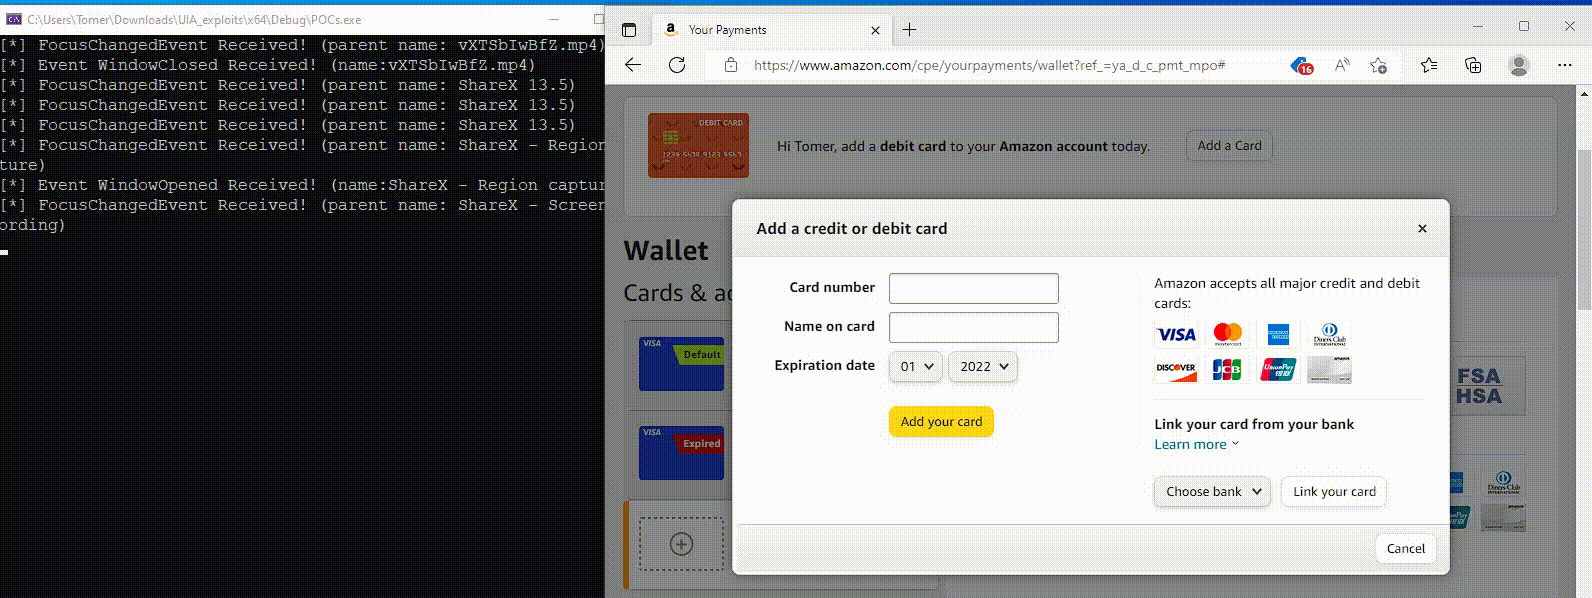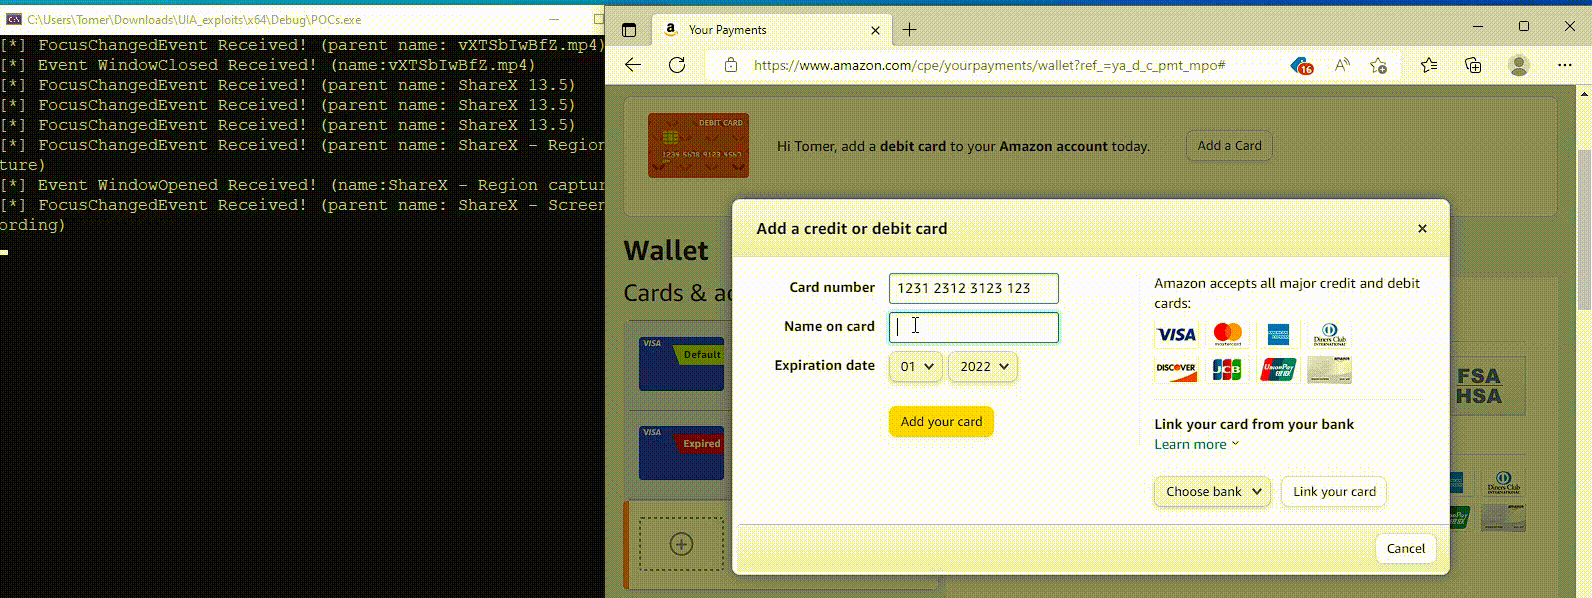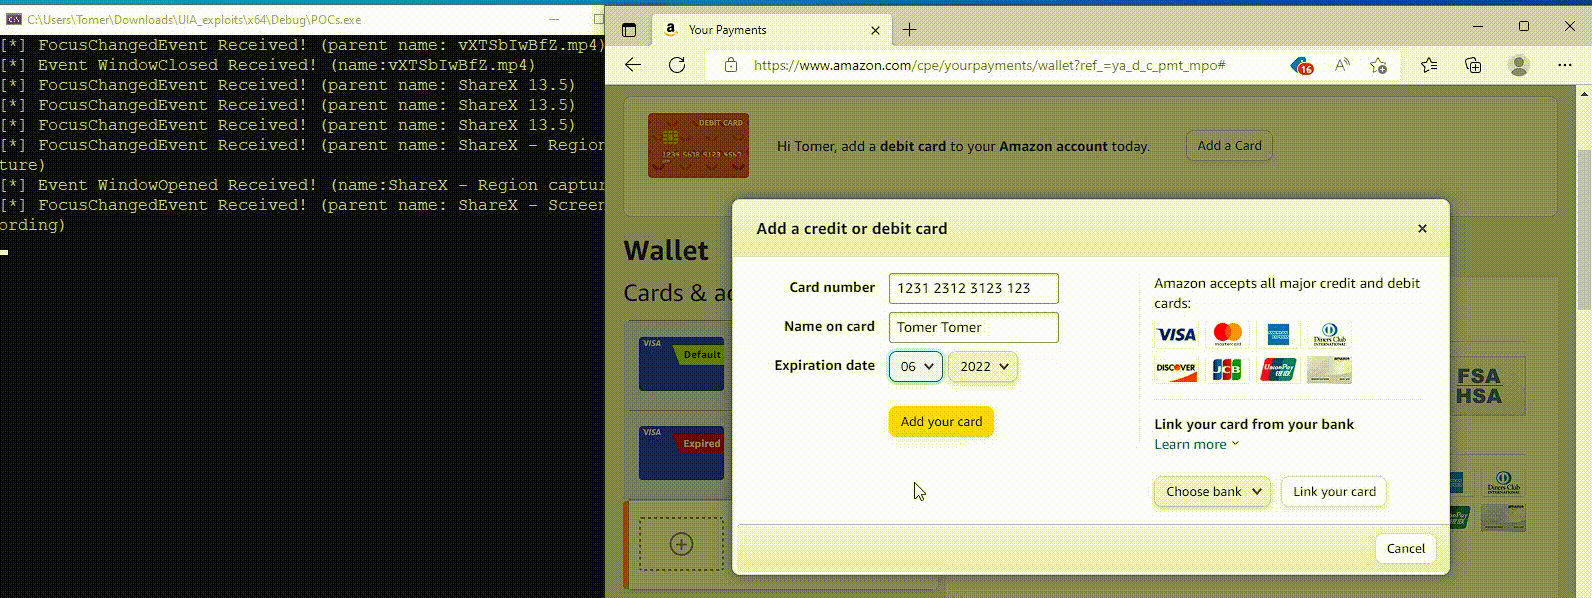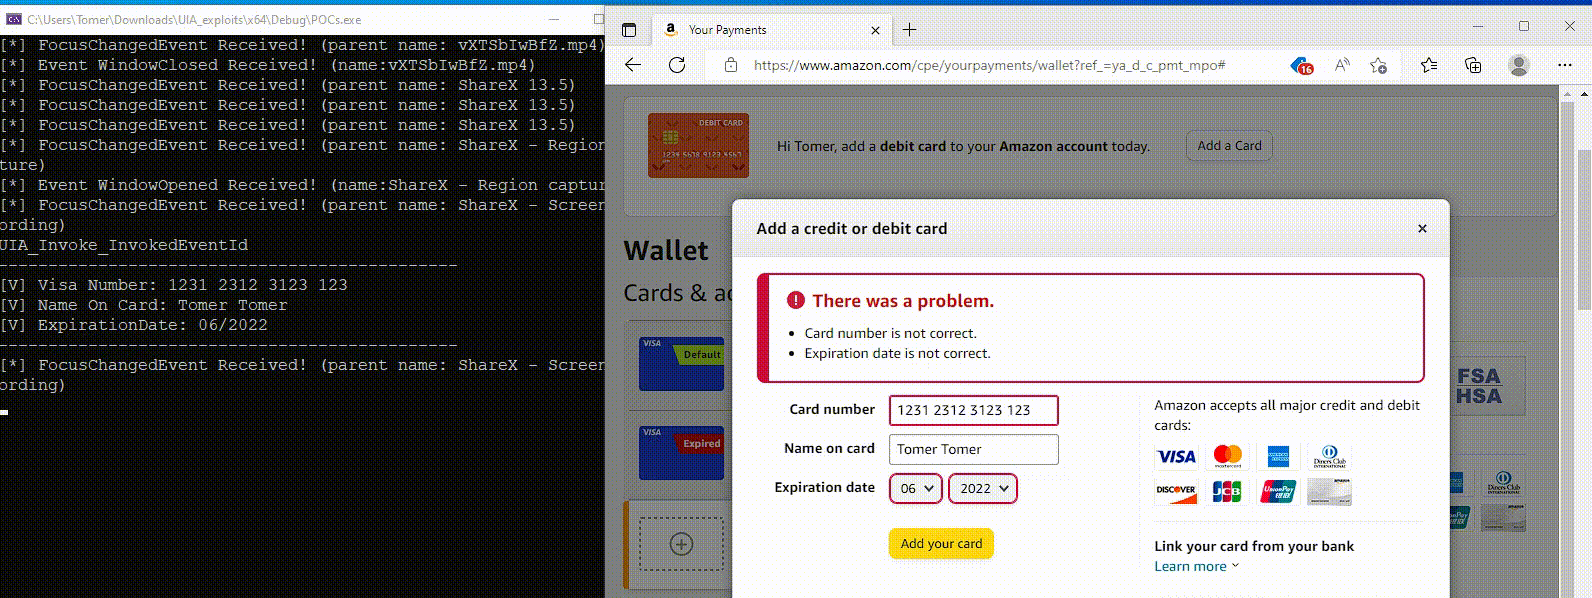
Речь идёт о Microsoft UI Automation (UIA) — это фреймворк, который позволяет программам вроде экранных дикторов считывать содержимое интерфейса. Идея отличная, но в руках злоумышленников она становится инструментом для кражи логинов и паролей.

Троян Coyote появился в начале 2024 года и изначально использовал классические методы вроде кейлоггинга и фишинговых наложений. Теперь он стал умнее. Если раньше вредонос искал в названии окна упоминание банка или криптобиржи, то теперь он «залезает» в сам интерфейс браузера и вытаскивает оттуда адрес сайта — через UIA.

Если троян находит совпадение с одним из 75 заранее зашитых в него сервисов (банки вроде Banco do Brasil, Santander, CaixaBank, и криптобиржи вроде Binance, Electrum, Foxbit), он начинает активную фазу кражи данных. При этом сам метод UIA пока используется только на этапе разведки, но Akamai уже показала, что через него можно считывать и введённые логины, и пароли.

«Если не удаётся определить цель по заголовку окна, Coyote использует UIA, чтобы добраться до элементов интерфейса — вкладок и адресной строки, — и сравнивает найденное с зашитым списком», — говорится в отчёте Akamai.


Изначально Akamai предупреждала о такой уязвимости ещё в декабре 2024 года — тогда это была теоретическая угроза. Теперь она стала реальностью.

Особенность подхода — обход защит EDR. UIA не вызывает подозрений у антивирусов и систем мониторинга, потому что считается частью стандартной функциональности Windows. При этом такие же проблемы есть и в Android — там службы доступности давно используются в вредоносах, и Google уже не первый год борется с этой лазейкой.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru