


Coyote — первый вредонос, который шпионит через Windows UI Automation

Coyote — первый вредонос, который шпионит через Windows UI Automation

Coyote — первый вредонос, который шпионит через Windows UI Automation

Исследователи из Akamai зафиксировали реальное применение новой техники кражи данных — теперь банковский троян Coyote использует функции Windows, предназначенные для людей с ограниченными возможностями, чтобы следить за действиями пользователя.

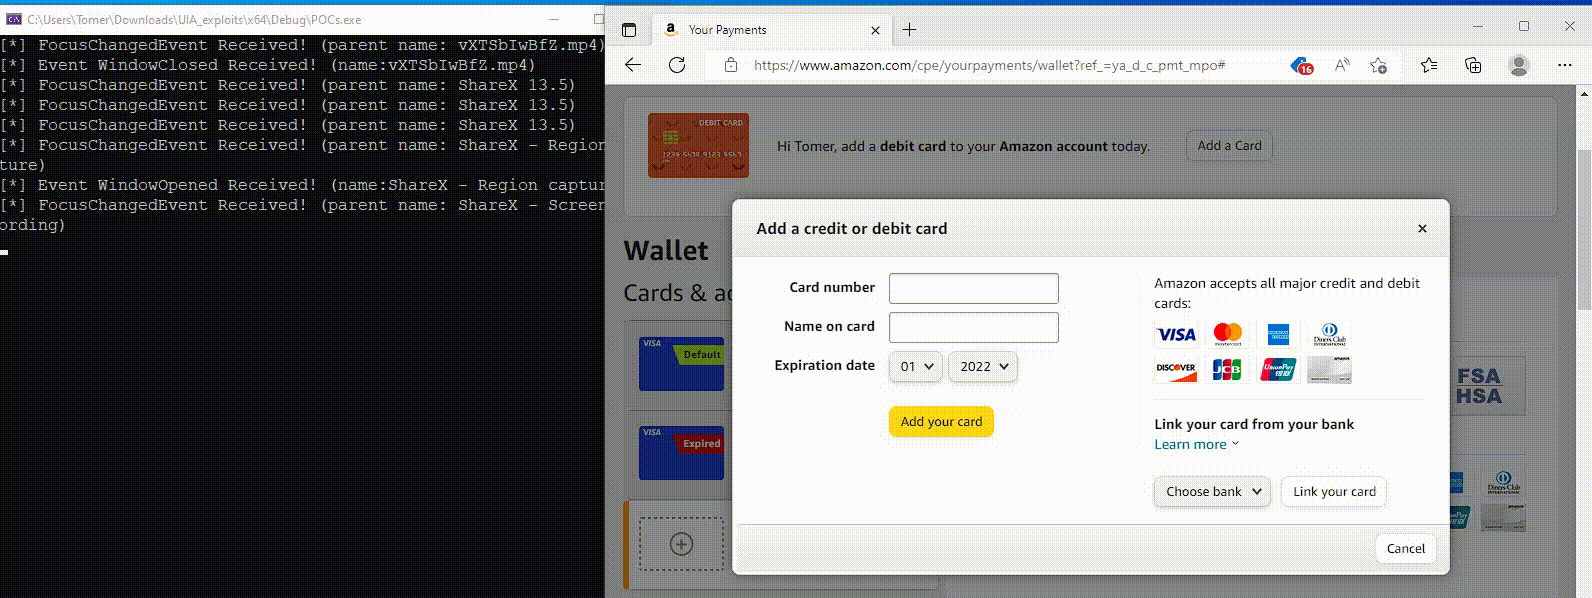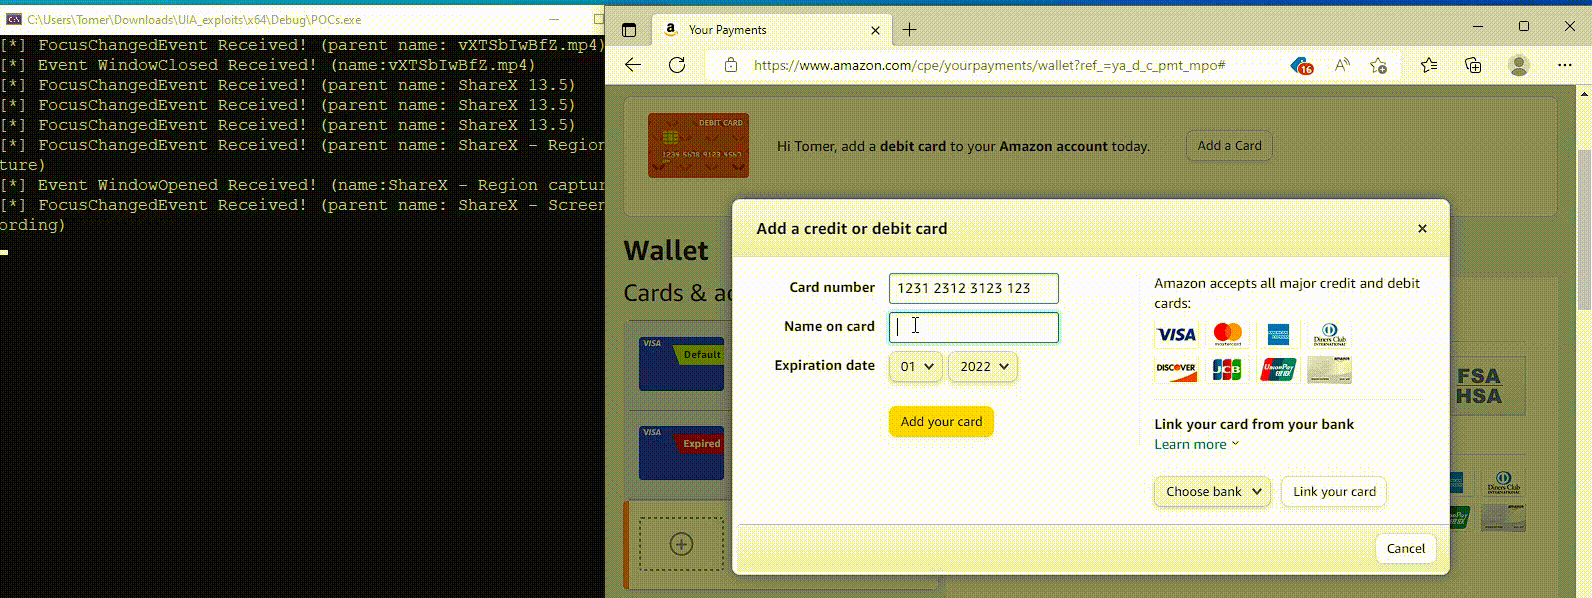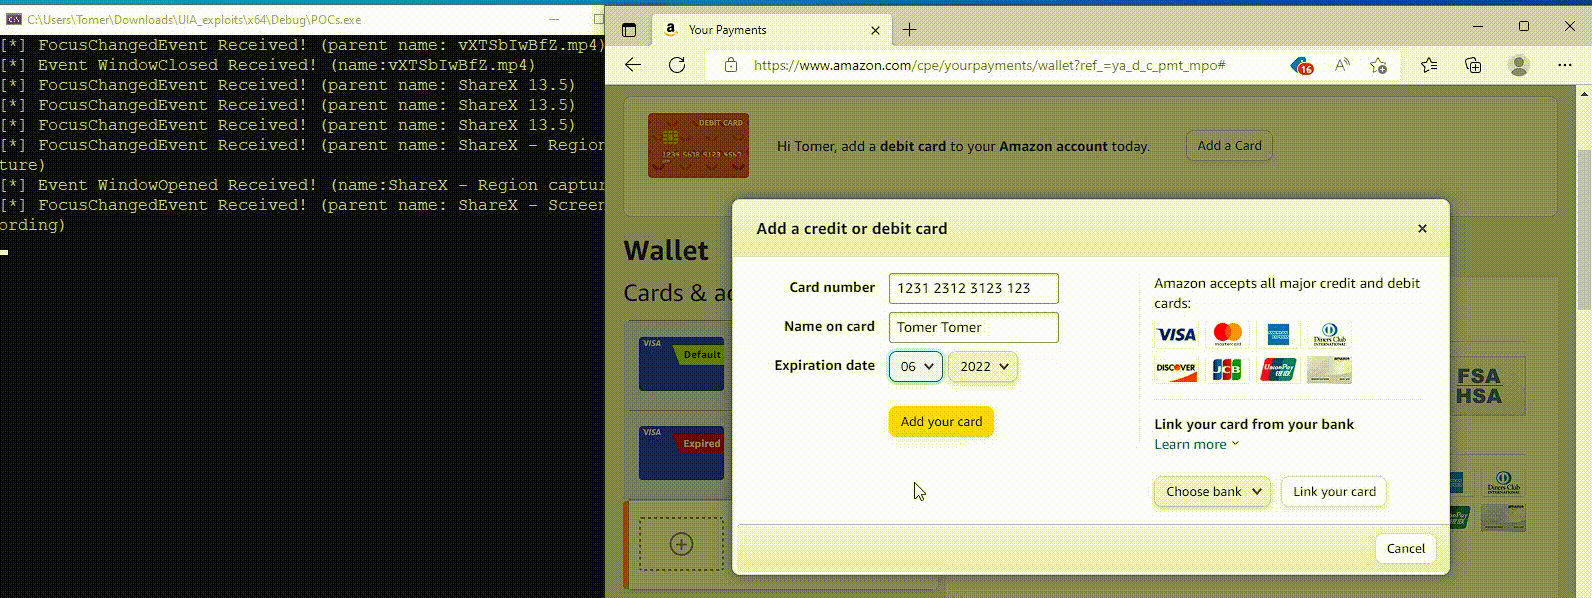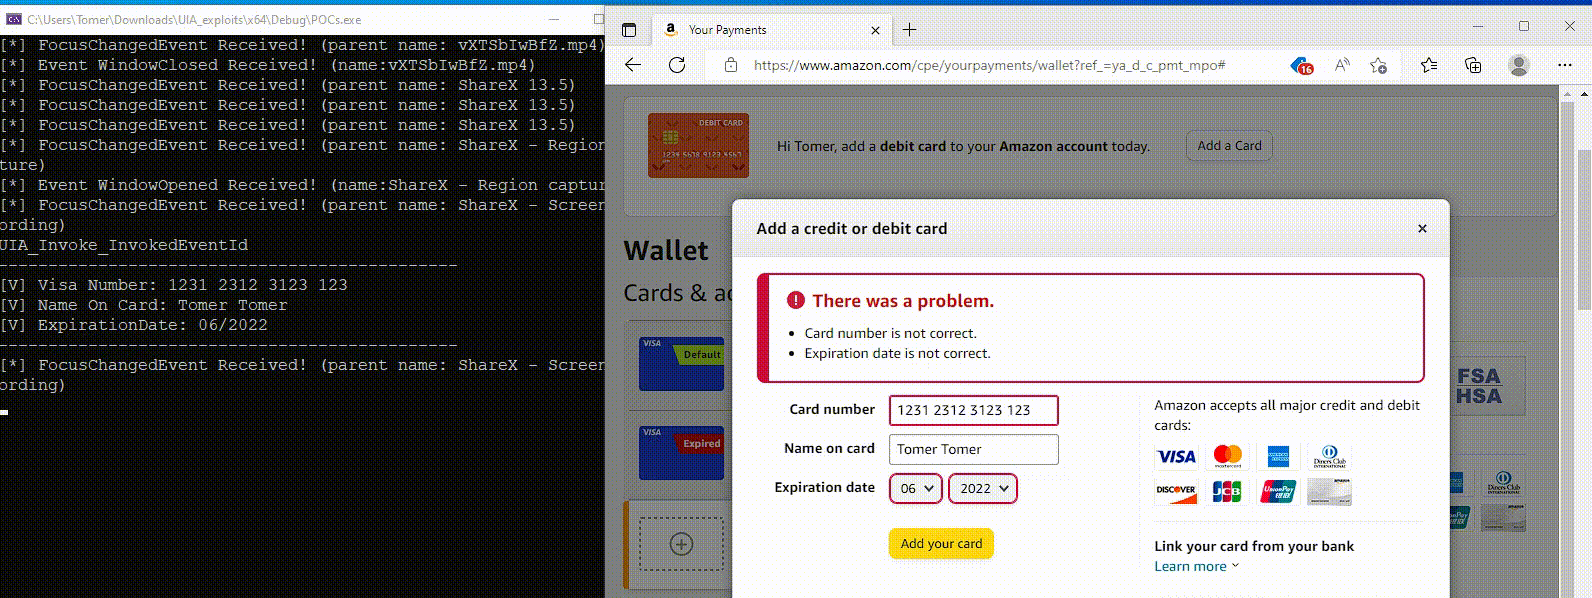
Речь идёт о Microsoft UI Automation (UIA) — это фреймворк, который позволяет программам вроде экранных дикторов считывать содержимое интерфейса. Идея отличная, но в руках злоумышленников она становится инструментом для кражи логинов и паролей.

Троян Coyote появился в начале 2024 года и изначально использовал классические методы вроде кейлоггинга и фишинговых наложений. Теперь он стал умнее. Если раньше вредонос искал в названии окна упоминание банка или криптобиржи, то теперь он «залезает» в сам интерфейс браузера и вытаскивает оттуда адрес сайта — через UIA.

Если троян находит совпадение с одним из 75 заранее зашитых в него сервисов (банки вроде Banco do Brasil, Santander, CaixaBank, и криптобиржи вроде Binance, Electrum, Foxbit), он начинает активную фазу кражи данных. При этом сам метод UIA пока используется только на этапе разведки, но Akamai уже показала, что через него можно считывать и введённые логины, и пароли.

«Если не удаётся определить цель по заголовку окна, Coyote использует UIA, чтобы добраться до элементов интерфейса — вкладок и адресной строки, — и сравнивает найденное с зашитым списком», — говорится в отчёте Akamai.


Изначально Akamai предупреждала о такой уязвимости ещё в декабре 2024 года — тогда это была теоретическая угроза. Теперь она стала реальностью.

Особенность подхода — обход защит EDR. UIA не вызывает подозрений у антивирусов и систем мониторинга, потому что считается частью стандартной функциональности Windows. При этом такие же проблемы есть и в Android — там службы доступности давно используются в вредоносах, и Google уже не первый год борется с этой лазейкой.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru