


Вредоносные APK под видом соцсетей атакуют пользователей Android

Вредоносные APK под видом соцсетей атакуют пользователей Android

Вредоносные APK под видом соцсетей атакуют пользователей Android

Специалисты обнаружили крупную вредоносную кампанию, нацеленную на пользователей Android. Мошенники создают поддельные приложения, которые маскируются под популярные соцсети и активно распространяются через фишинговые сообщения, левые сайты и с помощью социальной инженерии.

Как отмечается в отчёте Trustwave SpiderLabs, жертву просто уговаривают вручную установить APK-файл с непроверенного источника.

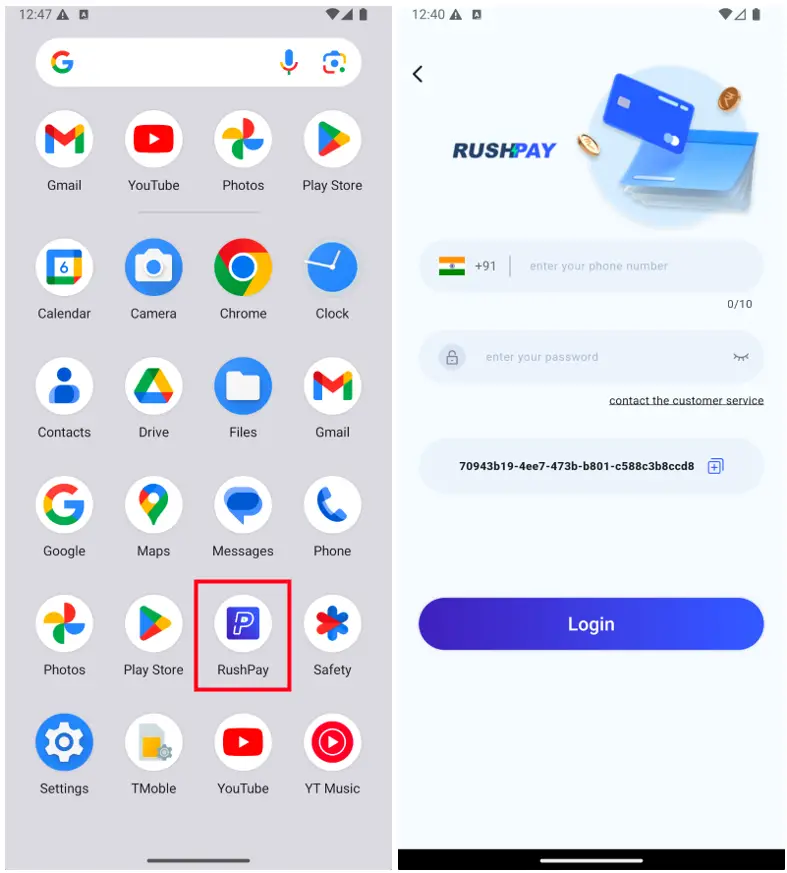
После установки приложение просит массу разрешений, собирает личные данные и может даже использовать устройство для скликивания рекламы — чтобы зарабатывать на трафике.

Эксперты говорят, что вредоносы делятся на несколько видов:

  • ворующие логины и пароли (особенно к банкам и соцсетям);
  • «вознаграждающие» за выполнение заданий — но всё это фейк;
  • приложения-однодневки для ставок и азартных игр;
  • вредоносы, собирающие контакты, историю звонков и информацию об устройстве;
  • фейковые рекламные приложения, симулирующие клики и показы.


Самое продвинутое приложение в этой цепочке — подделка под Facebook (принадлежит компании Meta, признанной экстремистской и запрещённой в России).

Оно оформлено как настоящая страница Facebook Ads, просит тонну разрешений (в том числе фиктивных — якобы «фейсбучных»), а затем связывается с командным сервером, получая зашифрованные команды и подгружая новые настройки.

Интересно, что приложение умеет «притворяться приличным» — например, если заподозрит, что запущено в песочнице или эмуляторе, оно не показывает вредоносную активность.

Более того, злоумышленники используют специальные инструменты для обхода проверки подлинности APK, так что вредонос может пройти за нормальное приложение.

Хотя точную страну происхождения назвать не удалось, в коде и инфраструктуре нашли следы, указывающие на «китайских операторов».

Что делать, чтобы не попасться:

  • Никогда не устанавливайте APK-файлы из сомнительных источников.
  • Пользуйтесь только официальными магазинами приложений.
  • Следите за разрешениями, которые запрашивает приложение.
  • Устанавливайте антивирус или хотя бы мониторинг сети и активности приложений.

Схемы становятся всё изощрённее, так что бдительность — лучший инструмент защиты.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru