


Более миллиона DDoS-атак отбито за полгода, лидируют США и РФ

Более миллиона DDoS-атак отбито за полгода, лидируют США и РФ

Более миллиона DDoS-атак отбито за полгода, лидируют США и РФ

За первые шесть месяцев 2025 года система DDoS-Guard отразила уже более миллиона атак. Особенно заметно выросло число атак на уровне L7 — то есть тех, которые бьют не по инфраструктуре, а по приложениям, например сайтам и веб-сервисам. Только за второй квартал таких атак стало на 38% больше, чем в первом. Для сравнения: атак на L7 сейчас в 7,5 раз больше, чем классических L3–L4.

Откуда атакуют

На первом месте по числу источников атак — США. По мнению специалистов, это связано с тем, что именно там удобно размещать прокси, плюс в Штатах полно скомпрометированных устройств.

По данным Spamhaus, в США — третье место в мире по числу активных ботнетов (около полумиллиона). Но и Россия, как ни странно, на втором месте — киберпреступники часто арендуют мощности поближе к цели, чтобы обойти блокировки и повысить «эффективность доставки».

Кого атакуют

Наибольший урон по-прежнему приходится на телеком, бизнес- и промышленные сайты, игровые порталы и банки. Особенно достаётся финтеху и геймингу — здесь число L7-атак за квартал почти удвоилось.

Атаки становятся умнее

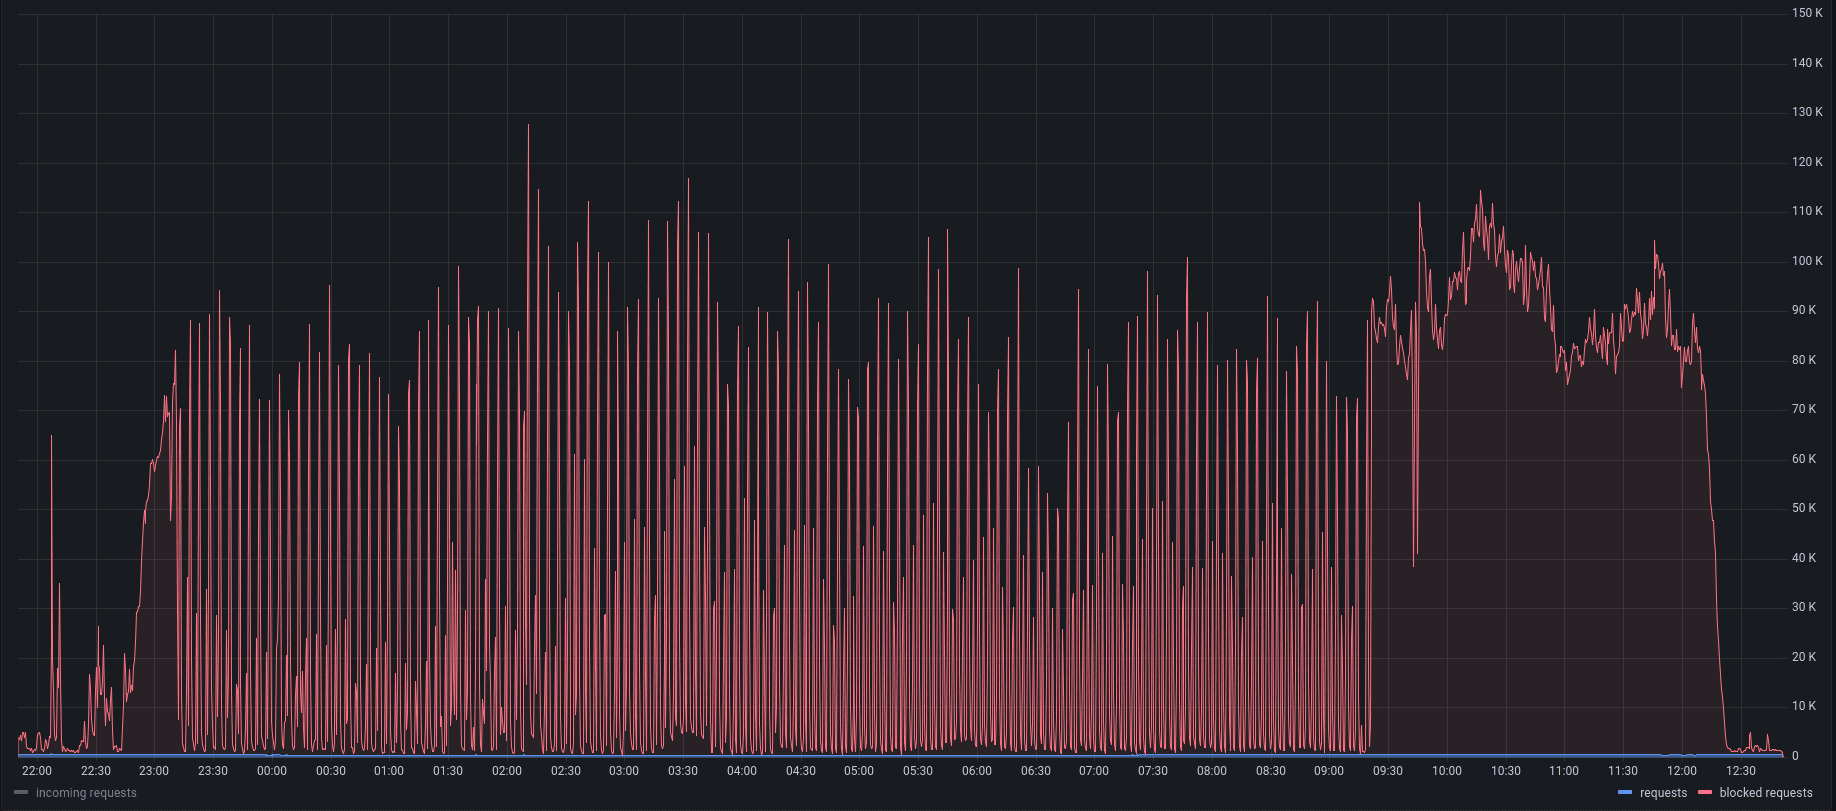
Как отмечает Дмитрий Никонов из DDoS-Guard, хакеры всё чаще меняют тактику прямо «на ходу». Например, в случае атаки типа Pulse Wave сначала идут волны трафика с перерывами — чтобы прощупать защиту — а потом внезапно включается стабильный поток, если первый вариант не сработал. По сути, атакующие экспериментируют в реальном времени, подбирая наиболее эффективную схему.


Масштабы растут

Продолжает расти и количество устройств, втянутых в атаки. За год среднее число уникальных IP в одной атаке выросло почти вдвое — на 88% — и достигло 1,7 млн. Это, к слову, больше, чем всё население Эстонии. В DDoS-Guard ожидают новые рекорды: ботнеты будут расти дальше — уязвимых «умных» устройств в мире меньше не становится.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru