


Более миллиона DDoS-атак отбито за полгода, лидируют США и РФ

Более миллиона DDoS-атак отбито за полгода, лидируют США и РФ

Более миллиона DDoS-атак отбито за полгода, лидируют США и РФ

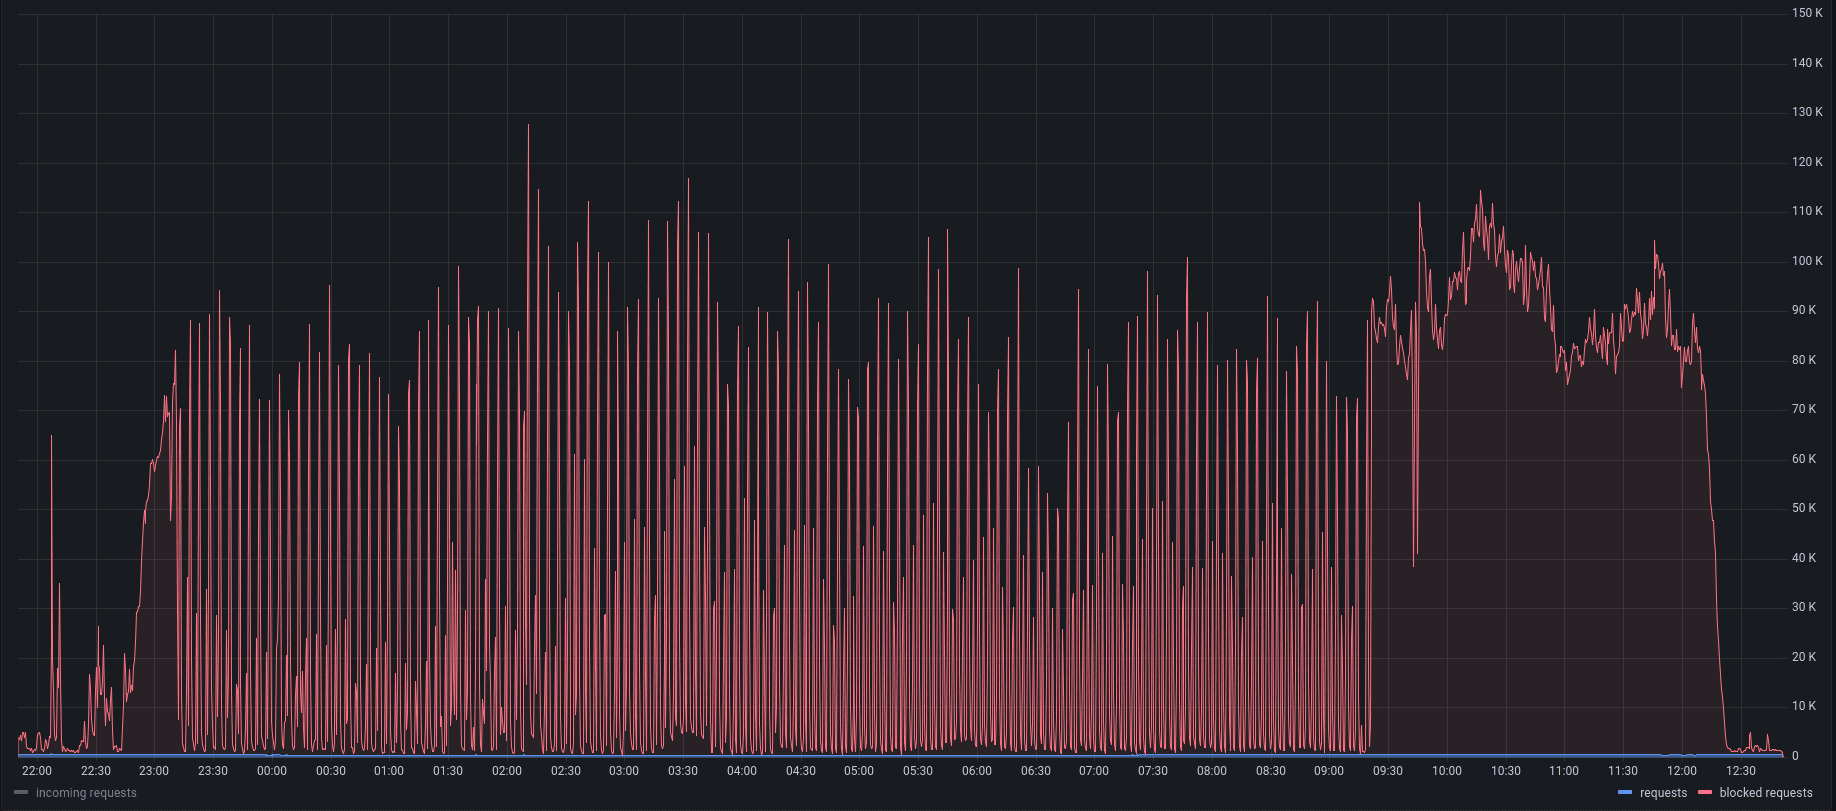
За первые шесть месяцев 2025 года система DDoS-Guard отразила уже более миллиона атак. Особенно заметно выросло число атак на уровне L7 — то есть тех, которые бьют не по инфраструктуре, а по приложениям, например сайтам и веб-сервисам. Только за второй квартал таких атак стало на 38% больше, чем в первом. Для сравнения: атак на L7 сейчас в 7,5 раз больше, чем классических L3–L4.

Откуда атакуют

На первом месте по числу источников атак — США. По мнению специалистов, это связано с тем, что именно там удобно размещать прокси, плюс в Штатах полно скомпрометированных устройств.

По данным Spamhaus, в США — третье место в мире по числу активных ботнетов (около полумиллиона). Но и Россия, как ни странно, на втором месте — киберпреступники часто арендуют мощности поближе к цели, чтобы обойти блокировки и повысить «эффективность доставки».

Кого атакуют

Наибольший урон по-прежнему приходится на телеком, бизнес- и промышленные сайты, игровые порталы и банки. Особенно достаётся финтеху и геймингу — здесь число L7-атак за квартал почти удвоилось.

Атаки становятся умнее

Как отмечает Дмитрий Никонов из DDoS-Guard, хакеры всё чаще меняют тактику прямо «на ходу». Например, в случае атаки типа Pulse Wave сначала идут волны трафика с перерывами — чтобы прощупать защиту — а потом внезапно включается стабильный поток, если первый вариант не сработал. По сути, атакующие экспериментируют в реальном времени, подбирая наиболее эффективную схему.


Масштабы растут

Продолжает расти и количество устройств, втянутых в атаки. За год среднее число уникальных IP в одной атаке выросло почти вдвое — на 88% — и достигло 1,7 млн. Это, к слову, больше, чем всё население Эстонии. В DDoS-Guard ожидают новые рекорды: ботнеты будут расти дальше — уязвимых «умных» устройств в мире меньше не становится.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru