


Вредонос Konfety для Android прячется в фейковых APK и скрывает код

Вредонос Konfety для Android прячется в фейковых APK и скрывает код

Вредонос Konfety для Android прячется в фейковых APK и скрывает код

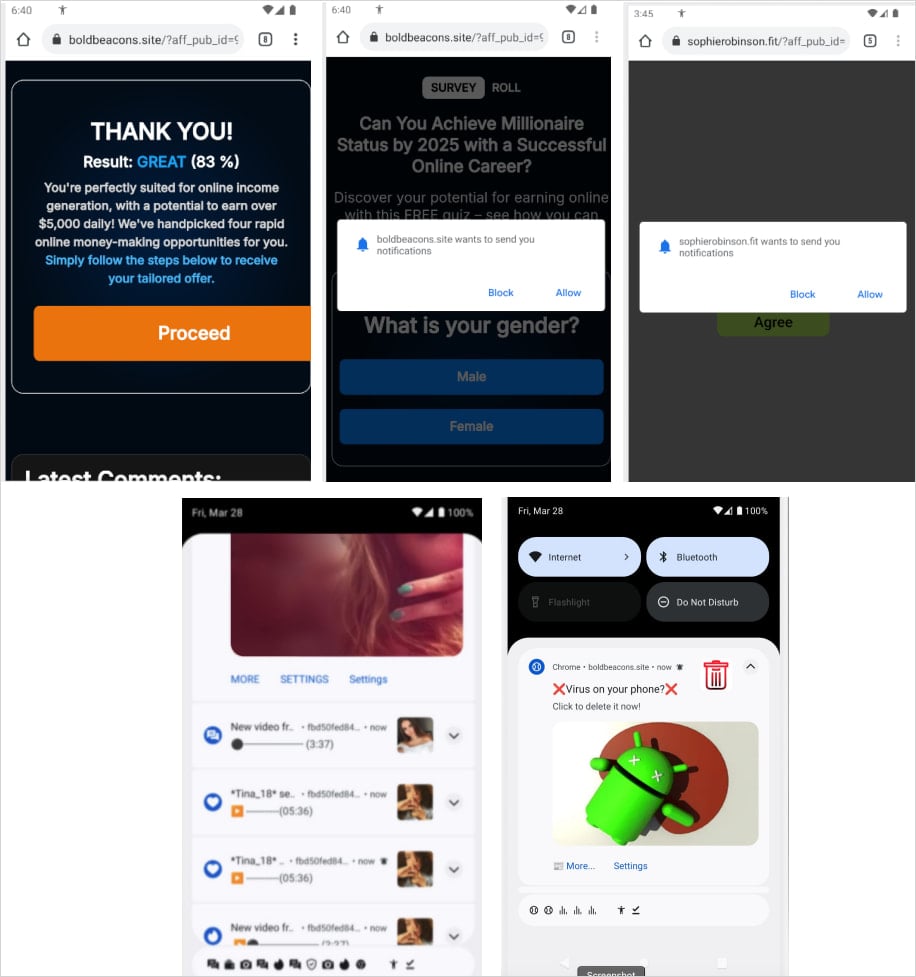
Специалисты из Zimperium обнаружили новую версию Android-зловреда Konfety, который делает всё, чтобы остаться незамеченным. Он притворяется легитимными приложениями — копирует название, иконку и описание популярных программ из Google Play. Но после установки никакой пользы от него нет — только подставные уведомления, редиректы на сомнительные сайты и скрытая реклама.

Главная задача — заработать на показе скрытых рекламных блоков через CaramelAds SDK. Параллельно зловред собирает данные о системе, сети и установленных приложениях.

Само приложение после установки исчезает с экрана — его иконка и название скрываются. Внутри APK-файла зашит зашифрованный DEX-файл, который загружается уже во время работы. Это позволяет «на лету» подключать новые модули и расширять функциональность без переустановки.

Konfety пытается максимально затруднить анализ своего кода. Один из способов — искажённая структура ZIP-архива. APK-файл специально помечается как зашифрованный, хотя на самом деле не является таковым. Это вызывает ложные запросы пароля у исследователей и ломает инструменты анализа.

Кроме того, файл указывает нестандартный метод сжатия (BZIP), который не поддерживается популярными утилитами типа APKTool и JADX. В результате такие инструменты просто выдают ошибку.

Android при этом спокойно игнорирует некорректные параметры и устанавливает приложение без проблем. Более того, Konfety использует геофенсинг и может менять поведение в зависимости от региона, где находится устройство.

Распространяется зловред не через Google Play, а через сторонние магазины приложений — там, где пользователи часто ищут бесплатные версии платных программ. Особенно это актуально для тех, кто использует старые устройства без служб Google или предпочитает избегать трекинга.


Эксперты напоминают: не стоит устанавливать APK-файлы из непроверенных источников, даже если приложение выглядит знакомо. Лучше использовать проверенные каналы и официальные магазины.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru