


Количество DDoS-атак подскочило на 43% во втором квартале 2025 года

Количество DDoS-атак подскочило на 43% во втором квартале 2025 года

Количество DDoS-атак подскочило на 43% во втором квартале 2025 года

Во втором квартале этого года число DDoS-атак резко выросло. Компания CURATOR, которая занимается защитой сайтов от перегрузок и кибератак, подсчитала: атак стало на 43% больше, чем за тот же период 2024 года. А вот нападений на уровне приложений (это когда атакуют именно работу сайтов, а не только трафик) стало на 74% больше — это очень много.

Кто пострадал больше всего?

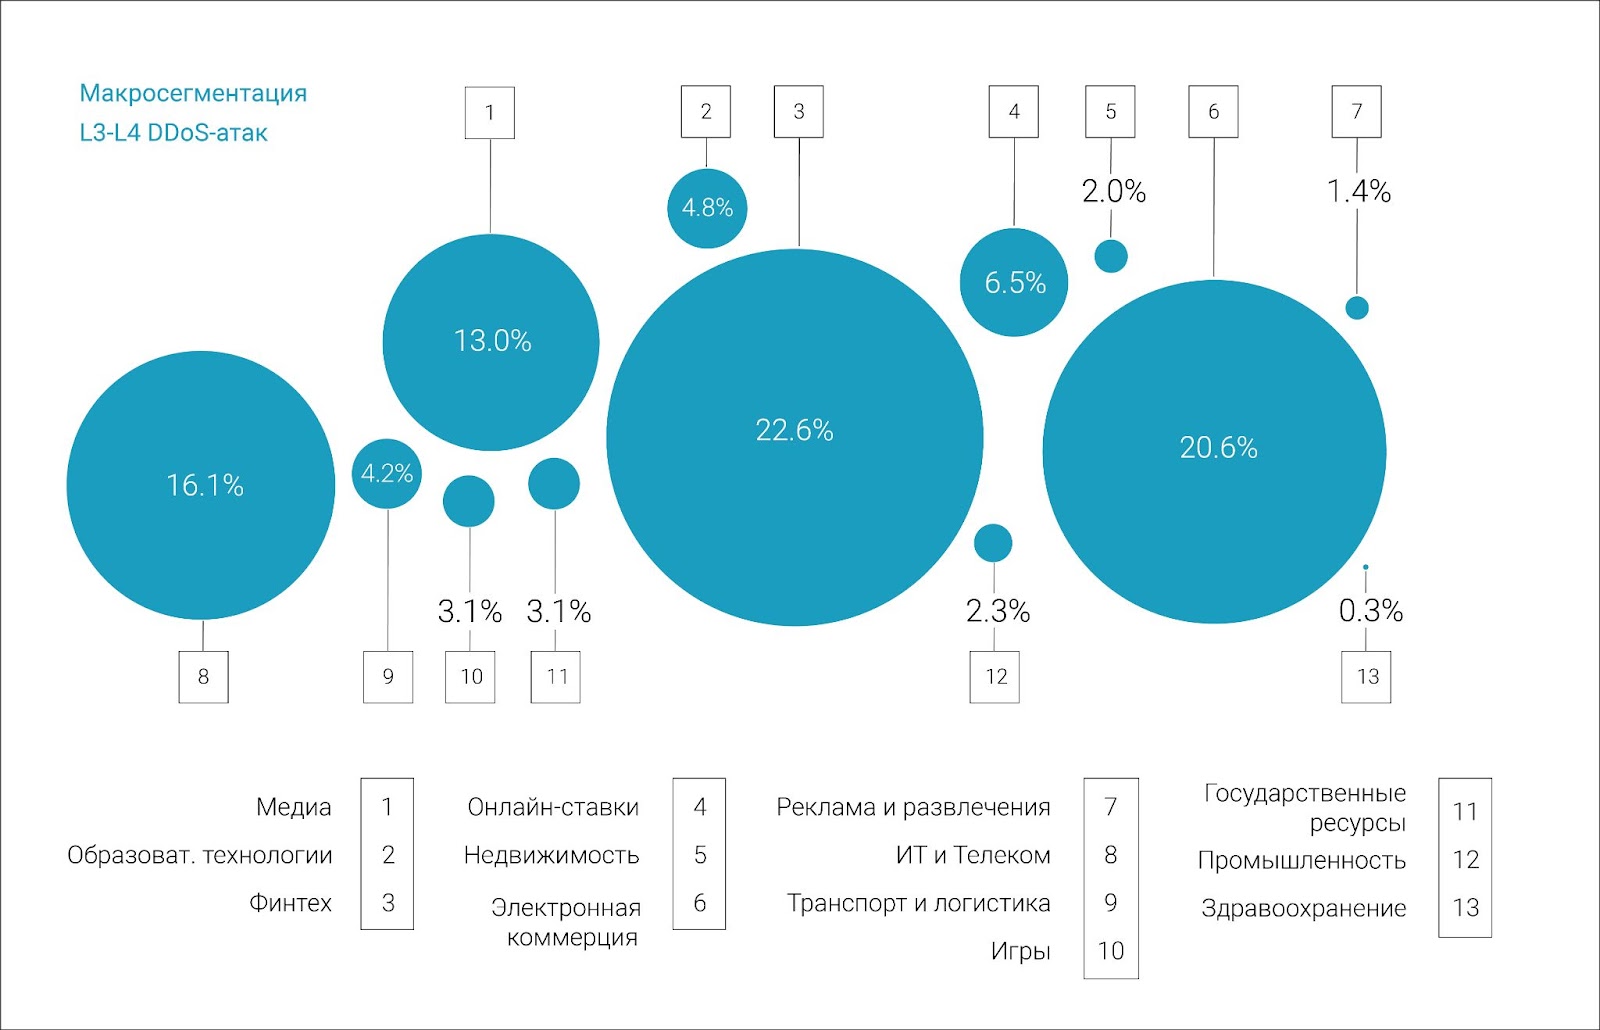
По данным CURATOR, чаще всего атаки на сетевом уровне (L3–L4) были направлены на финтех-компании (22,6%), онлайн-торговлю (20,6%) и ИТ с телекомом (16,1%). Вместе эти три сектора собрали почти 60% всех атак такого рода за квартал.


Рекорды по длительности и мощности

Самая долгая атака за квартал длилась чуть больше четырёх суток — это была атака на сайт онлайн-букмекера. А вот самая мощная атака произошла 3 апреля и тоже пришлась на букмекеров: пиковая нагрузка — 965 Гбит/с. Почти повтор прошлогоднего рекорда.

И вот что интересно:

«Дата атаки почти совпадает с тем, как Александр Овечкин стал рекордсменом НХЛ по голам — возможно, это и спровоцировало DDoS», — говорит Дмитрий Ткачёв, гендиректор CURATOR.

Масштабные ботнеты и миллионы IP-адресов.

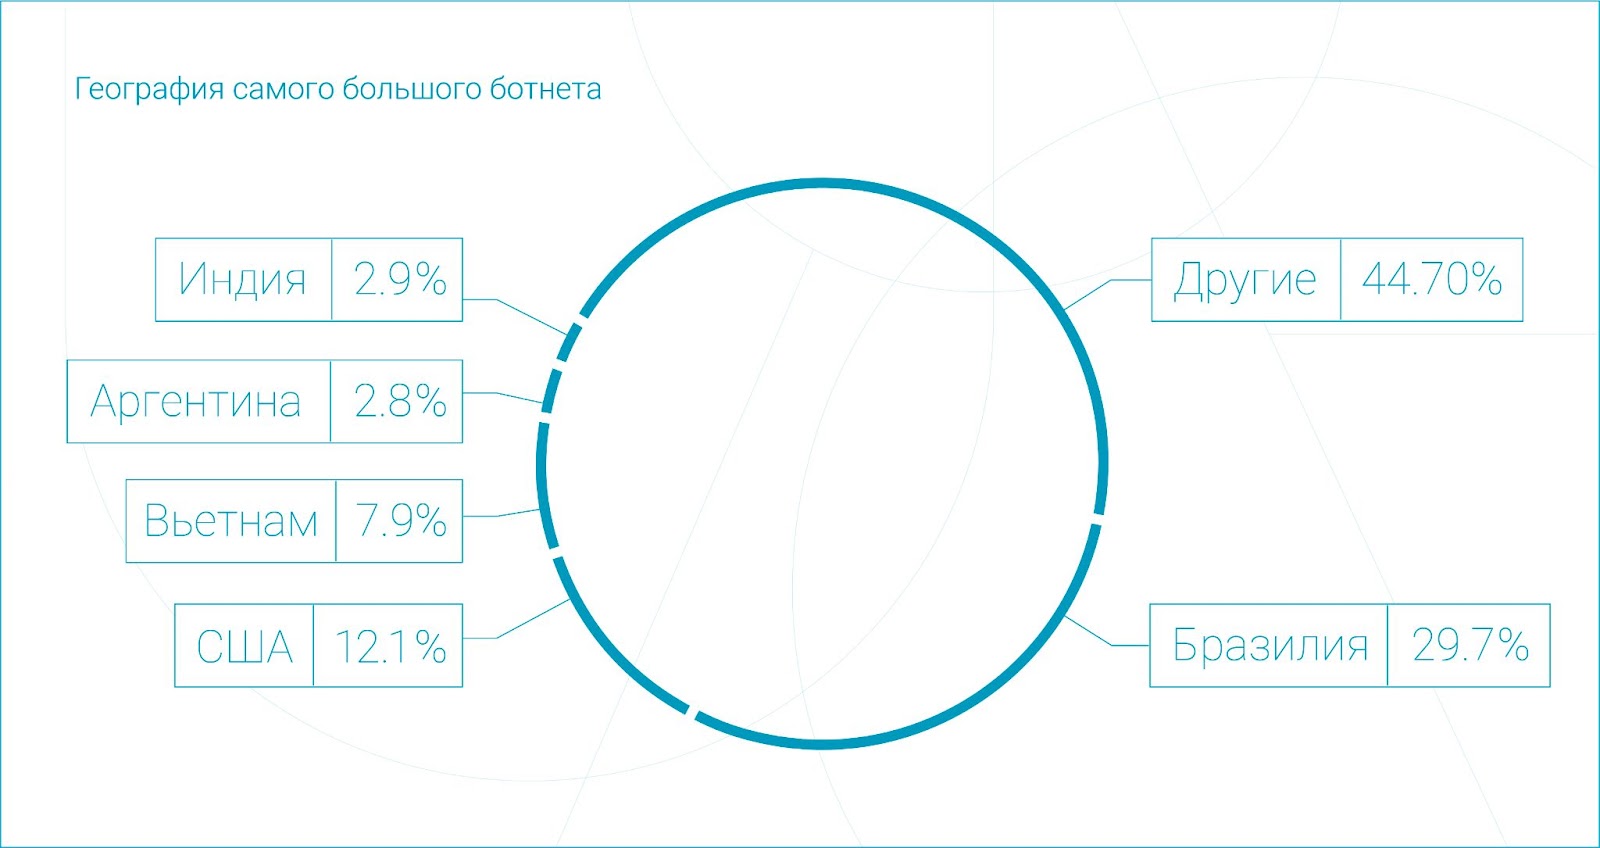
Ещё одна крупная атака случилась 16 мая — тогда на одну из госструктур обрушился ботнет, в котором участвовало в 3,5 раза больше устройств, чем два месяца назад — около 4,6 млн IP-адресов!

«Ботнеты сейчас достигают такого масштаба, о котором год назад и мечтать не могли. Если такую атаку не остановить, она просто завалит онлайн-сервисы миллионами запросов — и сайты лягут, транзакции встанут, бизнес остановится», — подчёркивает Ткачёв.

Во втором квартале особенно выросли L7-атаки — тех стало на 74% больше по сравнению с прошлым годом. Главные страны-источники таких атак:

  • Россия — 17%
  • США — 16,6%
  • Бразилия — 13,2% (выросла значительно)


Во втором квартале 2025 наблюдался настоящий всплеск активности вредоносных ботов — рост трафика на 31%. Особенно много их стало в апреле и мае, а в июне пошёл спад.

Чаще всего «плохие» боты атаковали:

  • электронную коммерцию (59,6% всех атак),
  • онлайн-ставки (16,5%),
  • медиа (9,6%).

На эти три сектора пришлось больше 85% всего вредоносного бот-трафика во втором квартале.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru