


Количество DDoS-атак подскочило на 43% во втором квартале 2025 года

Количество DDoS-атак подскочило на 43% во втором квартале 2025 года

Количество DDoS-атак подскочило на 43% во втором квартале 2025 года

Во втором квартале этого года число DDoS-атак резко выросло. Компания CURATOR, которая занимается защитой сайтов от перегрузок и кибератак, подсчитала: атак стало на 43% больше, чем за тот же период 2024 года. А вот нападений на уровне приложений (это когда атакуют именно работу сайтов, а не только трафик) стало на 74% больше — это очень много.

Кто пострадал больше всего?

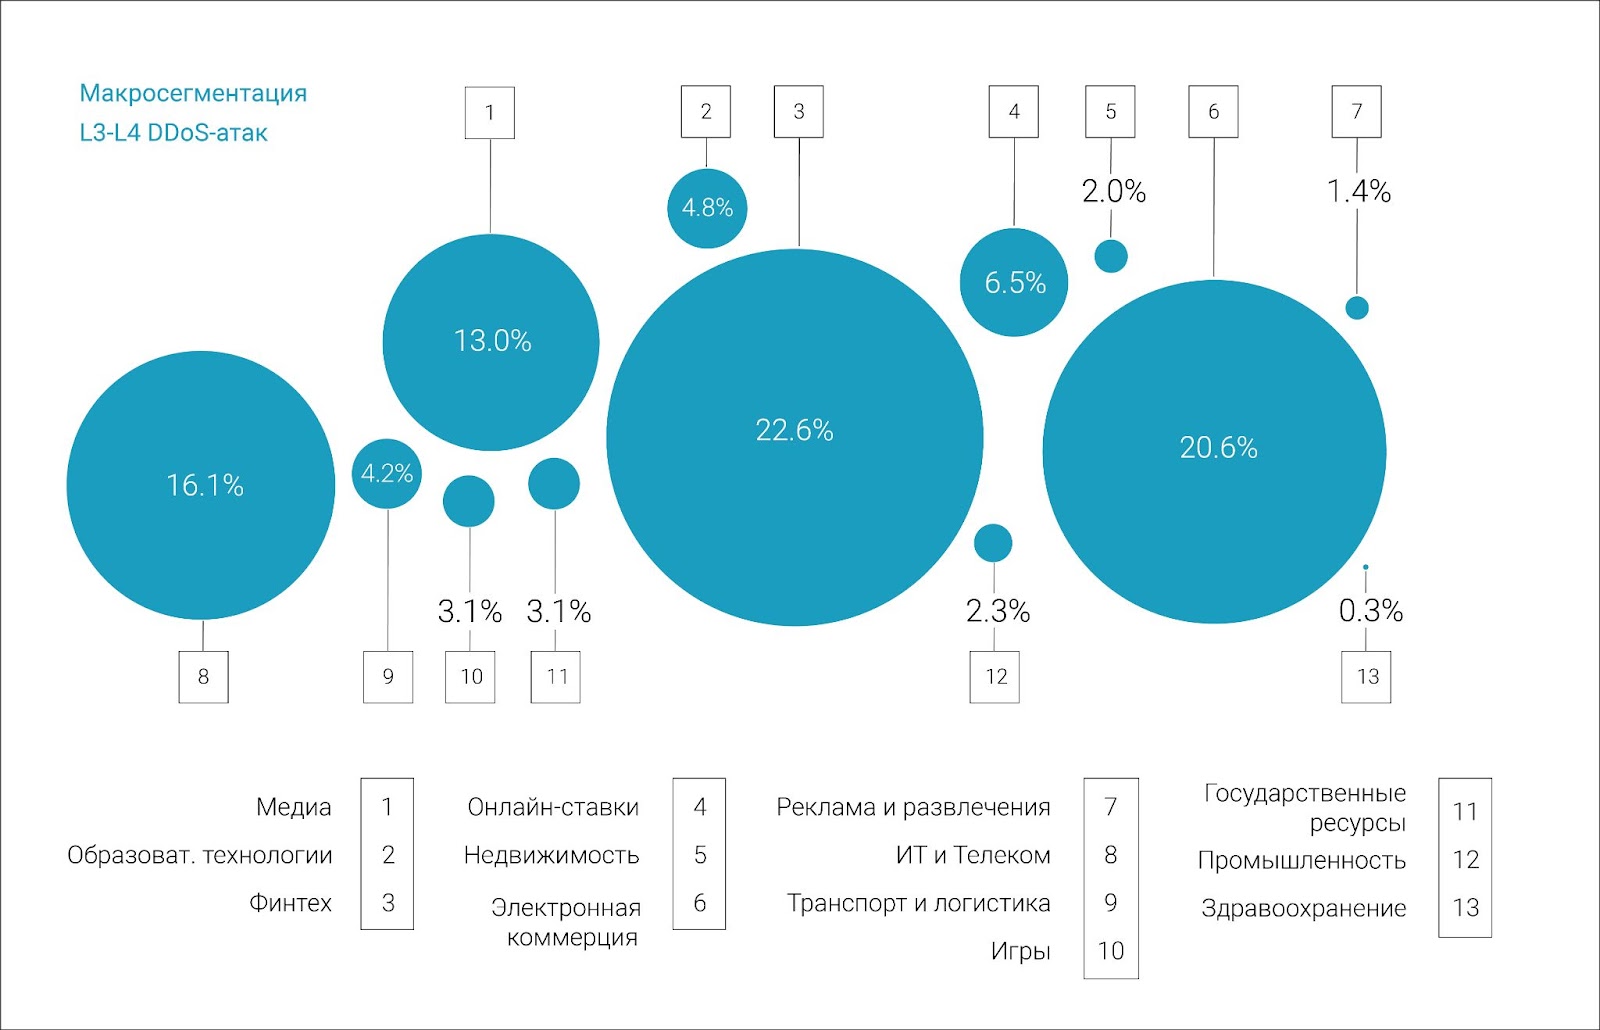
По данным CURATOR, чаще всего атаки на сетевом уровне (L3–L4) были направлены на финтех-компании (22,6%), онлайн-торговлю (20,6%) и ИТ с телекомом (16,1%). Вместе эти три сектора собрали почти 60% всех атак такого рода за квартал.


Рекорды по длительности и мощности

Самая долгая атака за квартал длилась чуть больше четырёх суток — это была атака на сайт онлайн-букмекера. А вот самая мощная атака произошла 3 апреля и тоже пришлась на букмекеров: пиковая нагрузка — 965 Гбит/с. Почти повтор прошлогоднего рекорда.

И вот что интересно:

«Дата атаки почти совпадает с тем, как Александр Овечкин стал рекордсменом НХЛ по голам — возможно, это и спровоцировало DDoS», — говорит Дмитрий Ткачёв, гендиректор CURATOR.

Масштабные ботнеты и миллионы IP-адресов.

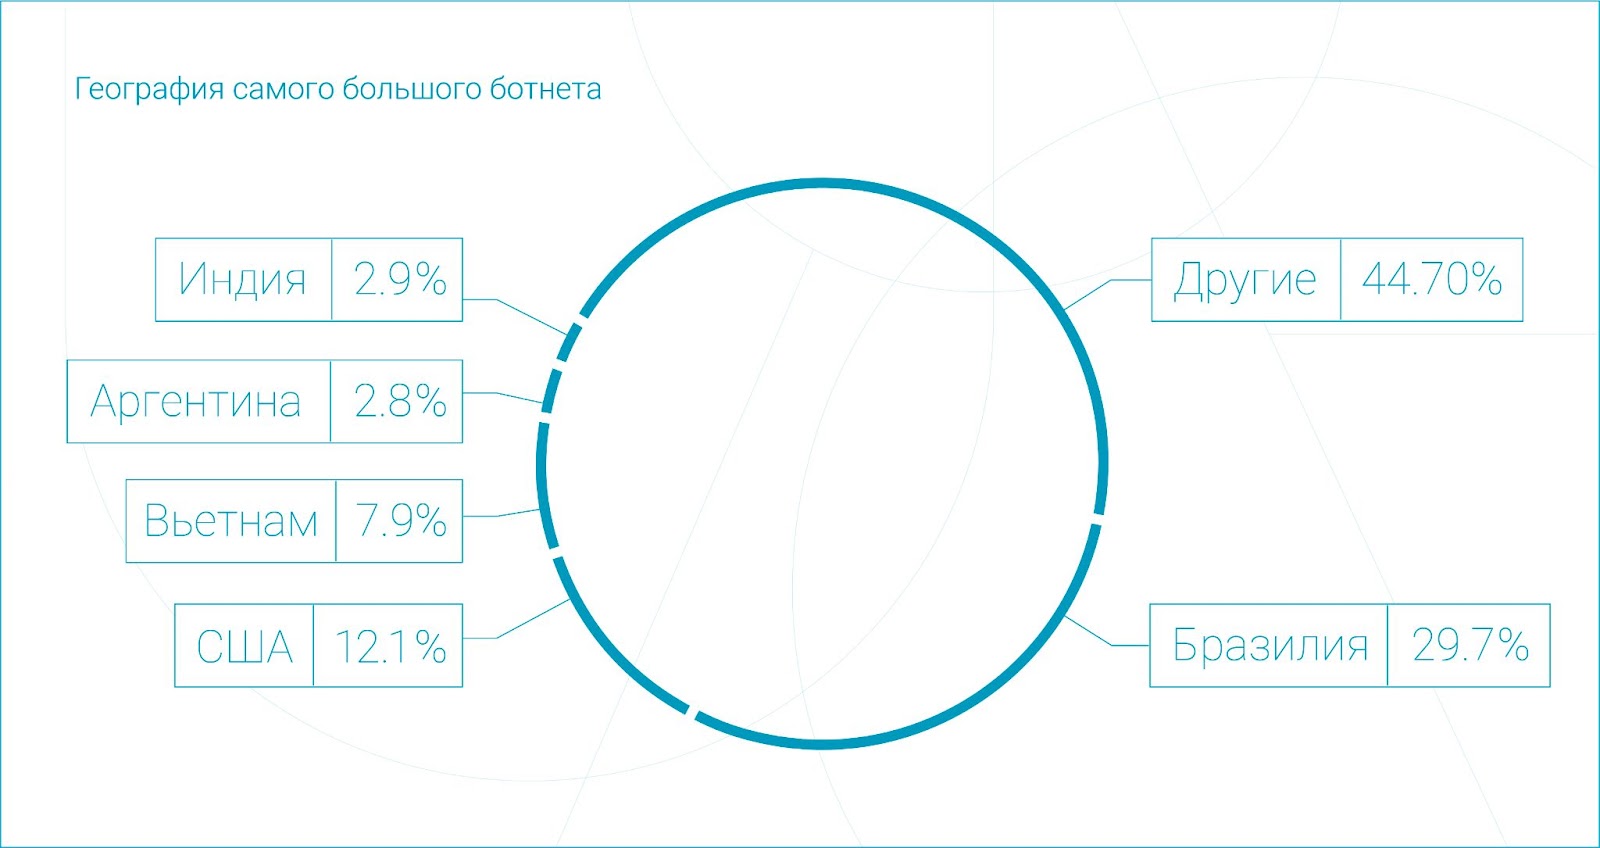
Ещё одна крупная атака случилась 16 мая — тогда на одну из госструктур обрушился ботнет, в котором участвовало в 3,5 раза больше устройств, чем два месяца назад — около 4,6 млн IP-адресов!

«Ботнеты сейчас достигают такого масштаба, о котором год назад и мечтать не могли. Если такую атаку не остановить, она просто завалит онлайн-сервисы миллионами запросов — и сайты лягут, транзакции встанут, бизнес остановится», — подчёркивает Ткачёв.

Во втором квартале особенно выросли L7-атаки — тех стало на 74% больше по сравнению с прошлым годом. Главные страны-источники таких атак:

  • Россия — 17%
  • США — 16,6%
  • Бразилия — 13,2% (выросла значительно)


Во втором квартале 2025 наблюдался настоящий всплеск активности вредоносных ботов — рост трафика на 31%. Особенно много их стало в апреле и мае, а в июне пошёл спад.

Чаще всего «плохие» боты атаковали:

  • электронную коммерцию (59,6% всех атак),
  • онлайн-ставки (16,5%),
  • медиа (9,6%).

На эти три сектора пришлось больше 85% всего вредоносного бот-трафика во втором квартале.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru