


Новая атака Opossum позволяет внедрять данные в TLS-сессии

Новая атака Opossum позволяет внедрять данные в TLS-сессии

Новая атака Opossum позволяет внедрять данные в TLS-сессии

Исследователи обнаружили новый вектор атаки под названием Opossum. Он позволяет злоумышленнику вмешиваться в якобы защищённую сессию TLS — при этом шифрование никто не взламывает.

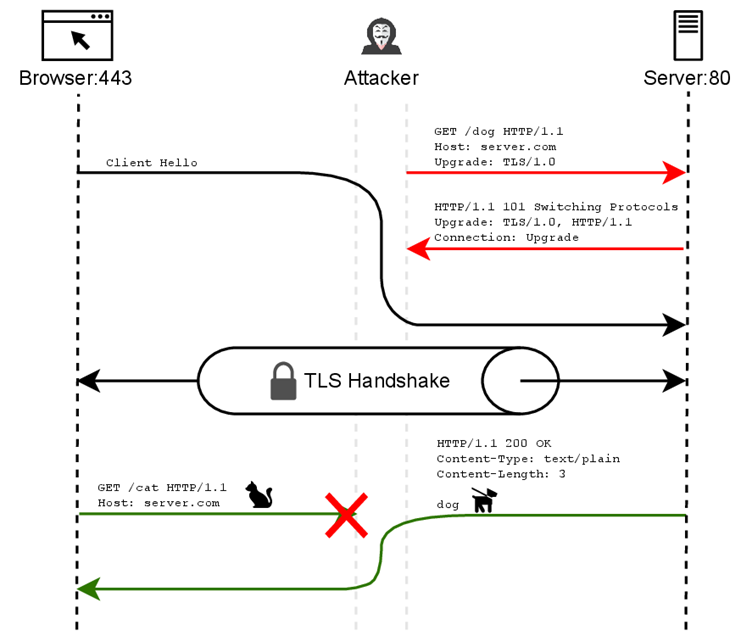
Атака работает за счёт несогласованности между двумя режимами TLS: «implicit» (например, HTTPS на порту 443, где защита включается сразу) и «opportunistic» (например, HTTP на порту 80, где защита активируется позже через апгрейд-запрос).

Используя это отличие, атакующий может вызвать рассинхронизацию между клиентом и сервером, после чего — незаметно встроить в канал поддельные данные.

Сценарий простой: клиент подключается к HTTPS, но злоумышленник перенаправляет его запрос на порт HTTP, сам инициирует апгрейд до TLS, а затем тайно синхронизирует обе сессии.

В итоге и клиент, и сервер думают, что всё идёт по плану — хотя злоумышленник в любой момент может подменить сообщения или задержать ответы.

Opossum базируется на принципах вектора атаки ALPACA, но работает даже там, где меры против ALPACA уже внедрены. Это делает «опоссума» особенно опасным, поскольку он бьёт не по самому TLS, а по логике взаимодействия приложений.


Эксперты говорят: отключить opportunistic TLS — не вариант, особенно на почтовых серверах и старых системах. Лучше изолировать порты и режимы TLS, а также включить проверку соответствия между протоколом и портом. Можно дополнительно отслеживать подозрительные апгрейд-заголовки.

Главный вывод — зрелые протоколы вроде TLS всё ещё могут быть уязвимыми из-за архитектурных нюансов. И чтобы не стать жертвой атак вроде Opossum, стоит внимательно относиться ко всем уровням стека безопасности.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru