


Новая атака Opossum позволяет внедрять данные в TLS-сессии

Новая атака Opossum позволяет внедрять данные в TLS-сессии

Новая атака Opossum позволяет внедрять данные в TLS-сессии

Исследователи обнаружили новый вектор атаки под названием Opossum. Он позволяет злоумышленнику вмешиваться в якобы защищённую сессию TLS — при этом шифрование никто не взламывает.

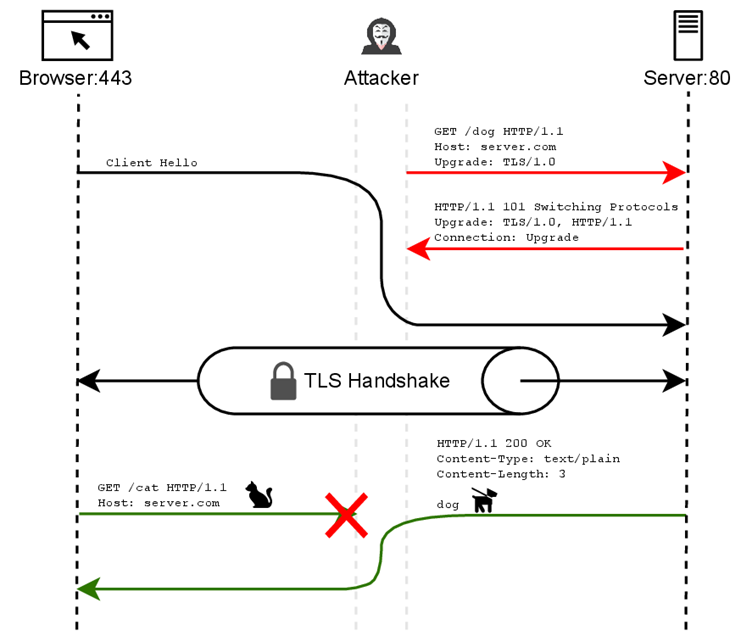
Атака работает за счёт несогласованности между двумя режимами TLS: «implicit» (например, HTTPS на порту 443, где защита включается сразу) и «opportunistic» (например, HTTP на порту 80, где защита активируется позже через апгрейд-запрос).

Используя это отличие, атакующий может вызвать рассинхронизацию между клиентом и сервером, после чего — незаметно встроить в канал поддельные данные.

Сценарий простой: клиент подключается к HTTPS, но злоумышленник перенаправляет его запрос на порт HTTP, сам инициирует апгрейд до TLS, а затем тайно синхронизирует обе сессии.

В итоге и клиент, и сервер думают, что всё идёт по плану — хотя злоумышленник в любой момент может подменить сообщения или задержать ответы.

Opossum базируется на принципах вектора атаки ALPACA, но работает даже там, где меры против ALPACA уже внедрены. Это делает «опоссума» особенно опасным, поскольку он бьёт не по самому TLS, а по логике взаимодействия приложений.


Эксперты говорят: отключить opportunistic TLS — не вариант, особенно на почтовых серверах и старых системах. Лучше изолировать порты и режимы TLS, а также включить проверку соответствия между протоколом и портом. Можно дополнительно отслеживать подозрительные апгрейд-заголовки.

Главный вывод — зрелые протоколы вроде TLS всё ещё могут быть уязвимыми из-за архитектурных нюансов. И чтобы не стать жертвой атак вроде Opossum, стоит внимательно относиться ко всем уровням стека безопасности.

ИИ чуть не отправил американский спецназ на китайский корабль

Американские военные едва не перехватили китайское судно на Ближнем Востоке из-за разведывательного отчёта, собранного при помощи ИИ. Чат-бот неверно определил груз, а аналитик упаковал его выводы в официальный документ, которому начали доверять как обычной разведке.

Как сообщает CNN, весной 2026 года аналитик командования специальных операций запросил у неустановленного чат-бота сведения о грузе китайского судна.

Система объединила открытые данные с секретной радиоэлектронной разведкой и заявила, что корабль перевозит компоненты для ядерной оружейной программы.

Затем аналитик снова использовал ИИ, но уже для оформления выводов в стандартный разведывательный отчёт. Документ разошёлся по американским военным структурам и запустил подготовку к перехвату. По словам источников CNN, самолёты находились в воздухе, а вооружённые бойцы готовились подняться на борт.

Перед началом операции отчёт всё же решили проверить внимательнее. Выяснилось, что ИИ неверно распознал груз и добавил недостоверные сведения. Что именно находилось на судне, CNN установить не удалось.

Один из источников назвал документ полностью выдуманным и заявил, что он едва не спровоцировал войну: нападение на китайский корабль могло быстро перерасти в вооружённый конфликт.

Какой чат-бот использовал аналитик — коммерческий или правительственный — неизвестно. Пентагон и Тихоокеанское командование специальных операций США не ответили CNN на запросы.

Инцидент случился на фоне ускоренного внедрения ИИ в американской армии. Единого стандарта проверки ответов таких систем при этом нет.

RSS: Новости на портале Anti-Malware.ru