


Новая атака Opossum позволяет внедрять данные в TLS-сессии

Новая атака Opossum позволяет внедрять данные в TLS-сессии

Новая атака Opossum позволяет внедрять данные в TLS-сессии

Исследователи обнаружили новый вектор атаки под названием Opossum. Он позволяет злоумышленнику вмешиваться в якобы защищённую сессию TLS — при этом шифрование никто не взламывает.

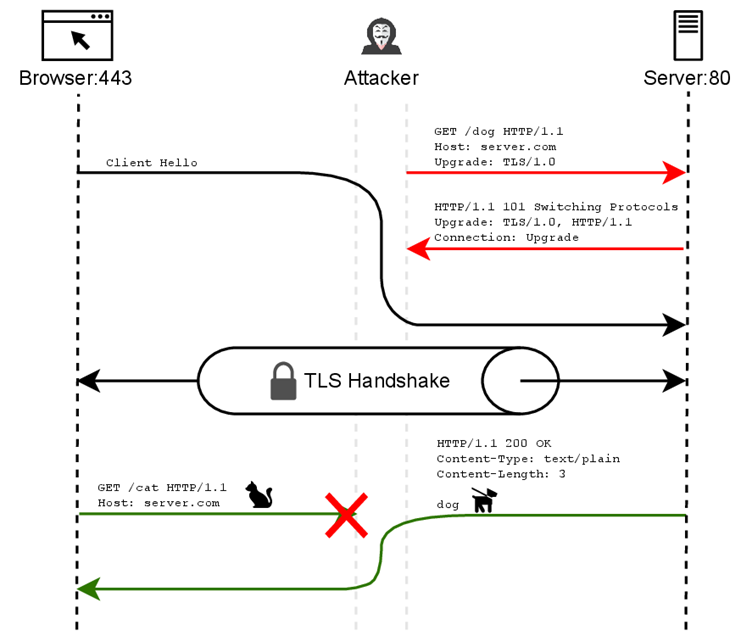
Атака работает за счёт несогласованности между двумя режимами TLS: «implicit» (например, HTTPS на порту 443, где защита включается сразу) и «opportunistic» (например, HTTP на порту 80, где защита активируется позже через апгрейд-запрос).

Используя это отличие, атакующий может вызвать рассинхронизацию между клиентом и сервером, после чего — незаметно встроить в канал поддельные данные.

Сценарий простой: клиент подключается к HTTPS, но злоумышленник перенаправляет его запрос на порт HTTP, сам инициирует апгрейд до TLS, а затем тайно синхронизирует обе сессии.

В итоге и клиент, и сервер думают, что всё идёт по плану — хотя злоумышленник в любой момент может подменить сообщения или задержать ответы.

Opossum базируется на принципах вектора атаки ALPACA, но работает даже там, где меры против ALPACA уже внедрены. Это делает «опоссума» особенно опасным, поскольку он бьёт не по самому TLS, а по логике взаимодействия приложений.


Эксперты говорят: отключить opportunistic TLS — не вариант, особенно на почтовых серверах и старых системах. Лучше изолировать порты и режимы TLS, а также включить проверку соответствия между протоколом и портом. Можно дополнительно отслеживать подозрительные апгрейд-заголовки.

Главный вывод — зрелые протоколы вроде TLS всё ещё могут быть уязвимыми из-за архитектурных нюансов. И чтобы не стать жертвой атак вроде Opossum, стоит внимательно относиться ко всем уровням стека безопасности.

WMX подарит год защиты от ботов покупателям ПроWAF

Российский ИБ-вендор WMX решил ударить по ботам рублём, а точнее — отсутствием дополнительной платы. Компания запустила акцию «Год защиты от ботов — в подарок»: при покупке межсетевого экрана уровня приложений ПроWAF на срок от одного года клиенты получат модуль SmartBot Protection на 12 месяцев.

Предложение появилось не на пустом месте. По данным WMX, за последний год активность вредоносных ботов выросла более чем вдвое.

Причём автоматизация теперь используется не только для массового сканирования и поиска уязвимостей. Злоумышленники прощупывают пороги срабатывания защитных систем, собирают сведения об инфраструктуре и подбирают способы обойти фильтры при следующих атаках.

Порог входа тоже снижается. LLM-сервисы, готовые скрипты и доступные инструменты автоматизации позволяют собирать ботов быстрее и дешевле. Сами боты при этом научились убедительнее изображать людей: воспроизводить пользовательское поведение, работать через браузеры и не ломиться на сайт тысячами одинаковых запросов.

SmartBot Protection анализирует признаки автоматизированной активности, браузерное окружение и поведение посетителей. Модуль должен распознавать как массовые бот-атаки, так и более аккуратные сценарии: сбор данных, разведку, накрутку запросов и злоупотребление функциями веб-сервисов.

Акция действует до 31 декабря 2026 года. Для участия необходимо оставить заявку на сайте WMX или обратиться к представителям компании по электронной почте marketing@wmx.pro. После консультации клиенту подберут тариф ПроWAF и подключат антибот-модуль.

Условие простое: лицензия ПроWAF минимум на год — SmartBot Protection без отдельной платы на те же 12 месяцев.

Реклама, 18+. ООО «Вебмониторэкс» ИНН 7735194651
ERID: 2VfnxvN9Vmn

RSS: Новости на портале Anti-Malware.ru